Хакерите разширяват кражбата на информация отвъд запазените пароли и се насочват към токените за автентикация и данните за сесии, съхранявани от ChatGPT, Claude, Codex и други AI инструменти.
Две семейства зловреден код за Windows – WardenStealer и Aoki – събират идентификационни данни, които могат да останат валидни и след смяна на паролата, така че жертвите остават изложени на риск, дори когато смятат акаунтите си за защитени.
Опасността не се ограничава до неоторизиран достъп до чатбота. Разработчиците често свързват AI асистентите със своите хранилища за код, облачни услуги и конвейери за изграждане на софтуер.
Откраднатите идентификационни данни и конфигурационни файлове могат да разкрият тези връзки, а валидните сесии позволяват на престъпниците да действат като автентикирани потребители, без да минават през обичайния процес на вход и без да се сблъскват с нова проверка за многофакторна автентикация.
Изследователите от SpyCloud откриват тази активност, като анализират възстановени логове от infostealer инфекции, вместо да се опират единствено на реклами на зловреден код или анализ на кода.
В доклада си от 30 октомври компанията съобщава за повече от 130 000 уникални инфекции с WardenStealer от първото наблюдение на семейството на 3 август 2026 г.
Хакери използват нов infostealer
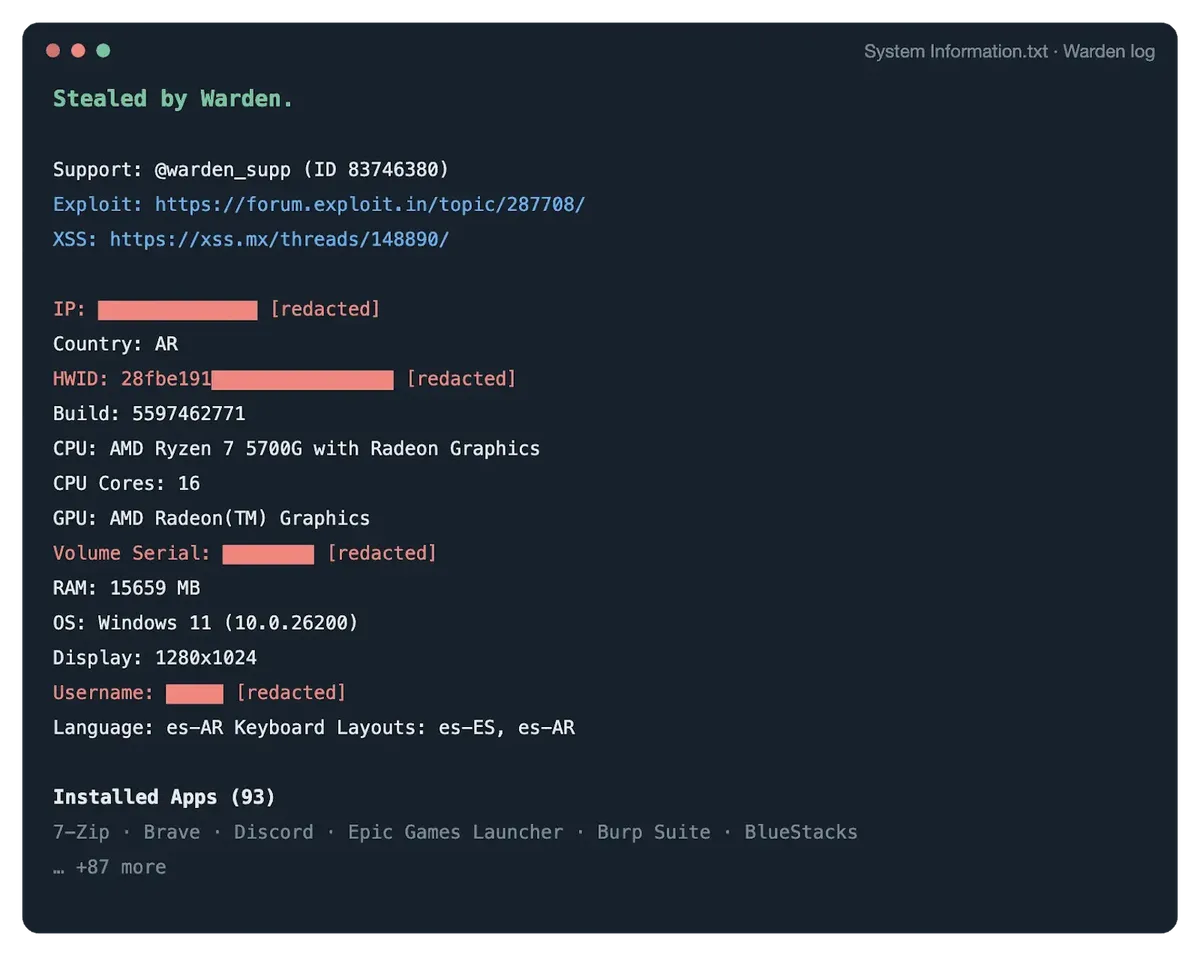
WardenStealer е infostealer за Windows, написан на Rust и продаван по модела „зловреден код като услуга“. Освен пароли от браузъри, бисквитки, данни от съобщения и информация за криптовалути, той събира и файлове на локално инсталирани AI приложения.
По-ранни публикации за методите за разпространение на Warden Stealer описват използването на ClickFix уловки, злонамерени реклами, крякнат софтуер и фалшиви чийтове за игри.
SpyCloud открива идентификационни данни на Claude Code, съдържащи OAuth токени за достъп, токени за обновяване и данни за автентикация към свързани сървъри за Model Context Protocol.
Други откраднати файлове включват идентификатори на акаунти и постоянни инструкции, използвани от асистента. Данните за автентикация на Codex съдържат API ключ на OpenAI заедно с токени за достъп и обновяване, а от Claude Desktop са извлечени конфигурация и информация за използването.
Тези елементи служат за различни цели. Токените за достъп оторизират заявките, токените за обновяване могат да получат нови токени за достъп, а API ключовете позволяват на софтуера да ползва платени услуги.
Смяната на паролата не означава непременно, че всички вече издадени идентификационни данни ще бъдат анулирани. Затова практическият отговор изисква отмяна (revocation), а не просто нова парола; валидността зависи от доставчика, вида на токена и контролите на акаунта.
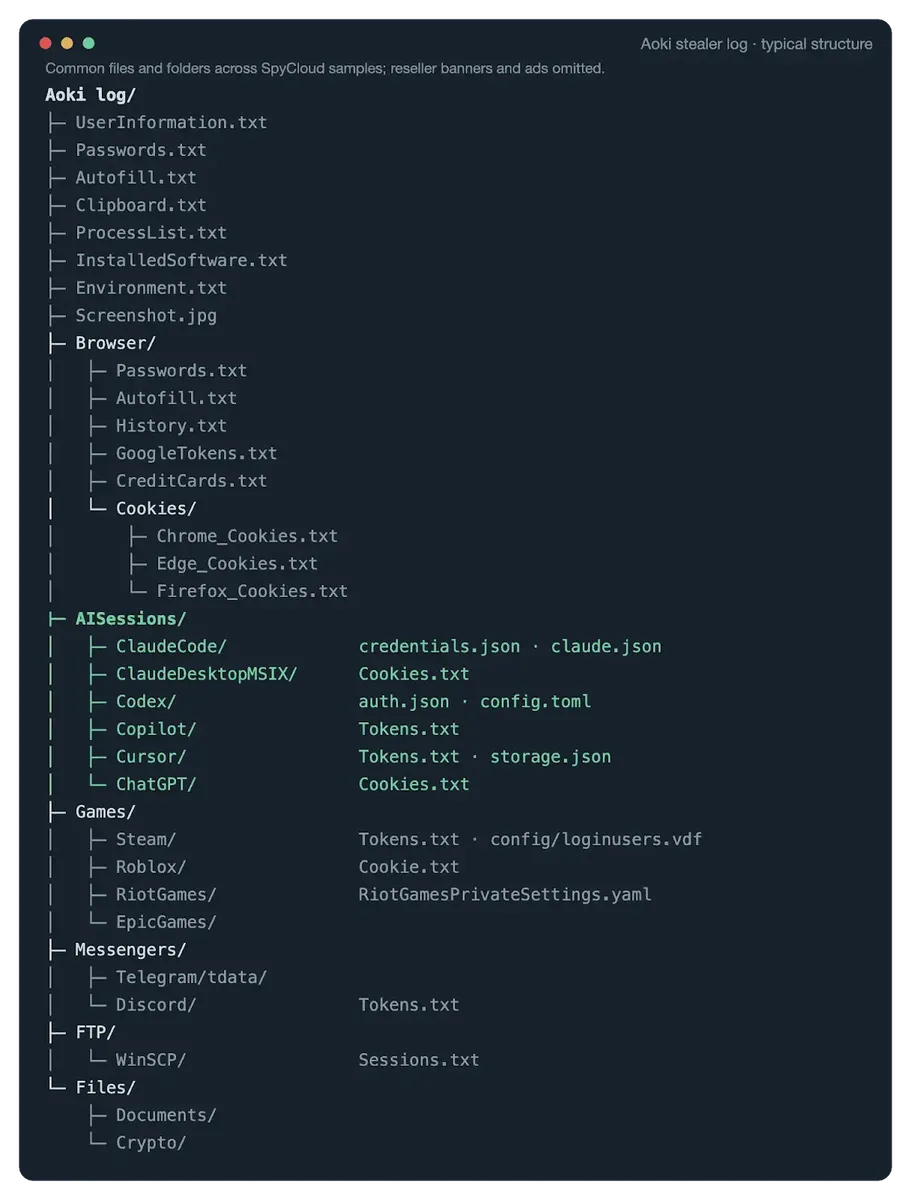
Aoki е по-ясно организиран – откраднатите AI данни се поставят в отделна категория за събиране. SpyCloud наблюдава данни, свързани с ChatGPT, Claude Code, Claude Desktop, Codex, GitHub Copilot и Cursor.
Предишни публикации за кражбата на AI идентификационни данни от Aoki също описват нарастващия му интерес към локално съхранявани файлове за AI автентикация и данни за сесии. Някои възстановени файлове съдържат бисквитки за автентикирани сесии на десктоп приложения.
Повторното използване на валидна бисквитка може да позволи на атакуващия да възобнови съществуваща сесия, без да въвежда парола и без да минава през MFA проверката, изисквана при нов вход. Това е кражба на идентификационни данни от крайното устройство, а не доказателство, че ChatGPT, Claude или Codex са претърпели пробив от страна на услугата.
Откраднатият AI достъп създава финансови и корпоративни рискове
Откраднатите данни вече имат купувачи. SpyCloud наблюдава оферти в подземния свят за AI абонаменти и API кредит с големи отстъпки, включително $100 заявен API кредит за Codex или Claude за $8.94.
Изследователите предупреждават, че не могат да установят дали всеки рекламиран идентификационен данни произхожда от зловреден код, а не от фишинг, изложени тайни или измамнически регистрации.
Този пазар поддържа LLMjacking – при него престъпници консумират AI услуги чрез чужд акаунт.
Публикации за рисковете от кражба на AI токени обясняват как компрометираните ключове могат да захранват незаконни прокси услуги и да оставят жертвите с неочаквани такси. SpyCloud наблюдава и услуги на едро, които предлагат комисиони на доставчиците, когато качени ключове генерират таксувано използване.
За бизнеса кражбата на конфигурации добавя още един проблем: атакуващите могат да разберат до кои услуги има достъп асистентът и как работи разработчикът.
По-ранни изследвания на кражбата от AI агенти за програмиране показват как запазени връзки, история на подканите и контекст на проекта могат да разкрият вътрешни системи. Излагането на риск зависи от това кои файлове са събрани и кои свързани идентификационни данни остават валидни.
Екипите за реагиране при инциденти трябва да включват AI идентификационните данни във всяко разследване на infostealer инфекция на устройство на разработчик. Анулирайте активните сесии, сменете изложените API ключове и токени и проверявайте за необичайно потребление на API.
Проверете и свързаните услуги: смяната на паролата на AI акаунта не решава автоматично всяка тайна или оторизация, копирана от заразеното устройство.
Индикатори за компрометиране (IoCs):-
| Тип | Стойност, посочена от източника | Контекст за разследване |
|---|---|---|
| Домейн за командване и контрол | neihite[.]cc | Адрес, с който комуникират възстановени проби на Aoki |
| Префикс на временни работни файлове | %TEMP%\akg_ | Префикс, използван от работните файлове на Aoki |
| Папка за събиране | AISessions | Категория, съдържаща откраднати данни на AI приложения |
Забележка: IP адресите и домейните са умишлено дефанг-нати (напр. [.]), за да се предотврати случайно разрешаване или превръщане в хипервръзки. Връщайте ги в оригинален вид само в контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашия SIEM.