Хакери злоупотребяват с откраднати идентификационни данни на приложения в Microsoft Entra ID и с идентичности в Azure DevOps, за да получат достъп до среди на Microsoft 365 и Azure. Засегнати са поне 27 организации.
Последната актуализация на разследването на Todyl описва продължаваща кампания, насочена към доставчици на управлявани услуги (MSP) и техните клиенти от 1 ноември 2026 г.
Операторът е атакувал около 45 регистрации на приложения в приблизително 18 организации, като над 33 от тях са се автентикирали успешно. Достъпът надолу по веригата е увеличил броя на жертвите, сред които има правителствени, енергийни, селскостопански, транспортни, строителни, правни, образователни и нестопански организации. Тези данни обхващат само среди, които изпращат логове към Todyl, така че реалният обхват може да е по-широк.
Разследващите са регистрирали търсения в около 25 тенанта, изтегляне на 81 файла и достъп до приблизително 2279 елемента от пощенски кутии. Последният регистриран опит, в 21:31 UTC на 3 ноември, е блокиран. Не е използвана уязвимост в продукти на Microsoft. Вместо това атакуващият е ползвал валидни идентификационни данни, за да действа като доверени приложения.
Тази разлика е важна, защото идентичностите на приложенията работят, без потребител да влиза в системата. Съществуващите им права могат да позволяват достъп без MFA потвърждение, а политиките за условен достъп, насочени към потребители, не уреждат автентикацията само на ниво приложение. Cybersecurity News вече е писал как откраднати идентификационни данни и прекомерни права могат да превърнат ограничен достъп в по-широка експозиция.
Атакуващият е използвал и федерирана идентичност на работно натоварване (workload identity) в Azure DevOps, както и повторно е възпроизвеждал токени на потребителски сесии. Остава неизвестно как са били откраднати първоначалните идентификационни данни. Todyl не е открил доказателства за компрометиране на платформа на доставчик, въпреки че сред злоупотребените данни има такива на доверени интеграции за сигурност.
Как атаката се придвижва през облачните среди
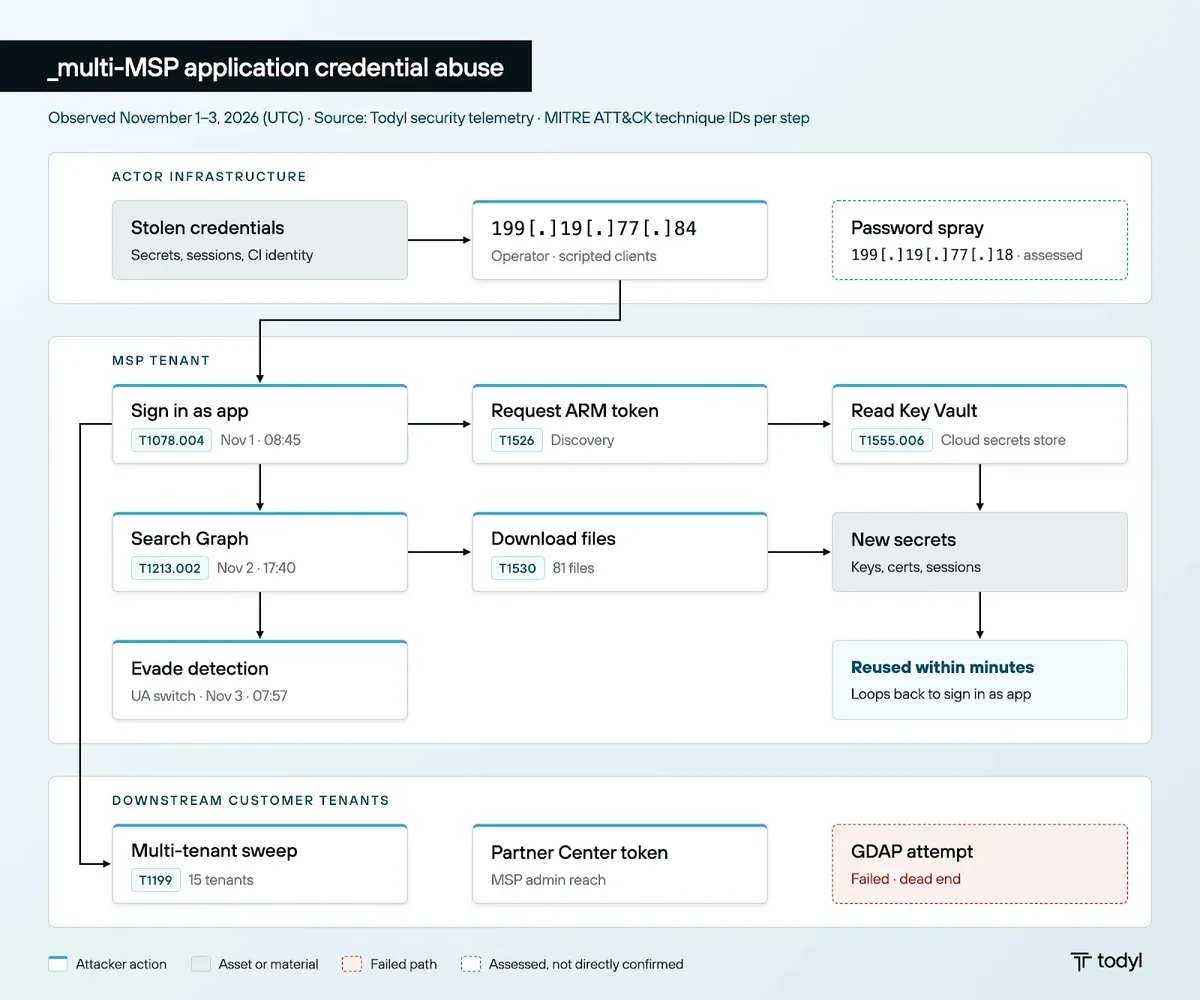
Според разследването на Todyl операторът обикновено поисква токен за Azure Resource Manager, следван от токени за Key Vault, Microsoft Graph и Storage. Тази последователност дава на анализаторите полезен шаблон за търсене, особено когато преди това неизползвани приложения започнат да се автентикират малко след това.
Последната актуализация описва 29 търсения с заместващи символи през Microsoft Graph, последвани от изтегляния от SharePoint със скорост около един файл в секунда. Събраните материали включват списъци с пароли, частни ключове, VPN профили, идентификационни данни за резервни копия и настройки за отдалечен достъп. Такива файлове могат да позволят допълнителни атаки извън Microsoft 365, където облачните логове на Todyl осигуряват ограничена видимост.
Връзките с MSP са увеличили щетите. Едно мултитенантно приложение е достигнало до 15 клиентски тенанта в повтарящи се цикли от около 10 секунди. По-широкият риск наподобява по-ранни публикации за компрометирани акаунти с достъп до Azure DevOps и облачни ресурси, макар да става дума за различно проникване.
Скриптови клиенти формират 95% от наблюдаваните влизания, като при всплеск са регистрирани до 24 опита за 10 секунди. Същевременно дългите паузи и променящите се подписи на браузъра подсказват човешки контрол.
Todyl описва автоматизация, а не потвърден саморазпространяващ се злонамерен софтуер. Участието на изкуствен интелект остава възможност с ниска степен на сигурност, а операторът не е идентифициран.
Защитаващите се екипи трябва да прегледат влизанията на service principal и неинтерактивните потребителски логове за адрес 199.19.77.84, който е потвърденият източник. Неуспешните опити са също толкова важни, колкото и успешните. Todyl препоръчва блокиране на конкретния адрес, а не на цялата хостинг мрежа, в която има несвързана дейност.
Реакцията трябва да включва деактивиране на засегнатите приложения, където е необходимо, премахване на компрометираните идентификационни данни, отнемане на потребителските сесии и ротация на тайните в достъпните трезори и документи.
Условният достъп за конкретни работни натоварвания има ограничения по лицензиране и покритие, затова само потребителските политики не са достатъчни. MSP доставчиците трябва също да прегледат делегирания достъп до клиентски среди, да запазят одитните логове и да уведомят засегнатите клиенти.