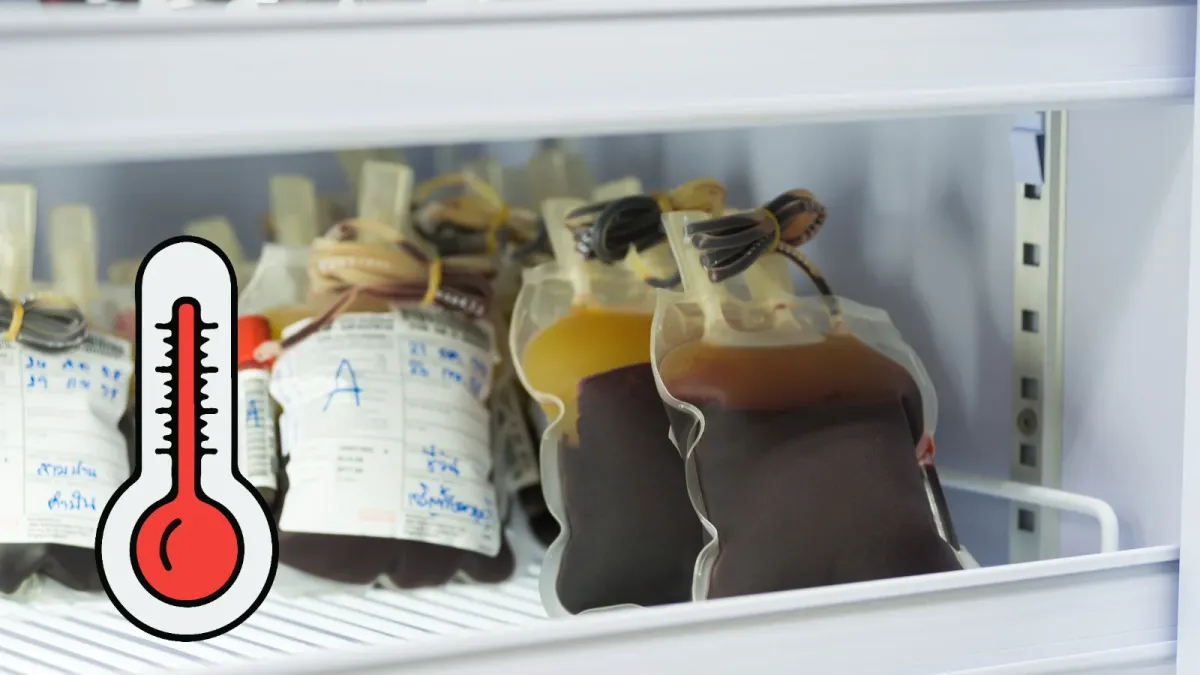
Съобщава се, че хакери са променили температурните настройки на хладилно оборудване, използвано от Френската служба по кръводаряване (EFS), от около −30°C на 110°C, след като са атакували нейния доставчик на охладителни услуги Coolworld. Инцидентът е станал през нощта между 1 и 2 ноември 2026 г., пораждайки опасения относно замразената плазма, съхранявана за кръвопреливане на пациенти.
Според репортаж, публикуван от Cyberattaque, цитиращ Le Canard enchaîné, сред засегнатите са били съоръжения в региона Бургундия-Франш-Конте. Министерството на здравеопазването на Франция заяви, че персоналът е засекъл необичайните температури навреме и инцидентът не е довел до оперативни последствия.
Coolworld доставя оборудване с температурен контрол и услуги по поддръжка, включително хладилни контейнери, използвани в медицински условия. Съобщава се, че дежурен техник е забелязал покачването на температурите през нощта, което е позволило на екипите да реагират, преди смущението да засегне дейността.
Първоначалната информация се отнасяше за проби от донори, съхранявани за мониторинг на безопасността на кръвта. По-късно от EFS заявиха пред Le Canard enchaîné, че е била засегната и замразена плазма, предназначена за кръвопреливане. Наличните доклади обаче не потвърждават за унищожена плазма, прекъснати кръвопреливания или вреда за пациенти.
Броят на засегнатите съоръжения, продължителността на смущението и температурите, които реално са били достигнати вътре в съхраняваните продукти, остават неразкрити. Няма публични технически констатации, които да идентифицират атакуващите или да обясняват как са проникнали в системите на Coolworld, съобщава Cyberattaque.
Превзети фризери за кръвна плазма във Франция
Съобщената стойност от 110°C описва зададена точка (setpoint), което означава температурата, заявена чрез системата за управление. Това не доказва, че вътрешността на фризерите, кръвните проби или саковете с плазма са достигнали тази температура. Настройките на контролера, измерените температури на въздуха и температурите вътре в съхраняваните продукти са отделни показатели.
Това разграничение е от значение, тъй като рискът зависи от реалните условия на съхранение и от това колко дълго продуктите са останали извън одобрените граници. В материалите за инцидента се отбелязва, че прясно замразената плазма изисква съхранение при −25°C или по-ниска температура. Продължителното покачване на температурата би могло да направи засегнатите запаси негодни за кръвопреливане.
Разследващите не са обявили публично модела на контролера, експлоатираната уязвимост или откраднатия акаунт за поддръжка. Твърденията, че конкретна уязвимост в Danfoss е причинила този инцидент, биха надхвърлили наличните доказателства.
Инцидентът следва по-ранни атаки срещу хладилни системи на супермаркети, при които атакуващите са променили настройките, за да предизвикат непрекъснато размразяване. Подобно поведение не доказва, че същите атакуващи, оборудване или метод на проникване са били замесени и при Coolworld.
Сигнал за сигурност на CERT-FR от 12 октомври потвърди множество компрометирания, включващи контролери Danfoss AK-SM и AK-SC, заедно със системи Copeland и Dixell XWEB. Агенцията предупреди операторите да не оставят интерфейсите за управление директно достъпни в интернет.
Cybersecurity News също документира достъпни през интернет системи на Danfoss, като същевременно отбеляза, че само резултатите от търсенето не установяват дали отделните устройства са уязвими или компрометирани. Няма публични доказателства, които да свързват тези изложени системи с инцидента в EFS.
CERT-FR препоръчва премахване на публичния достъп от интернет, преглед на пълните конфигурации на устройствата, проверка на графиците за размразяване и възстановяване на отдалечения достъп само чрез защитени VPN връзки или защитени мрежи. Поддържаното оборудване трябва да получи обновявания на фърмуера, паролите по подразбиране трябва да бъдат променени, а приложимите настройки за сигурност да бъдат активирани.
За доставчиците на здравни услуги съобщеният инцидент подчертава рискове, които надхвърлят откраднатите записи. Компрометирането на доставчик може да засегне оборудване, което съхранява жизненоважни медицински продукти.
Независимият температурен мониторинг и бързата реакция на персонала са били важни предпазни мерки в този случай, въпреки че пълната техническа причина остава неизвестна. В наличната информация няма потвърждение за кражба на данни на донори.