Клиентите на мениджъра на пароли mSecure са призовани да предприемат незабавни действия, за да защитят поверителната информация, която съхраняват в него, като потенциално сменят паролите си, нулират двуфакторната си автентикация (2FA) и премахнат ключовете за достъп (passkeys).
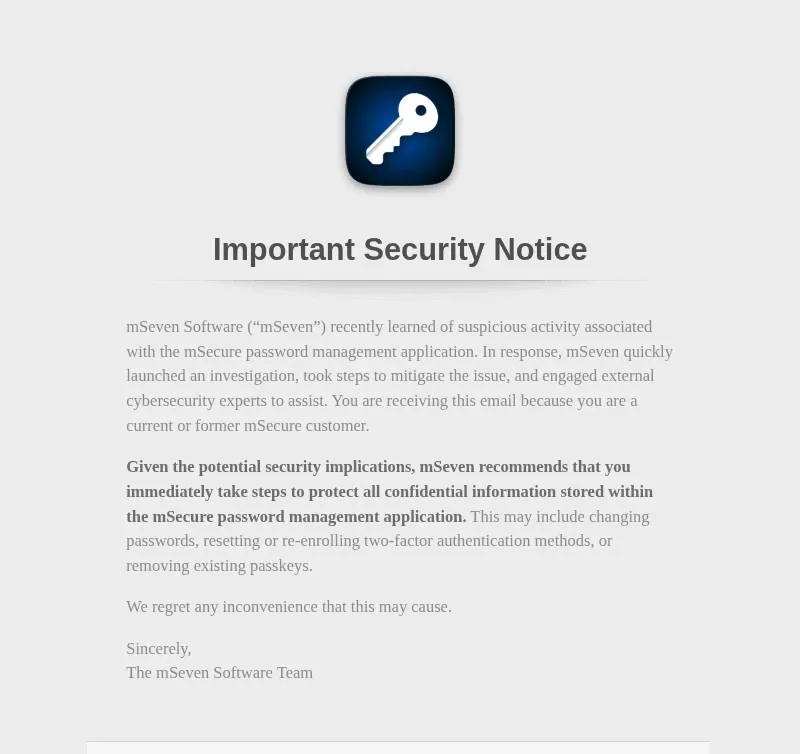
Предупреждението дойде в имейл, изпратен на 3 ноември от името на разработчика mSeven Software. В него се казва, че компанията наскоро е научила за подозрителна активност, свързана с приложението, но не се уточнява какво се е случило или дали нечии съхранени данни са били изложени на риск.
В имейла се посочва, че е изпратен до настоящи и бивши клиенти на mSecure. Клиент, който го е получил, публикува текста му в дискусия във форума за поддръжка на mSecure на 3 ноември.
Към 18:00 ч. UTC на 3 ноември mSeven не беше публикувала нищо за имейла в профилите на mSecure в X и Facebook. Нито един служител не беше отговорил в тази тема във форума.
В имейла се казва, че mSeven е започнала разследване, предприела е стъпки за ограничаване на проблема и е привлякла външни експерти по киберсигурност. В него не се назовават засегнатите системи, не се казва кога се е случила активността или дали е спряла, нито се посочва броят на хората, получили имейла.
mSecure може да синхронизира трезора на клиента чрез mSecure Cloud, Dropbox, iCloud или Wi-Fi. В имейла не се уточнява дали има значение коя от тези опции използва клиентът.
mSecure 7 може да съхранява ключове за достъп (passkeys) и кодове за 2FA в трезора редом с паролите при план Essentials и по-висок. Съветът в имейла се отнася до защитата на информацията, съхранявана в mSecure. В имейла не се казва дали стъпките за 2FA и ключовете за достъп обхващат тези съхранени елементи, влизането в самия акаунт в mSecure или и двете.
От mSecure твърдят, че данните в трезора се криптират на устройството на клиента преди да бъдат синхронизирани и че дори разработчиците на приложението нямат достъп до информацията на клиентите.
В mSecure 6.1.5 за Android обаче mSeven теоретично е можела да получи достъп до съхранените данни според Федералната служба за информационна сигурност на Германия (BSI), която установи това в проучване, публикувано през декември 2025 г. BSI е тествала само тази версия и резултатите може да са се променили при по-късни обновявания.
В имейла не се посочва дали подозрителната активност е достигнала до данните в трезора или до ключовете, които ги защитават.
Какво се иска от клиентите в имейла
Имейлът предлага тези стъпки като възможни мерки и не уточнява с кои акаунти да се започне първо или как да се изпълни всяка стъпка. Също така не се казва дали клиентите трябва да продължат да използват mSecure, включително за съхраняване на новите си пароли.
Към 18:00 ч. UTC на 3 ноември най-новата версия на mSecure за iPhone в App Store на Apple беше 7.1.0, пусната на 23 октомври.