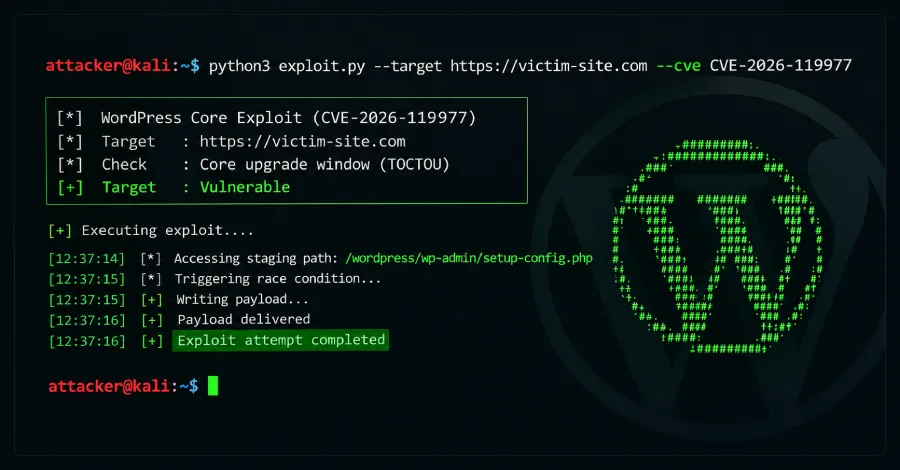
Агенцията за киберсигурност и сигурност на инфраструктурата на САЩ (CISA) добави уязвимост в сигурността на WordPress Core към каталога с известни експлоатирани уязвимости (KEV), позовавайки се на доказателства за активно експлоатиране.
Високорисковата уязвимост, проследявана като CVE-2026-119977 (CVSS оценка: 8.1), представлява състояние на надпревара от тип Time-of-check Time-of-use (TOCTOU), което може да бъде използвано за постигане на изпълнение на произволен код върху засегнатите сървъри. Корекции за сигурност за проблема бяха пуснати в края на миналия месец.
„WordPress Core съдържа уязвимост със състояние на надпревара от тип време на проверка до време на използване (TOCTOU), която би могла да позволи на неавтентикирани атакуващи да изпълняват код на сървъра по време на прозореца за обновяване“, заявиха от CISA. „Това се дължи на предвидими и достъпни през уеб временни пътища, използвани по време на пълни обновявания на ядрото.“
Подробности за уязвимостта се появиха миналата седмица, когато от Wordfence посочиха, че експлоатирането ѝ не изисква потребителски профил в сайта. Въпреки това атакуващият трябва да се възползва от кратък времеви прозорец по време на пълно обновяване на ядрото (Core), което би могло да позволи неавтентикирано изпълнение на код.
През първите 21 часа след публичното разкриване компанията за сигурност на WordPress заяви, че е регистрирала повече от 18 500 заявки, насочени към временните инсталационни пътища „setup-config.php“. Към момента на писане, през последните 24 часа са блокирани 12 632 атаки, опитващи да експлоатират уязвимостта.
Телеметрични данни от Previdian показват, че са регистрирани три опита за експлоатиране срещу техните honeypot сензори от IP адрес, геолокиран в Обединеното кралство. Събитията по експлоатиране са засечени на 30 октомври 2026 г.
След като експлоатирането вече е официално потвърдено от CISA, агенциите от Федералния граждански изпълнителен клон (FCEB) разполагат със срок до 6 ноември 2026 г., за да приложат корекциите за сигурност.