Райнах, Швейцария, 4 ноември 2026 г., CyberNewswire
AI агенти помагат на Joe Sandbox да разкрива злонамерено поведение, скрито зад техники за заобикаляне на анализа и неизпълнени условия за стартиране.
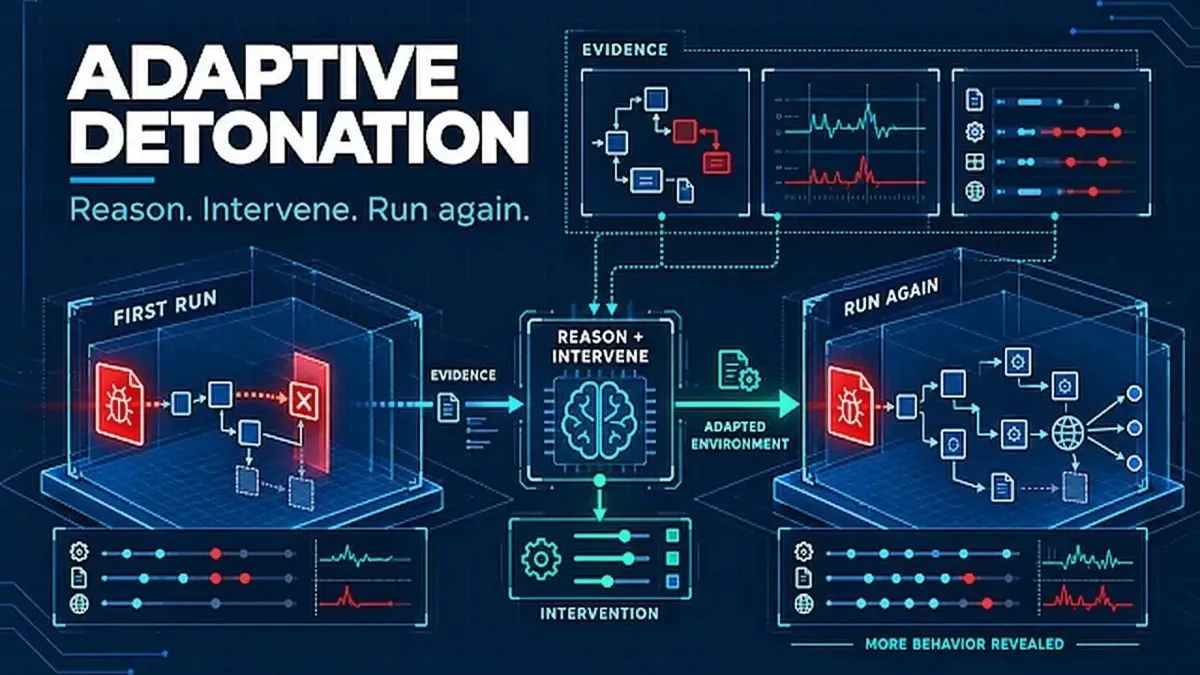
Adaptive Detonation на Joe Security въвежда активна намеса в анализа на зловреден софтуер и помага на екипите по сигурност да изследват заплахи, които могат да скрият поведението си при първоначално изпълнение в изолирана среда.
Adaptive Detonation използва AI агенти, които разглеждат резултатите от изпълнението, откриват пречките, възпрепятстващи пробата да покаже съответното поведение, и избират целенасочени интервенции.
Те могат да включват прилагане на кръпка към блокираща проверка, създаване на необходими файлове или настройки, промяна на средата за изпълнение или подаване на липсващи аргументи на командния ред.
След това Joe Sandbox анализира пробата отново при променените условия, за да провери дали интервенцията разкрива допълнителна активност.
Подходът адресира пречки като ограничения при клавиатурата, проверки за време, отхвърляне въз основа на фърмуера, изисквания за дата и липсващи зависимости.
Чрез свързването на наблюдаваните доказателства с целенасочени действия и проверка Adaptive Detonation помага на анализаторите да установят защо една проба остава неактивна и да разкрият поведение, което иначе би останало скрито.
За екипите по сигурност това означава по-голяма видимост към заобикалящите анализа заплахи и повече доказателства в подкрепа на разследванията.
Adaptive Detonation е достъпна като част от Joe Sandbox AI – плъгин за Joe Sandbox Cloud. Екипите по сигурност могат да изпробват Joe Sandbox, като влязат или се регистрират в Joe Sandbox Cloud Basic – безплатната версия за общността.
Прочетете публикацията в блога за Adaptive Detonation за технически подробности, казуси със зловреден софтуер, както и оригинални и последващи аналитични доклади.
За Joe Security
Joe Security е швейцарска софтуерна компания в частна собственост, основана през 2011 г. със седалище в Райнах, Швейцария. Тя разработва технологии за анализ на зловреден софтуер и фишинг, като съчетава динамичен анализ, агентно обратно инженерство и специализирани лабораторни среди за анализатори.