Съдържание
Пълен курс по етично хакерство: от нула до експерт
Хаквайте като хакерите с черни шапки. Тестване за проникване, Kali Linux, хакване на WiFi и уеб, и хакерското мислене зад всичко това.
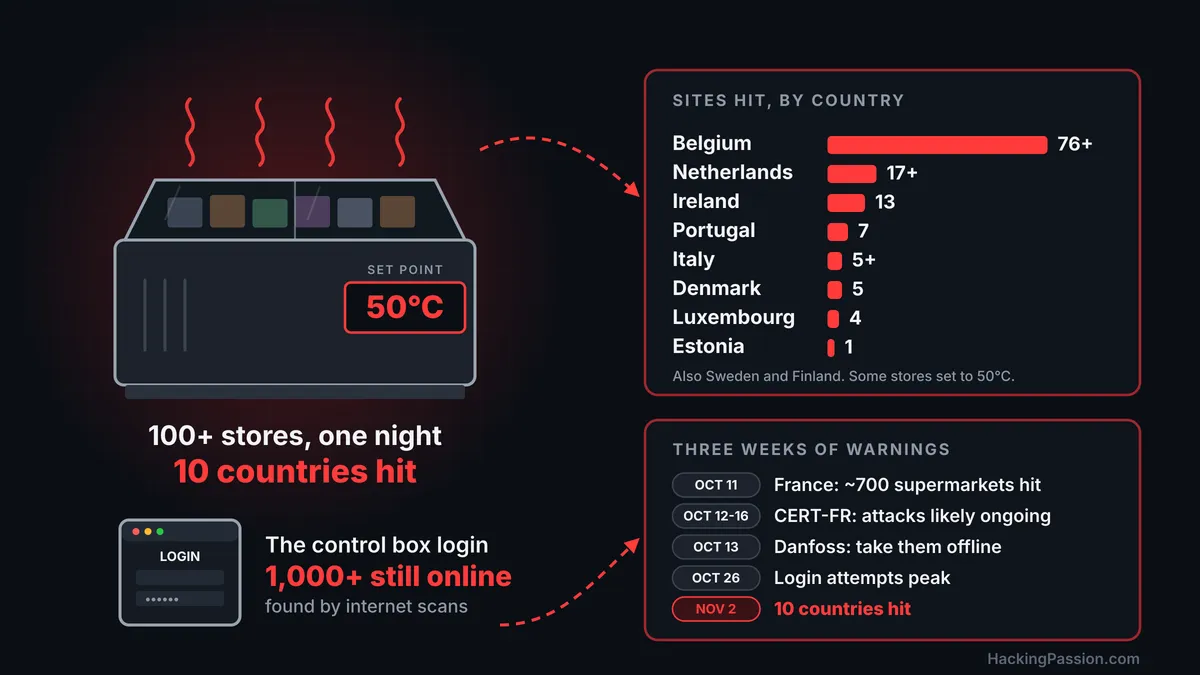
Фризери в повече от 100 магазина в десет държави се затоплиха през нощта, някои настроени на 50°C. Три седмици след Франция. Устройствата, които ги управляват, все още бяха свързани към интернет, въпреки че производителят беше казал на магазините да ги изключат.
Всичко започна отново в нощта срещу неделя, 1 ноември. Около полунощ охлаждането в магазини из цяла Белгия започна да се променя. Хладилниците и фризерите преминаха в режим на размразяване, някои се изключиха напълно, а при други настройките бяха вдигнати дотолкова, че уредите произвеждаха топлина вместо студ. До понеделник сутринта същото се беше случило в Швеция, Ирландия, Люксембург, Естония, Финландия, Италия, Португалия, Нидерландия и Дания.
В супермаркет на ICA в Сьобу, в южна Швеция, сутрешната смяна заварила хладилниците и фризерите настроени на 50°C, което е 122°F. Магазинът публикувал във Facebook, че охлаждането е хакнато. Управителят казал пред репортери, че не са могли да върнат температурите обратно, а магазинът останал затворен тази сутрин. На остров Йоланд управителят на малък селски магазин намерил локва вода на пода и охлаждането настроено на 55°C. В магазина не е останала прясна или замразена храна за продажба.
Най-много магазини са засегнати в Белгия. До понеделник следобед местните медии са преброили поне 76 супермаркета и други магазини с проблеми в охлаждането. Delhaize съобщи, че „ИТ инцидент“ е засегнал охлаждането в няколко десетки от неговите магазини, около 40 според повечето съобщения. Carrefour преброи 15 от своите 700 обекта в страната. Говорителят му го каза ясно: „Това е кибератака, няма друга причина.“ Засегнати са били и пет франчайзингови магазина на Spar, около 15 магазина на Intermarché и IKEA в Монс.
Загубите на магазин бяха големи. Управителят на един магазин край Брюксел определи последствията като „катастрофални“. Магазинът му изхвърлил цялата прясна и замразена храна. Друг магазин трябвало да изхвърли храна за поне 60 000 евро. В месарница на юг от Антверпен хладилниците достигнали 18°C и била загубена месо на стойност около 15 000 евро.
Списъкът продължи да расте. В Ирландия 13 супермаркета на една верига трябваше да свалят от продажба охладени и замразени продукти. Засегнати са четири магазина в Люксембург. В Естония атакуващите настроиха фризер в един супермаркет на 50°C, но алармата беше обслужена в рамките на десет минути и температурата се повиши само с два до три градуса. Веригата съобщи, че това е бил последният от нейните магазини, в който новата система още не е била въведена.
В Сицилия са засегнати поне четири супермаркета, плюс един обект в Тоскана. Генералният директор на групата, която управлява сицилианските магазини, каза, че атаката е била в 4:00 сутринта. Изпълнителният ѝ директор каза, че атакуващите са проникнали в системата за дистанционно управление на витрините за замразени храни. Италианското правителство насрочи среща по киберсигурност със службите си за разузнаване за следващия ден. Във Финландия няколко по-малки хранителни магазина отчетоха странни температури, а началникът по сигурността на веригата каза, че намеса през мрежата не е изключена. В Португалия седем магазина потвърдиха проблеми. В Нидерландия са засегнати поне 17 обекта, предимно месарници и малки хранителни магазини.
В Дания гражданската агенция за сигурност на правителството знаеше за пет компании, чиито охладителни системи са били засегнати. Атакуващите били изгонени бързо, според нея, без сериозни прекъсвания. При един производител на храни доставчикът на хладилно оборудване засякъл атаката, спрял я и след това вдигнал тревога. В Румъния националната дирекция по киберсигурност съобщи за възможна атака срещу шест магазина на една верига. Около 1:30 през нощта хладилното им оборудване достигнало много високи температури, а проблемът бил забелязан едва в 8:00. Контролерите били свързани към интернет чрез GSM рутери, малки устройства, които се свързват през мрежата за мобилни телефони, всяко с фиксиран IP адрес, достъпен директно от интернет. Софтуерът на тях беше стар.
Европейската комисия реагира още същия ден. Кристоф Хансен, комисар на ЕС по земеделие и храни, каза в изявление: „Повтарянето на тези кибератаки е дълбоко смущаващо.“ Той нарече атаката „умишлен опит да се наруши нашата верига за доставки на храна и да се подкопае доверието на потребителите в нея“. Федералната прокуратура в Брюксел започна наказателно разследване. В Швеция Националният център за киберсигурност се зае със случая, а ръководителят му го определи като сериозен, защото снабдяването с храна е част от инфраструктурата на страната. Засега атаката не е поета от никого.
Това беше вторият път за три седмици.
В нощта на 11 октомври се случи във Франция. Финансовият министър каза пред парламента, че са засегнати около 700 от 10 000 супермаркета в страната. Някои уреди работили в нагорещен режим с часове, преди да пристигнат първите служители, храната отишла в боклука, а парижката прокуратура говореше за пожари. Писах за тази атака на 13 октомври, както и за устройствата, които я направиха възможна.
Един супермаркет има много охлаждащи уреди, от витрини до хладилни камери, а над тях стои едно устройство, което ги свързва: системният мениджър. От неговата уеб страница техникът може да види температурата на всеки уред, да променя настройките и да планира циклите на размразяване. Размразяването е нормално. Натрупва се лед, уредът се затопля за известно време, за да го разтопи, и после се връща към охлаждане. Ако го оставите в режим на размразяване или зададете целева температура от 50°C, храната вътре е загубена до сутринта. За да може фирмата за поддръжка да проверява магазина, без да пътува до него, тази уеб страница често е била изкарвана директно в интернет.
В понеделник Danfoss потвърди пред датската телевизия DR, че инцидентите в няколко държави са свързани с нейни продукти. След френската атака през октомври компанията беше посочила два контролера: AK-SM800 и AK-SC355. AK-SC355 е свален от производство през 2016 г. AK-SM800 достигна края на жизнения си цикъл през 2021 г. Нито един от двата не получава вече софтуерни обновявания или корекции за сигурност.
Една хладилна фирма в Естония каза, че атакуваната там система е била по-стар тип система на Danfoss. „Почеркът е същият, но все още не мога да коментирам повече“, добави нейният директор. Веригата супермаркети от Сьобу каза, че всички засегнати нейни магазини са били свързани към външна система за управление на охлаждането от Danfoss. Нидерландски публикации съобщиха, че устройства от втори производител, американска компания, също са сред целите.
Така атакуващите са се върнали при същите устройства, след две предупреждения.
- → 13 октомври. Danfoss писа на клиентите си и им каза да прекъснат връзката с интернет на тези системи и да възстановят достъпа само през защитена мрежа. Тази седмица говорител на компанията заяви пред нидерландската медия NOS: „Повечето магазини предприеха действия по това време, но малък брой не го направиха.“ Говорителят добави, че в Нидерландия системите, засегнати в понеделник, не са били в защитена мрежа и все още са имали парола по подразбиране. На същия 13 октомври CERT-FR, екипът на френското правителство за реагиране при компютърни инциденти, разшири своето предупреждение. Освен Danfoss то вече посочваше и контролерите
XWEBна Copeland и Dixell, които вършат същата работа. Вторият производител, който се споменава в нидерландските публикации, е бил в френския списък преди три седмици. - → 16 октомври. Френският екип обнови предупреждението си за последно. В сегашния му вид един ред гласи: „Des campagnes d’attaques sont probablement toujours en cours visant ces équipements.“ На български: кампании от атаки срещу това оборудване вероятно още продължават. Същото предупреждение алармира, че възстановяването до фабричните настройки не е достатъчно при старо устройство, което вече не получава корекции за сигурност. Устройството остава уязвимо и най-вероятно ще бъде пробито отново.
- → 20 до 30 октомври. Компанията за сигурност Lupovis поддържа в интернет примамливи контролери, изградени така, че да изглеждат като устройства на Danfoss и да записват кой се опитва да влезе в тях. През тези десет дни тя е регистрирала опити за вход срещу тях, с пик на 26 октомври. Повечето опити са използвали фабричните данни за вход по подразбиране, които Danfoss документира публично. Примамките са ги отхвърляли. Някой е търсил тези устройства седмица преди атаката. Не е известно дали това са същите хора, които са ударили в понеделник.
- → 2 ноември, самият ден. Изследователят по сигурността Kevin Beaumont написа, че е проверил с участващи в случая хора. По негови думи: „Потвърдих с хора, че засегнатите фризери в засегнатите днес държави са с управляващ интерфейс, достъпен от интернет.“ Много от тях, добави той, са с изтекъл жизнен цикъл и за тях няма налична корекция за сигурност.
Един белгийски монтажник на хладилно оборудване, който управлява стотици такива инсталации, е започнал да ги защитава след октомврийската атака. В понеделник неговият изпълнителен директор заяви, че около 10 процента още не са били приключени, а някои от тях са били в магазините, които са пострадали. Той е знаел за около двадесет засегнати устройства. Според него е била използвана същата слабост като във Франция, а само софтуерно обновяване не я затваря. Устройствата се нуждаят и от физически промени, които струват пари.
Censys, компания, която сканира интернет денонощно, преброи колко от тези устройства все още са достъпни. Тя търси уеб страницата на системния мениджър на Danfoss, екрана, наречен StoreView. Преди 11 октомври във Франция е открила 1825 от тях. На 14 октомври те са били 537. В понеделник са били 220. В целия интернет броят е малко над 1000. Белгия има 138, Нидерландия 51, Швеция 50, Люксембург 6, Ирландия 3 и Естония 2.
Сканирането оцени и какъв софтуер работи на тези устройства. Една от уязвимостите, които описах миналия път, беше скрита втора парола в AK-SM 800A, „код на деня“, изчисляван от собствените дата и час на устройството. Който знае изчислението, може да изведе кода и да влезе без паролата на администратора. Тази уязвимост, CVE-2025-41450, беше отстранена във версия 4.2 през март 2025 г. От устройствата, които все още са достъпни във Франция, 45 процента работят със софтуер, по-стар от тази версия. В Нидерландия са 41 процента, в Швеция 38 процента, в Белгия 28 процента. Версията се определя от времеви печат, който уеб сървърът издава, така че това е приблизителна оценка. А за двата стари модела, които Danfoss посочи, не съществува никаква корекция за сигурност, независимо коя версия работи на тях.
Как атакуващите са влезли този път, не е оповестено. Експерт по сигурността от Zscaler посочи пред AFP двата вероятни пътя за проникване: позната уязвимост в софтуера или вход с идентификационни данни, които са били откраднати или изтекли. След октомври Vincent Strubel, ръководителят на френската национална агенция за киберсигурност ANSSI, определи първата атака като резултат от „елементарни пропуски в сигурността“. Устройствата са били директно изложени в интернет, а паролите са били слаби. Инженер от френската фирма за сигурност Synacktiv заяви, че тези системи обикновено стоят в затворена мрежа и „не би трябвало да бъдат достъпни от интернет“. Много от тях все още можели да бъдат достигнати от човек само с основни познания, каза той. „Атаката не беше изключително сложна.“
Промяната на температура или на график за размразяване е обикновена функция на системния мениджър. С работещ вход атакуващият я променя по същия начин, по който го прави техникът. В Швеция веригата супермаркети Coop заяви, че засегнатите ѝ магазини са били свързани през мобилна 4G мрежа, а не през нейната обновена 5G система, и че това ги е направило „по-изложени“.
Тази схема не започна в Европа.
През последната седмица на август фризерите в американските военни търговски обекти, супермаркетите във военните бази, преминаха в режим на размразяване през нощта. Най-малко шест магазина го потвърдиха, от Fort Huachuca в Аризона до Naval Station Newport в Роуд Айлънд. Откакто публикувах първия си материал, разследването се разрасна. Пентагонът заявява, че по случая вече работи звено на US Cyber Command заедно с други агенции, а военните следователи на армията работят с френските правоохранителни органи. Това не доказва, че и двете са дело на едни и същи хора. Все още не е публично известно коя компания е произвела контролерите в тези магазини, а военните не са потвърдили, че системите са били пробити.
През същата нощ на октомврийската атака във Франция Ahold Delhaize изключи системи от мрежата след отделен проблем със сигурността. Групата съобщи на нидерландската полиция и за подозрителна активност в мрежата си. Три седмици по-късно охлаждането в десетки от нейните белгийски магазини беше манипулирано. През октомври компанията заяви, че няма основание да свързва своя инцидент с атаката във Франция, а засега нищо не свързва двата случая.
До следобеда в понеделник някои вериги съобщиха, че хладилниците и фризерите им отново работят нормално. Монтажникът беше свалил засегнатите устройства от мрежата. Стоката, която се беше затоплила през нощта, вече беше изхвърлена. Кой го е направил, все още е неизвестно, както и дали ще се върнат за трети път.
CERT-FR: CERTFR-2026-ALE-012 | Censys: Нова вълна от атаки срещу хладилни системи | CISA: ICSA-25-140-03 Danfoss AK-SM 8xxA Series | Danfoss: DSA-2025-03-01