Измамници злоупотребяват с Microsoft Azure, за да хостват фалшиви предупреждения за сигурността на Windows, които принуждават потребителите да се обадят на измамни номера за техническа поддръжка.
Между март и октомври 2026 г. един и същ фалшив комплект за поддръжка от името на Microsoft е достигнал до потребители в 80 организации. Към 2 ноември все още се появявали нови целеви страници всеки ден, което показва, че операцията остава активна.
Тези цифри описват излагането на измамни страници, а не 80 потвърдени пробива в мрежи. Атаката започва с реклама на легитимен уебсайт.
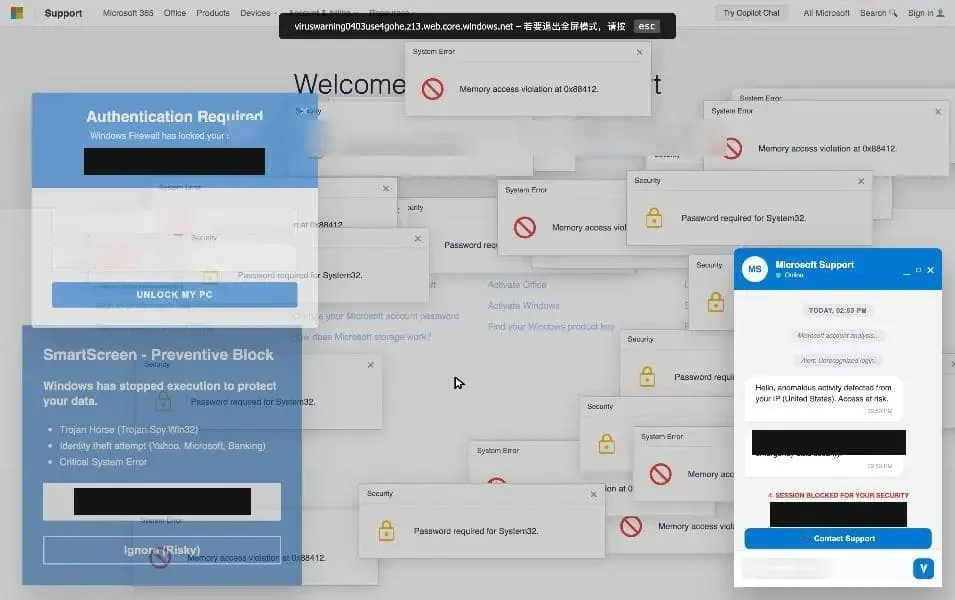
Кликването върху нея отвежда посетителя към страница, хоствана в Azure, която показва тревожни съобщения за сигурността и фалшив чат с поддръжка.
Подобни измами с техническа поддръжка през Azure са използвали реклами в Bing, за да достигнат до бизнес потребители, което показва как платените рекламни позиции могат да превърнат обикновеното сърфиране в опасна среща.
Изследователи от PIXM идентифицираха измамния комплект и проследиха част от поддържащата му инфраструктура в разследване от 2 ноември.
Измамници използват Microsoft Azure
Анализът им описва измама с поддръжка, базирана на браузъра, а не потвърдена зловредна инфекция. Страниците в Azure имитират предупреждения „System Error“ и „Windows Firewall“, като всеки елемент насочва посетителите към безплатен телефонен номер.
Зад предупредителния екран JavaScript код заявява телефонен номер от централна услуга чрез JSONP – техника, която зарежда отговор посредством скрипт.
Параметър за рекламен мениджър указва на услугата номера на кой оператор да върне. Това позволява на организаторите да сменят номерата в разположените страници, без да изграждат наново всеки сайт. Кодът съдържа и резервен номер, в случай че заявката не успее.
Проследяващ пиксел записва показания номер, кампанията, уебсайта на издателя и рекламната борса. Тези данни помагат на операторите да свързват входящите обаждания с конкретни рекламни кампании.
Схемата наподобява легитимния маркетинг на принципа „плащане на обаждане“, но обажданията произтичат от подвеждащи предупреждения за сигурността. Списъкът с мениджъри се е разширил от три имена през май до четири през юли, което загатва за няколко участници, а не за един човек, поддържащ всички страници.
По-широката техника повтаря отделни кампании с фалшиви предупреждения за сигурността от името на Microsoft, които използват еднократни страници в облака, за да насочват посетителите към измамни кол центрове.
Атрибуцията на PIXM обаче има важно ограничение: конкретната back-end инфраструктура, която са изследвали, обяснява засягането на 11 организации. Други операции са използвали същата фалшива страница в по-широката група от 80 организации.
Следи в инфраструктурата, бизнес рискове и защити
Няколко следи сочат към мандарински говорещи разработчици и връзки с континентален Китай. Коментарите в скриптовете и съобщенията за грешки са на опростен китайски, а едно семейство страници показва копирано китайско съобщение за цял екран.
Телефонната услуга излага стандартна страница на сървърния панел BaoTa на китайски. Регистрационните записи също посочват адрес в провинция Хубей, макар PIXM да подчертават, че само самодекларирана регистрационна информация не може да установи атрибуция.
Проследяващите данни идентифицират позиции, свързани с Whitepages, Legacy.com, Us Weekly, MSN, KMBC, WordHippo, уеб пощата Juno и здравната секция на US News & World Report.
PIXM заявяват, че тези издатели не са съучастници. Рекламите са преминавали през програмни борси, а рецензентите не са виждали непременно същата дестинация като целевите посетители.
Непосредствената опасност е разговорът, който следва след предупреждението. Измамниците обикновено убеждават обаждащите се да инсталират софтуер за отдалечен достъп, таксуват ги за ненужни ремонти или въвеждат схеми за възстановяване на суми и имитиране на банки.
Отделни атаки с имитиране на Microsoft Teams показват как легитимен софтуер за отдалечено управление също може да се превърне в канал за достъп, когато потребителите следват указанията на измамник. Това сравнение не доказва внедряване на зловреден софтуер в тази кампания.
Защитаващите се трябва да блокират изброената злонамерена инфраструктура чрез DNS контроли или защитени уеб шлюзове и да ограничат софтуера за отдалечен достъп до одобрени процеси за поддръжка. Служителите трябва да затварят подозрителните раздели или да прекратяват принудително браузъра, вместо да се обаждат на показаните номера.
Блокирането на телефонната услуга нарушава динамичното доставяне на номера, но заради резервния номер това не трябва да се възприема като пълна защита. Доверената облачна платформа не прави достоверно показаното предупреждение.
Индикатори за компрометиране (IoC):-
| Индикатор | Тип | Докладвана роля |
|---|---|---|
| call.adhelper[.]cc | Име на хост | Телефонен API: /api/get-phone.php |
| adhelper[.]cc | Домейн | Back-end инфраструктура |
| aff.adhelper[.]cc | Име на хост | Поддомейн за партньори |
| adhelper[.]one | Домейн | Проследяване на импресии; блокиран от регистратора от 22 октомври |
| ce895b1f-f630-4bd5-acd1-e3b9b76addea | ID на акаунт | Проследяващ акаунт на Adhelper |
| img.czlbb[.]site | Име на хост | Втори тракер на импресии |
| 38c0f7e2-0e29-48e2-b097-c87ec2e542d7 | ID на акаунт | Втори проследяващ акаунт |
| 6808f1a5753e2219109a9cc4 | Чат свойство | Свойство за чат на живо в tawk.to |
| message{MMDD}js{NNN}*.z13.web.core.windows[.]net | Шаблон на име на хост | Активни целеви страници |
| viruswarning{MMDD}us*.z13.web.core.windows[.]net | Шаблон на име на хост | Целеви страници от март до септември |
Забележка: IP адресите и домейните са умишлено дефанирани (напр. [.]), за да се предотврати случайно разрешаване или превръщане в хипервръзки. Възстановявайте оригиналния вид само в контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или във вашия SIEM.