Разработчиците на Goddess of Victory: NIKKE потвърдиха, че хакери са манипулирали скриптовете на стартовия панел на играта за персонален компютър (PC launcher) при атака по веригата на доставки, разпространявайки зловреден софтуер, способен да краде идентификационни данни и информация от портфейли за криптовалута.
Според известие, публикувано в X, на 4 ноември в 02:30 ч. (UTC +9) е било пуснато клиентско обновяване за отстраняване на проблема.
„Установихме проблем, показващ, че скриптовите файлове на стартовия панел за персонален компютър може да са били манипулирани от трета страна“, гласи изявлението в X.
„В съответствие с това бяха приложени корекции за сигурност на клиента и обновяване на 4 ноември около 02:30 ч. (UTC+9). В момента разследваме обхвата на въздействието, причинено от този проблем, и ще предоставим повече подробности относно последващите мерки в отделно известие.“
Goddess of Victory: NIKKE е популярна научнофантастична ролева игра със стрелба (RPG), разработена от южнокорейската компания Shift Up за Windows, iOS и Android.
Нейният издател Level Infinite отчете повече от 45 милиона изтегляния от пускането ѝ през 2022 г., докато само Google Play отчита 10 милиона изтегляния.
Зловредни скриптове на стартовия панел доставиха задна вратичка (backdoor)
Въпреки че Level Infinite не разкри много подробности, доклад в GitHub на независимия изследовател по сигурността MotherSphere твърди, че инцидентът включва четири JavaScript файла, хоствани в официалната мрежа за доставка на съдържание (CDN) на Level Infinite.
Според изследователя файловете са били модифицирани на 27 септември 2026 г., за да се инжектира зловреден JavaScript, който изтегля допълнителен код от сървъри, контролирани от атакуващите, всеки път, когато играчите отворят стартовия панел на играта.
Инжектираният код е бил скрит в легитимни JavaScript файлове и е използвал обфускация, за да прикрие домейните insightjs[.]com и insightjs[.]org, от които се е изтеглял зловредният код.
BleepingComputer анализира два от модифицираните JavaScript файлове и потвърди, че те съдържат обфускиран зареждащ модул (loader), проектиран да извлича и изпълнява допълнителен код от тези домейни, като преминава към втория домейн, ако първият е недостъпен.
Според анализа на MotherSphere изтегленият код е злоупотребил с вградената функционалност на стартовия панел, за да извлече и изпълни зловреден код за LuaJIT, наречен insight.bundle, който инсталира агент за отдалечен достъп, обозначен като K2F.
Задната вратичка е позволявала на атакуващите да изпълняват отдалечено команди, да преглеждат и изтеглят локални файлове, да правят екранни снимки, да събират идентификационни данни за акаунти в NIKKE и да крадат информация, съхранявана в уеб браузърите.
Зловредният софтуер също така е поддържал допълнителна команда за инсталиране на злонамерена Windows DLL библиотека с име platform_experience_helper.dll, която може да остане активна дори след затварянето на стартовия панел на играта.
BleepingComputer анализира низове, извлечени от образец на DLL файла, качен във VirusTotal, и откри код, показващ, че зловредният софтуер може да краде данни от портфейли за криптовалута от разширения за браузъри, включително MetaMask, Phantom, Coinbase Wallet и други.
DLL библиотеката съдържа функционалност за прихващане на чувствителна информация за портфейли, включително фрази за възстановяване и частни ключове, което потенциално позволява на киберпрестъпниците да крадат криптовалута.
Не е известно обаче дали атакуващите са разположили този допълнителен компонент върху заразените системи или дали успешно са откраднали криптовалута от играчите.
Изследователят твърди, че на 3 ноември Level Infinite е заменила три от засегнатите JavaScript файлове с чисти версии. Твърди се обаче, че манипулирано копие на четвъртия файл все още е било предоставяно на потребителите към 22:26 ч. GMT.
Това предполага, че поне един компрометиран скрипт може да е останал достъпен, след като компанията е внедрила своето клиентско обновяване.
Изследователят сподели и индикатори за компрометиране (IOC), които потребителите могат да проверят, за да установят дали зловредният Lua агент се е изпълнил на техните компютри.
Един от индикаторите е низът k2f_chan registered във файла Launcher/intl_service/debug.log в инсталационната директория на NIKKE.
Този запис показва, че зловредният Lua агент е бил изпълнен, но не потвърждава дали DLL библиотеката също е била заредена.
BleepingComputer също така установи, че резервният домейн insightjs[.]org в момента предоставя код, който показва предупреждение за сигурност вътре в стартовия панел на играта.
Предупреждението, показано на английски, китайски, японски и корейски език, призовава играчите незабавно да затворят стартовия панел и да се въздържат от отваряне на клиента за персонален компютър, докато издателят не потвърди, че проблемът е разрешен.
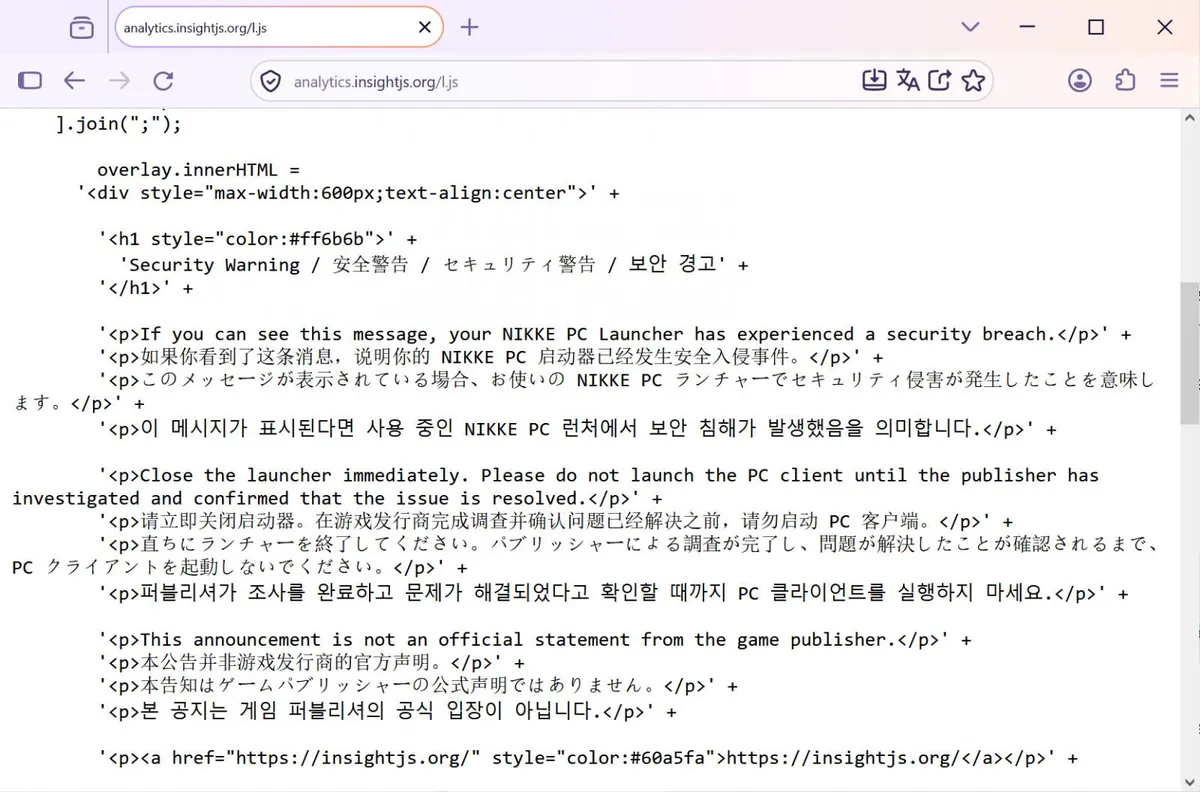
Съобщението потвърждава, че това не е официално изявление от издателя на играта, така че не е ясно кой в момента контролира домейна или кога зловредният код е бил заменен с предупреждението.
BleepingComputer се свърза с Level Infinite за коментар относно констатациите на MotherSphere, но не получи отговор до публикуването на статията.
Потенциално засегнатите играчи трябва да извършат пълно сканиране на системата с помощта на обновен антивирусен софтуер.
Тези, които установят, че са били компрометирани, трябва да преинсталират Windows и да сменят паролите и другите си чувствителни идентификационни данни от чисто устройство.