От средата на август 2026 г. фишинг операция събира активни Google сесии от корпоративни потребители. Всеки сигнал, на който защитниците обикновено разчитат, за да оценят дадена връзка, връщаше успокояващ отговор, а операторът е изградил веригата по този начин умишлено.
Екипът за проучване на заплахи на Material Security идентифицира кампанията и свали стотици домейни, използвани от атакуващите в това, което те нарекоха операция CloudFire (Operation CloudFire). Ето какво научиха в процеса на работа.
Примамката: Покани в Google Calendar
Съобщенията пристигат като покани в Google Calendar, понякога доставени чрез скрито копие (BCC) и често изпратени от организация, с която получателят вече си е кореспондирал. Претекстите са обичайни: известия за гласова поща, заявки за оферти (RFP) и информация (RFI), съдебни призовки и известия за пропуснати плащания.
Повечето връзки сочат към самия Google. Типичният модел е собственият пренасочващ механизъм /url на Google с реалната дестинация в параметър на заявката, въпреки че други вълни използваха връзки към share.google и файлове в Drive за същата цел. Един вариант използваше връзки за известия за транзакции от Intuit.
Във всеки един случай, когато съобщението се оценява, показаните домейн, сертификат и репутация са легитимни и доверени.
Прихващането: Обратен прокси сървър пред страница за вход в Google
Атакуващият управлява активен обратен прокси сървър пред истинската страница за вход в Google. Жертвата въвежда парола, получава реално запитване за потвърждение и го одобрява, като през цялото време операторът наблюдава сесията в реално време.
Сървърът предава SMS кодове, кодове от приложения за удостоверяване, съпоставянето на числа чрез функцията Tap-Yes на Google и базираното на телефон възстановяване на акаунт към Google при пристигането на всяко едно от тях, така че нито един от контролите за втори фактор не спира прихващането на сесията.
Рамката зад това, Nyasher, е публично документирана от февруари, след като в нейния JavaScript код беше открит твърдо кодиран ключ.
Защо защитните контроли не се задействат
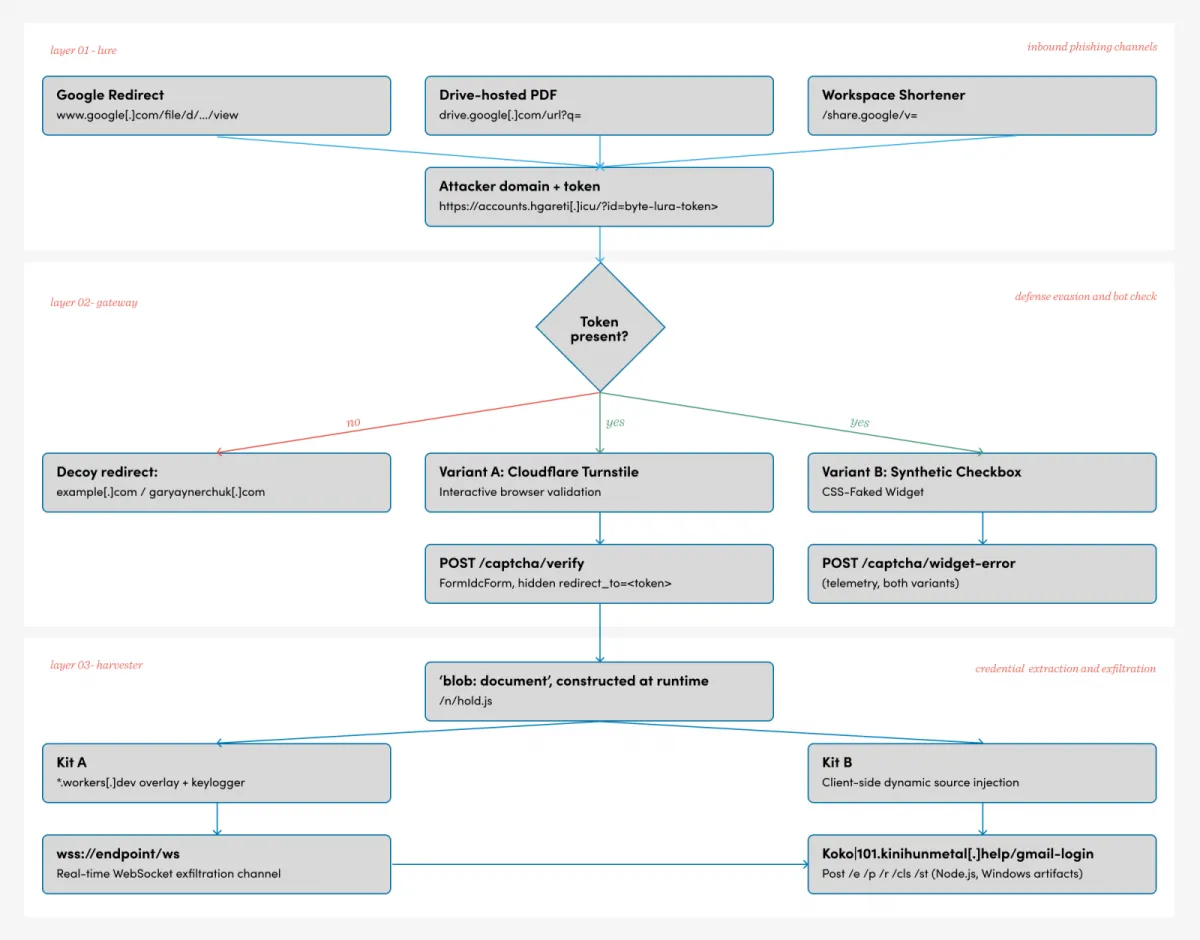
Системите за репутация отговарят на въпрос за собствеността: кой е регистрирал домейна, какво друго е хоствал той и дали някой се е оплакал от него. Тази кампания е сглобена така, че тези отговори да бъдат последователно безобидни, и има три слоя.
Първият слой е пренасочващият механизъм на Google. Вторият е проверка на Cloudflare Turnstile, която в някои версии е истинският уиджет, обслужван от собствената инфраструктура на Cloudflare. Третият слой е самата страница за прихващане на пароли, която няма статичен уебсайт за сканиране.
JavaScript кодът я конструира в браузъра, след като посетителят премине проверката, така че ботът за обхождане няма какво да извлече, а дневникът на прокси сървъра няма какво да запише. Доколкото е известно на Material, никой не е сканирал тези страници, преди кампанията да бъде документирана.
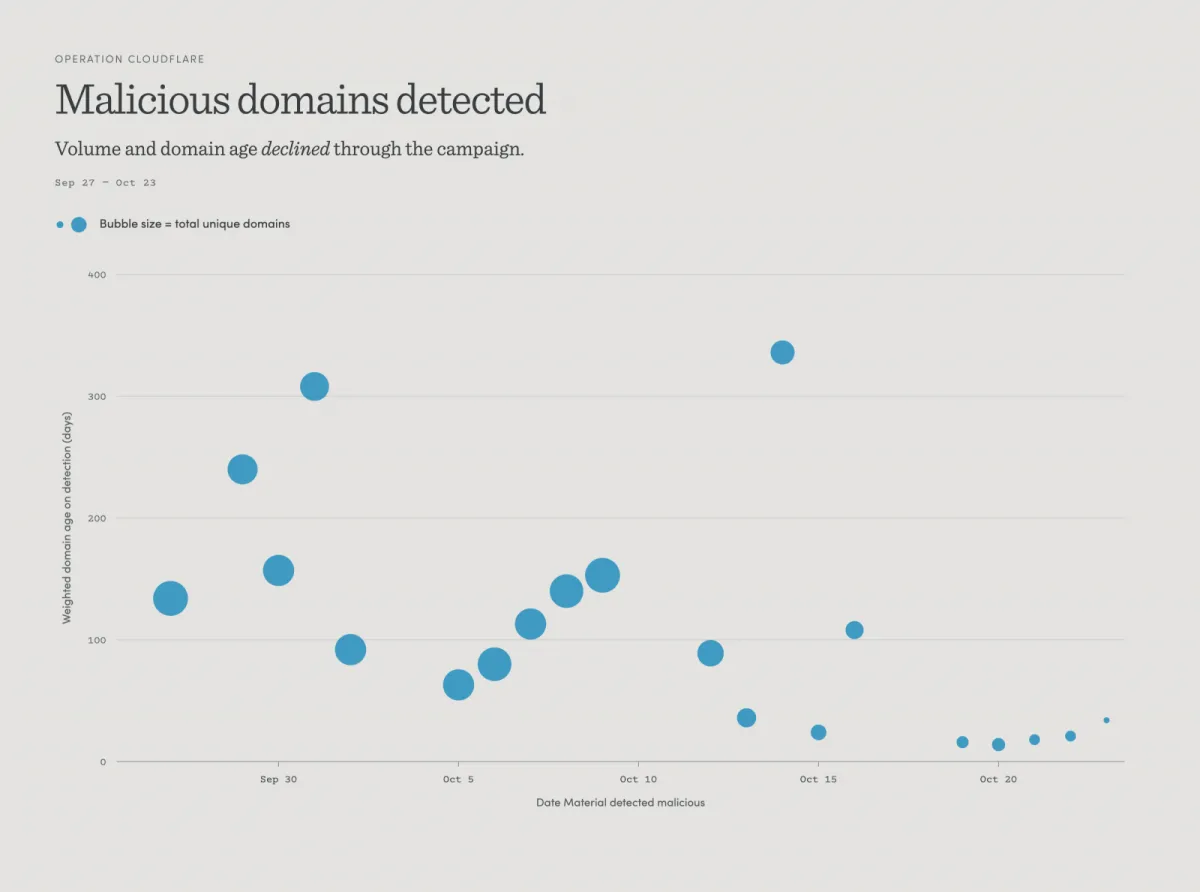
Инфраструктурата е проектирана за еднократна употреба. Първоначално наблюдаваната кампания използваше много домейни за примамка в множество регистратори, повечето регистрирани само дни преди употреба. Приемащите крайни точки са били подготвени от един до двадесет дни преди вълната, която са обслужвали.
Един wildcard сертификат е бил издаден 46 минути преди домейнът, който покрива, да бъде регистриран. Блокирането на който и да е отделен компонент струва на оператора няколко долара и един следобед работа.
Автоматизирана сигурност на електронната поща за Google Workspace & Microsoft 365
Material открива и неутрализира фишинг, компрометиране на бизнес имейли (BEC) и целенасочени атаки автоматично, дори след доставянето им.
Без сложни набори от правила, без потребителски карантини, без безкрайно ръчно сортиране.
Как изглеждаше защитата срещу това
Material проследява кампанията от самото ѝ начало, следвайки всеки вариант при ротацията на примамки, шлюзове и приемащи крайни точки. От август насам, след като кампанията беше идентифицирана и бяха изградени механизми за откриване, Material е уловила над 99% от злонамерените съобщения, с процент на прекласифициране от 0.01%.
Това беше непрекъснато усилие, тъй като атакуващият променяше своите тактики, техники и процедури (TTP), теми и текст на примамките, за да избегне статични, базирани на машинно обучение (ML) и агентни механизми за откриване.
Подходът работи, защото нито един отделен сигнал не решава изхода. Сама по себе си репутацията не би уловила това, нито пък анализът на връзките сам по себе си, тъй като първата стъпка е URL адрес на Google, а крайната страница не съществува, докато браузърът не я конструира.
Material оценява техническите индикатори, видимото намерение на съобщението, къде всъщност водят връзките и историята на комуникация зад съобщението. Всеки един от тези фактори може да бъде достатъчен за предприемане на действие.
Механизъм за откриване, изграден около един сигнал, наследява слепите петна на този сигнал, а този оператор е положил значителни усилия да ги картографира.
Къде се извършва анализът също има значение. Покана в календара не е подходяща за шлюз, проектиран да инспектира поща в движение, но голяма част от тази кампания пристига именно като покана.
Material третира поканите в календара като самостоятелна повърхност на заплаха и използва пълната история на акаунта като контекст редом с техническите сигнали.
Къде се нанасят щетите
Когато резултатът е отвлечена сесия, а не открадната парола, доказателствата се появяват в одитните дневници на Workspace. Активна сесия в Google дава достъп до пощата, Drive и възможността за предоставяне на OAuth достъп от името на жертвата, така че радиусът на поражение се простира далеч отвъд входящата кутия.
Защитниците трябва да си зададат два въпроса: кой преглежда тези дневници и колко бързо могат да се предприемат действия по тях? Също толкова важно е дали екипът може да анулира сесии, да ограничи предоставените OAuth права и да нулира засегнатия акаунт в рамките на един час.
Много програми за сигурност не могат, а един атакуващ с активна сесия може да направи много за това време.
Операция CloudFire: Насочване към инфраструктурата
До края на септември Material стигна до заключението, че настройването на правила, повторното обучение на модели и актуализирането на агенти няма да решат проблема сами по себе си. Откриването защитава клиентите, но не прави нищо срещу оператора, който подготвя следващата вълна.
Ето защо екипът за проучване на заплахи на Material стартира операция CloudFire, за да се насочи към самата инфраструктура.
Екипът анализира URL адресите на шлюзовете и бекенд сървърите в момента на изпращане на съобщенията и ги докладва чрез системата за докладване на злоупотреби на Cloudflare. Екипът за борба със злоупотребите на Cloudflare потвърди фалшивата междинна страница и проксираната страница за вход в Google зад нея, след което приложи своя собствена предупредителна страница за фишинг към тези дестинации.
Това имаше два ефекта. Инфраструктурата на атакуващия беше компрометирана и неизползваема: всеки докладван шлюз и приемаща крайна точка трябваше да бъдат пререгистрирани, пренасочени и сертифицирани наново, преди операторът да може да изпраща отново. По-широкият интернет също спечели.
Всеки, който е кликнал върху докладвана връзка, независимо дали е клиент на Material или не, е видял предупреждение вместо формуляр за въвеждане на идентификационни данни.
Числата за един месец
Тези данни идват само от клиенти, които са се съгласили да споделят информация с Material, така че реалните общи стойности са по-високи. В рамките на един месец от операция CloudFire, Material записа:
- 68,676 блокирани съобщения от кампанията
- 2,112 анализирани уникални злонамерени URL адреса
- 897 свалени уникални домейна
- 8,570 уникални компрометирани адреса на податели в 6,354 основни домейна
- Честота на изпращане, която следва работното време в САЩ
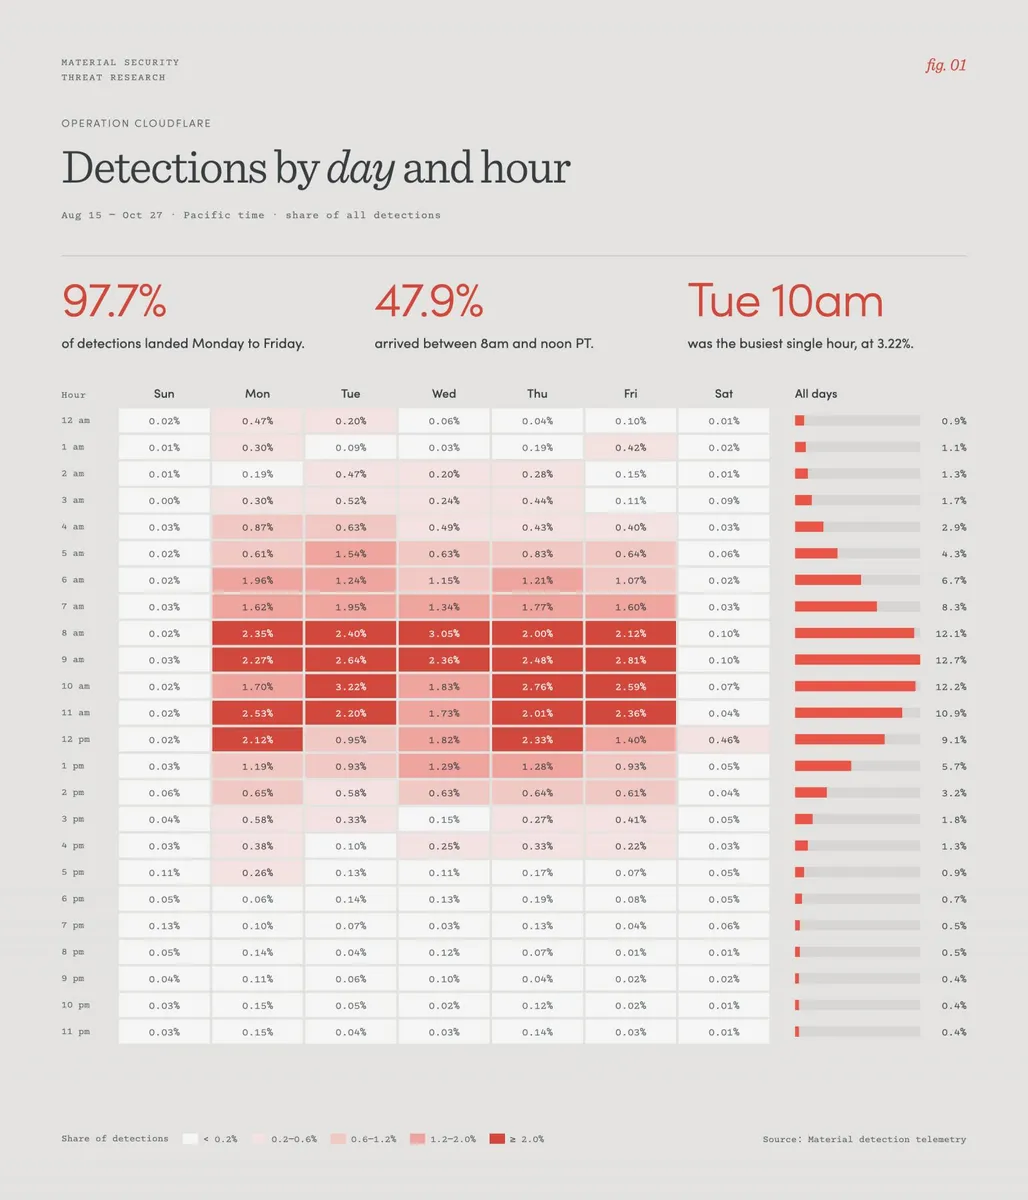
Броят на подателите показва как кампанията е постигнала своята достоверност. Всеки компрометиран адрес е принадлежал на акаунт, който атакуващият е контролирал още преди изпращането на първата покана, и всеки от тях е изпращал покани до запазените контакти на жертвата, наред с други адреси.
Получателите са виждали познато име или домейн, от домейн с чиста история и в правдоподобно време. Източниците на данни за репутация не са имали причина да маркират нищо от това, така че всяко ниво на защита, което оценява собствеността и историята, е връщало успокояващ резултат.
Какво е състоянието в момента
Темите на фишинг атаките се изместиха – от покани за календар към покани за споделяне на файлове и документи в Google Drive. От Material не са забелязали съответно увеличение при други примамки или тактики, техники и процедури (TTP), а активността на тази група изглежда се е разпръснала. Кампанията изглежда приключила.
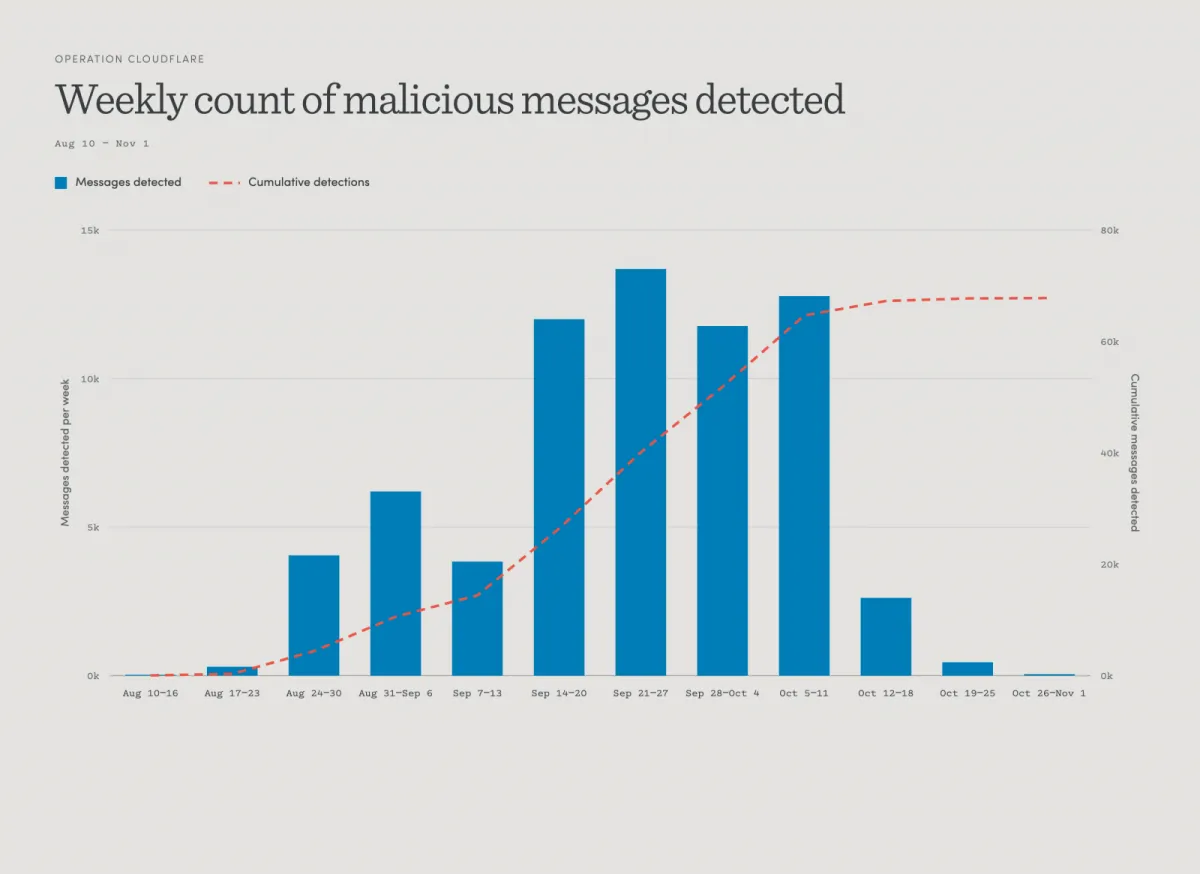
Това е актуализация на състоянието, а не окончателна присъда. Повторното изграждане на инфраструктурата е евтино, работната рамка е публична от февруари, а операторът е включил недовършено разклонение за Microsoft 365 наред с активния код за Google.
Разклонението включва път към таблица със стилове (stylesheet), втори помощен модул (harness) и низ за заглавие, който се декодира като подкана за влизане в Microsoft. Нито един от тези пътища не работи днес, а добавянето на марката изисква просто поставяне на файл, вместо промяна на какъвто и да е код.
Операторът е изградил продължението, но все още не го е активирал. Material разчита ротацията на темите като итерация, а не като оттегляне, и очаква следващата промяна на посоката да изглежда много подобно на тази, но с различна марка.
Пълният технически анализ, включително индикаторите и хронологията, е достъпен в придружаващия технически документ (whitepaper). Екипите, които търсят тази активност в собствените си среди, трябва да започнат оттам.
Спонсорирано и написано от Material Security.