Екипите по сигурността са изправени пред нарастващ натиск да се справят с все по-сложните заплахи, докато работят в рамките на ограничени бюджети и постоянен недостиг на персонал.
Тъй като техниките за атака еволюират, а обемът на сигналите за тревога нараства, поддържането на ефективни възможности за откриване и разследване става все по-трудно.
През 2027 г. разузнаването за заплахи (threat intelligence) ще играе все по-голяма роля в подпомагането на екипите на SOC и MSSP да разпознават злонамерената активност по-рано, да разследват подозрителното поведение по-бързо и да използват по-добре експертния опит на анализаторите.
Постигането на тези ползи изисква разузнавателните данни да станат част от ежедневните работни процеси по сигурността, като подпомагат вземането на решения от първоначалното откриване до разследването и реакцията.
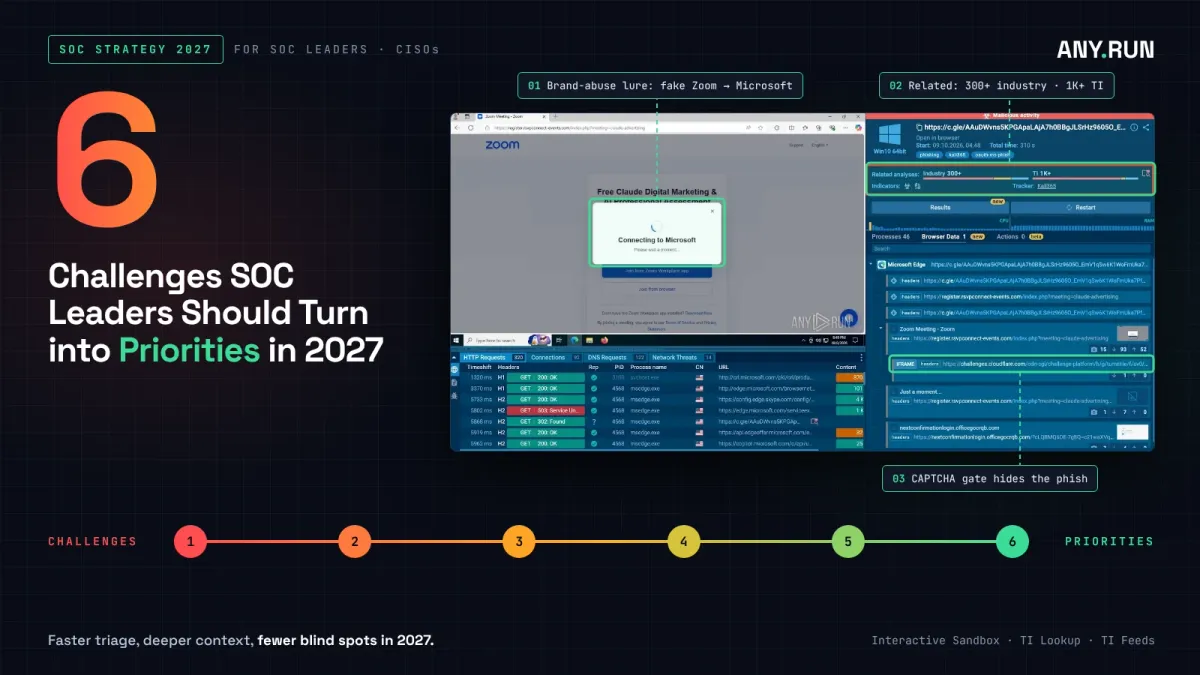
Шестте предизвикателства, споменати в тази статия, илюстрират къде организациите трябва да насочат усилията си през следващата година.
1. Откривате ли заплахите, преди да се превърнат в инциденти?
Един от най-ефективните начини за подобряване на откриването е разпознаването на злонамерена активност, която вече е била идентифицирана другаде.
Без достъп до подходящи разузнавателни данни за заплахи, организациите могат да губят време в разследване на индикатори, които биха могли да бъдат маркирани автоматично.
Вътрешният анализ на ANY.RUN установи, че до 30% от уникалните злонамерени индикатори за компрометиране (IOC), идентифицирани по време на разследвания в Interactive Sandbox (интерактивна изолирана среда), вече са били наблюдавани и включени в Threat Intelligence Feeds.
Това дава възможност на SOC и MSSP екипите да разпознават известна злонамерена активност по-рано и да намалят времето, отделяно за разследване на вече идентифицирани заплахи.
Превърнете разузнавателните данни от над 16 000 организации в по-ранно откриване, за да изпреварвате нововъзникващите заплахи. Интегрирайте TI Feeds
Това е и начинът, по който екипите по сигурността могат да подобрят откриването, без пропорционално да увеличават натоварването, свързано с разследвания.
Когато даден индикатор се появи в телеметрията на организацията, той може да бъде съпоставен със съществуващите разузнавателни данни, преди анализаторът да започне отделно разследване.
ANY.RUN TI Feeds внасят тези разузнавателни данни в SIEM, EDR, SOAR и други системи за сигурност, като помагат на организациите да разпознават известна злонамерена активност по-рано и да използват времето на анализаторите по-стратегически.
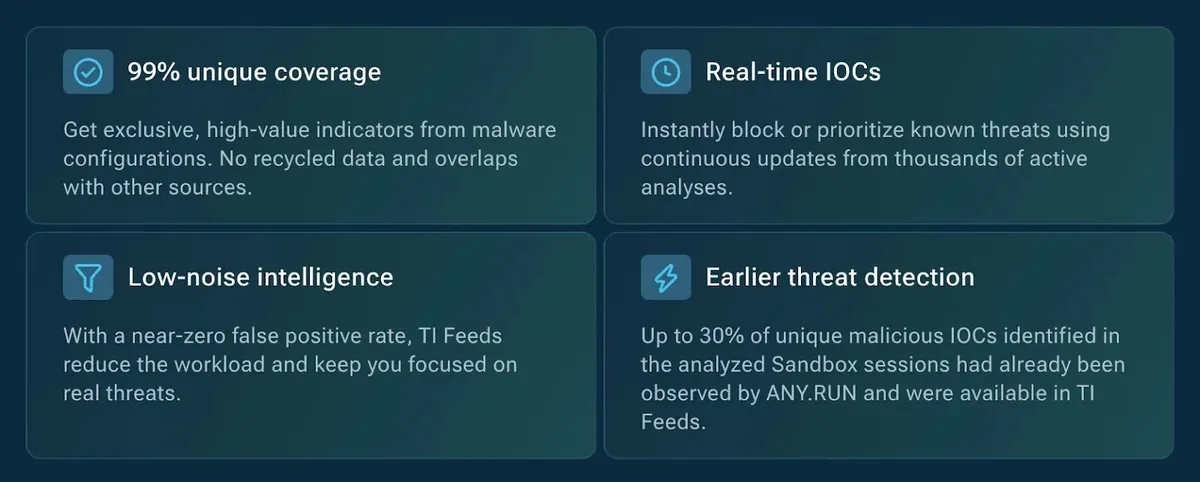
Чрез включването на непрекъснато обновявани разузнавателни данни в работните процеси за откриване, SOC и MSSP екипите могат да идентифицират заплахите по-скоро и да запазят ръчното разследване за активност, която изисква по-задълбочен анализ.
2. Може ли вашият SOC да приоритизира заплахите, без да губи часове в проучване?
Обемът на сигналите за тревога не е единственото предизвикателство, пред което са изправени екипите по сигурността. Времето, необходимо за разбиране кои сигнали представляват реален риск, може да бъде също толкова скъпоструващо.
Злонамерен IP адрес, подозрителен домейн или хеш на файл рядко предоставят достатъчно информация, за да се определи тяхната значимост. Анализаторите трябва да разберат неговата история, свързаната с него активност и потенциалната връзка с по-мащабни кампании.
ANY.RUN Threat Intelligence Lookup свързва индикаторите със съпътстващата ги активност и предишни анализи, докато TI Reports предоставят поглед върху кампании, инфраструктура, техники и наблюдавано поведение.
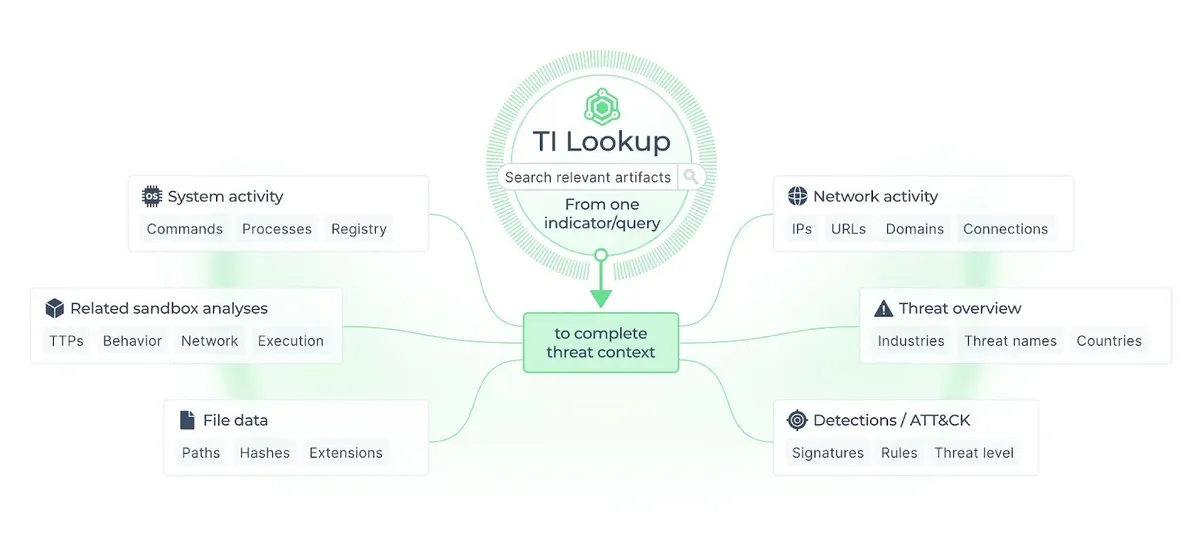
Корпоративните потребители могат да задълбочат това разследване с Related Threat Context – изцяло нова функционалност, свързваща ANY.RUN Sandbox (изолирана среда) и TI Lookup.
Анализаторите могат да преминават между поведенчески анализ и свързани разузнавателни данни за заплахи, разкривайки връзки с предишни разследвания, индикатори и активност в рамките на своя екип и по-широката екосистема за разузнаване на заплахи.
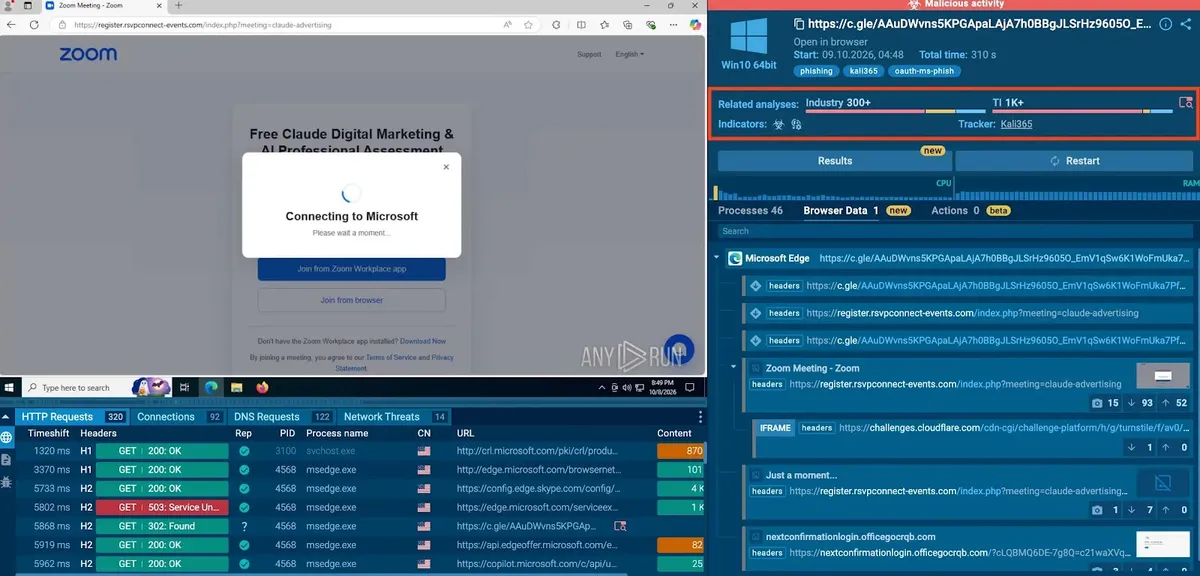
Тази връзка помага на SOC и MSSP екипите да установят значимостта на подозрителната активност по-бързо, да идентифицират взаимовръзки, които иначе биха останали незабелязани, и да приоритизират разследванията въз основа на по-силни доказателства.
За ръководителите по сигурността това подпомага вземането на по-информирани решения за ескалация и по-доброто разпределение на ресурсите за разследване.
С наличния контекст за заплахите както в работните процеси за анализ, така и в тези за разузнаване, анализаторите могат да отделят по-малко време за проучване на отделни индикатори и повече време за справяне със заплахите, които представляват реален риск.
3. Ограничават ли забавянията при разследване капацитета на вашия SOC?
Когато подозрителни файлове или URL адреси изискват ръчно разследване, забавянията могат да се натрупат в цялата операция по сигурността.
Колкото по-дълго SOC и MSSP екипите чакат за доказателства или за подготовка на среди, толкова по-малко случаи могат да обработят.
ANY.RUN Interactive Sandbox стартира виртуални машини за под 10 секунди, като докладите от ниво 1 (Tier 1) обикновено са налични за около 40 секунди.
Тези доклади включват също така генерирани от изкуствен интелект обобщения и препоръки, които дават на анализаторите бърз преглед на наблюдаваното поведение и практически следващи стъпки, без да се налага първо да преглеждат всеки детайл.
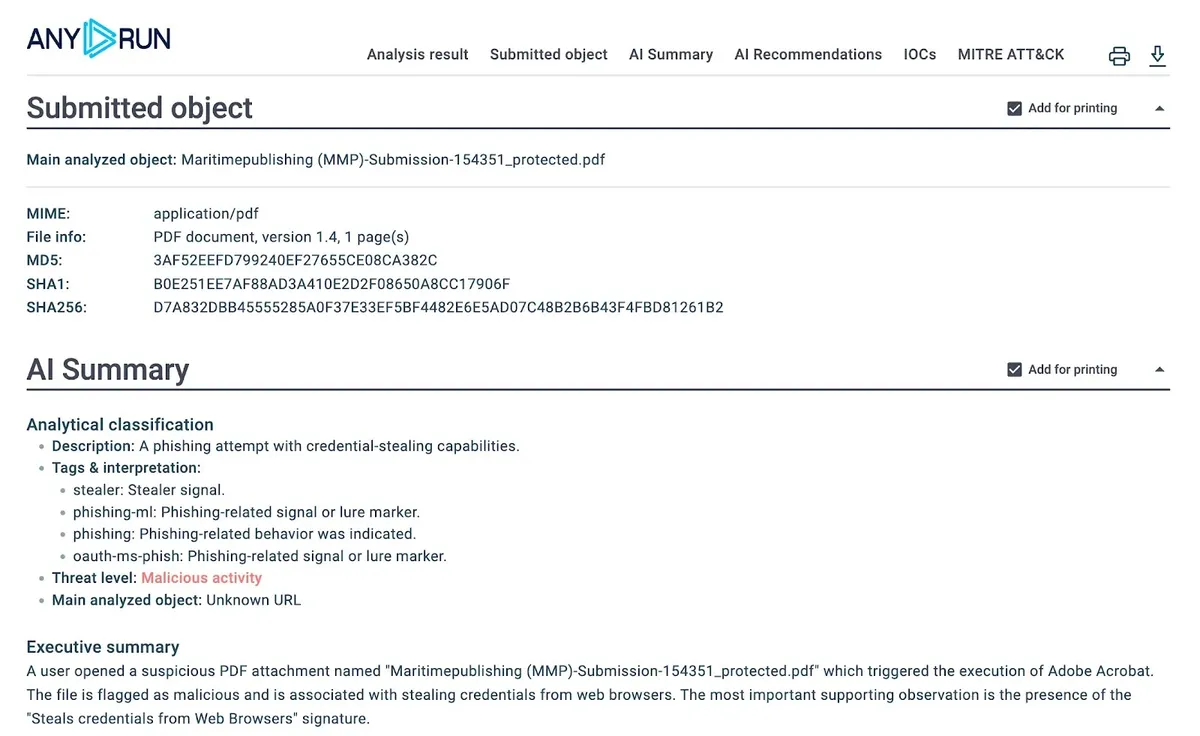
Тези възможности съкращават пътя от подозрителния артефакт до поведенческите доказателства, помагайки на екипите да разследват по-ефективно.
За ръководителите на SOC и MSSP по-бързият анализ означава нещо повече от удобство. По-кратките цикли на разследване могат да увеличат капацитета за обработка на случаи в рамките на съществуващия персонал и да помогнат на екипите да вземат решения, докато съответните доказателства са лесно достъпни.
Анализаторите могат също така да надграждат върху свързаните констатации, изведени чрез Related Threat Context, вместо да повтарят проучванията на свързани индикатори или кампании.
Това е особено полезно при разследване на повтарящи се заплахи или инфраструктура в множество клиентски среди.
Намалете MTTR с 21 минути и помогнете на вашия SOC да разрешава заплахите по-бързо. Ускорете вашия SOC
Заедно по-бързият анализ и свързаното разузнаване за заплахи помагат на екипите по сигурността да намалят забавянията при разследване и да използват по-добре експертния опит, с който вече разполагат.
4. Вашето разузнаване за заплахи носи ли измерима стойност за откриването?
Разузнаването за заплахи може да се превърне в скъп ресурс, ако се събира, но никога не се превръща в оперативно действие.
Индикаторите, съхранявани в отделни платформи, прехвърляни ръчно между системите или преглеждани само по време на разследвания, не могат последователно да поддържат проактивно откриване.
ANY.RUN TI Feeds интегрират валидирани зловредни индикатори в съществуващата инфраструктура за сигурност чрез API, SDK и работни процеси, съвместими със STIX/TAXII.
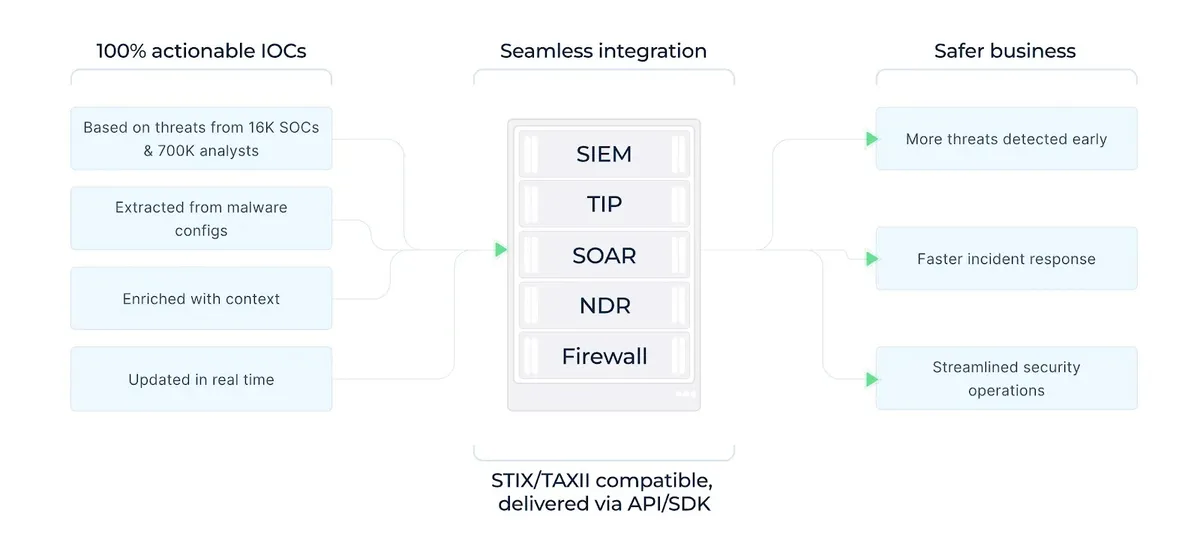
Това позволява на организациите да използват разузнавателна информация в процесите на откриване, обогатяване и реагиране, като същевременно надграждат текущите си инвестиции в сигурността. За MSSP това може да подкрепи и по-последователно откриване в различните клиентски среди.
Бизнес стойността идва от превръщането на разузнаването в оперативен ресурс: намаляване на ръчното прехвърляне, разширяване на използването на съществуващите знания и подобряване на последователността в начина, по който се разпознават заплахите.
Когато разузнавателната информация достигне до системите, отговорни за наблюдението и защитата на средата, тя се превръща в повтаряема способност за откриване, а не в поредния ресурс, който анализаторите трябва да управляват отделно.
5. Можете ли да разширите обхвата на откриване, без да увеличавате умората от известия?
Увеличаването на броя на правилата за откриване или индикаторите може да създаде усещане за по-силна сигурност, като същевременно увеличи работното натоварване, необходимо за разследване на известията.
Качеството на разузнавателната информация е също толкова важно, колкото и нейното количество. ANY.RUN TI Feeds включват 99% уникални валидирани индикатори за компрометиране (IOC) с висока степен на достоверност, което помага на организациите да внедрят разузнаване, отговарящо на установените критерии за качество.
За ръководството на SOC това е от значение, тъй като всяка допълнителна възможност за откриване носи оперативни разходи. Надеждните индикатори могат да подобрят видимостта, без да натоварват ненужно анализаторите със сигнали с ниска стойност.
Следователно една устойчива стратегия за откриване изисква балансиране на обхвата с достоверността и капацитета за разследване на получените известия.
Като дават приоритет на валидираната разузнавателна информация пред чистия обем индикатори, организациите могат да подсилят откриването, докато поддържат работното натоварване на анализаторите и умората от известия под контрол.
6. Извличате ли повече стойност от всяко разследване?
Едно разследване на сигурността трябва да допринася за нещо повече от разрешаването на един инцидент. То може да генерира индикатори, поведенчески доказателства и разузнавателна информация, които помагат за идентифицирането на подобни заплахи в бъдеще.
Когато тези констатации останат изолирани, организациите многократно изразходват ресурси за разследване на дейност, която е могла да бъде разпозната по-рано.
Като позволяват на съществуващите разследвания да подпомагат последващото откриване и проучване, SOC и MSSP могат да избегнат този проблем. Съответната разузнавателна информация може също така да подкрепи разпознаването на подобни заплахи в различните екипи и клиентски среди.
Откривайте до 58% повече заплахи и разкривайте зловредна дейност, която иначе би могла да остане незабелязана. Укрепете защитата си
За лицата, вземащи решения, това създава възможност за подобряване на оперативната ефективност с течение на времето: всяко разследване може да укрепи бъдещото откриване, да намали дублираната работа и да увеличи стойността на натрупаните знания за сигурността.
Разследването на фишинг комплекта SkyW4lker илюстрира това на практика. Използвайки Related Threat Context за свързване на подозрителни URL адреси с предишни анализи в изолирана среда, анализаторите на ANY.RUN разшириха клъстера на кампанията, разкриха допълнителна фишинг инфраструктура и идентифицираха технически връзки с комплекта Gabagool.
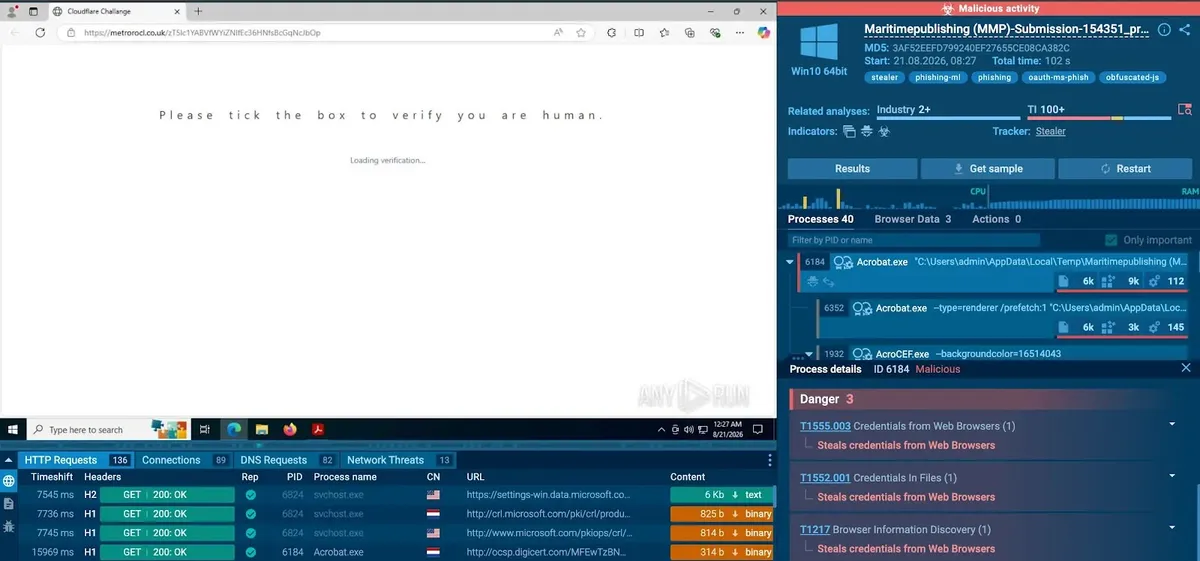
За SOC и MSSP този подход означава, че един-единствен подозрителен URL адрес може да се превърне в отправна точка за разкриване на свързани кампании и инфраструктура в множество разследвания, помагайки на екипите да използват повторно съществуващите констатации и да ускорят търсенето на заплахи.
Когато констатациите от разследванията се връщат обратно в процеса на откриване, организациите могат да разпознават повтарящите се заплахи по-рано и постепенно да намалят усилията, необходими за разследване на подобна дейност.
Заключение: Изграждане на по-ефективни SOC и MSSP през 2027 г.
Предизвикателствата, пред които са изправени операциите по сигурността през 2027 г., са тясно свързани. По-ранното откриване намалява необходимостта от разследвания, контекстуалното разузнаване подобрява приоритизирането, а по-бързият анализ помага на екипите да вземат решения с по-малко забавяне.
Интегрирането на валидирана разузнавателна информация в съществуващите системи прави тези подобрения повтаряеми в цялата организация.
В крайна сметка ефективността на SOC през 2027 г. ще се измерва с това колко стойност за сигурността могат да генерират организациите от съществуващите си ресурси: по-ранно откриване на заплахи, ускоряване на разследванията и превръщане на натрупаната разузнавателна информация в трайни подобрения на защитата.