OpenAI съобщава, че автоматизиран процес за изследвания е открил и доказал 948 отделни уязвимости за ескалация на привилегии в ядрото на Linux при едно стартиране. Тези грешки биха могли да позволят на обикновен локален потребител да получи root достъп. Тестът се е провел в средата на октомври 2026 г. и е използвал предстоящ кибер модел, както обясняват от OpenAI в своя изследователски доклад.
Системата първо е сканирала ядрото за частите, които потребител с ниски привилегии може да достигне. Тези агенти „Scout“ са избрали 5,034 цели за одит, което представлява около 2.8 милиона реда код или приблизително 7% от ядрото. След това агентите „Analyst“ са генерирали 2,308 потенциални находки за 12 часа.
Една потенциална находка е само предположение, докато някой не я докаже. Агенти за триаж са създали код за доказване на концепцията (proof-of-concept) и са го стартирали в изолирани виртуални машини с включен Kernel Address Sanitizer. В рамките на 30 часа са били възпроизведени 1,724 находки (около 74.7%). Само 3.1% са се оказали грешни, тъй като моделът е приел невъзможно условие.
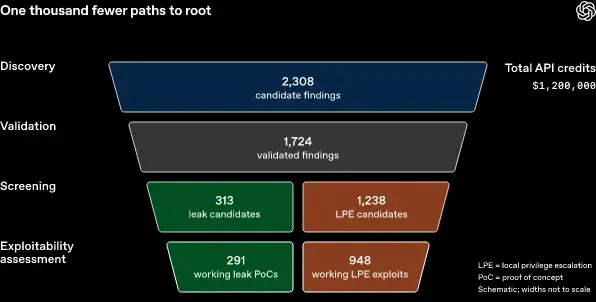
След това агенти за експлоатация са тествали грешките върху системи с често срещани защити като SMEP, SMAP, KASLR и HARDENED_USERCOPY. Те са създали 291 доказателства за изтичане на информация и 1,169 работещи експлойта за ескалация на привилегии.
OpenAI разкрива 948 уязвимости в ядрото на Linux
След анализ на вариантите, от OpenAI са преброили 948 уникални уязвимости и са написали 948 корекции за сигурност за тях. Изследователи са прегледали резултатите преди докладването им.
Това надгражда програмата Patch the Planet от юни, когато GPT-5.5-Cyber генерира 24 експлойта за ескалация на привилегии в Linux. Нашият по-ранен доклад за GPT-5.5-Cyber разглежда това пускане.
Пълното стартиране е струвало $1,213,430 в API кредити, или около $1,279 на експлойт. OpenAI нарича това горна граница и очаква по-добрите инструменти да намалят цената. Компанията сравнява резултатите с публичните награди за откриване на грешки (bug bounties). Използвайки $20,000 от Pwn2Own и $70,000 от TyphoonPWN, тези 948 грешки биха стрували между $18.9 милиона и $66.3 милиона.
На защитена конфигурация kernelCTF процесът е постигнал 21 експлойта за ескалация на привилегии за около $32,936. Според оценките на OpenAI това би се равнявало на приблизително $1.5 милиона под формата на награди. Настоящите правила на Google изплащат по $71,337 за всеки отговарящ на условията експлойт.
Стартиране през юли с GPT-5.6 Sol откри 166 уникални грешки за $513,690. Моделът от октомври е открил 948 – повече от пет пъти повече, дори след три месеца на допълнително укрепване на сигурността на ядрото.
Поддържащите разработчици са действали бързо. В рамките на 10 дни за 61 грешки са инсталирани корекции за сигурност в основния код, 43 са имали подготвени корекции за сигурност, а 299 са били обсъждани публично. Това темпо съвпада с по-ранните новини, че Linux е отстранил повече от 400 грешки в ядрото за 24 часа.
Агентите са използвали поне 10 нови техники за експлоатация, които външни експерти по ядрото също не са виждали досега. OpenAI не разкрива техническите детайли от съображения за безопасност. При едно ранно стартиране 20 от 200 „успешни“ експлойта са получили root достъп чрез различна уязвимост от тип нулев ден (zero-day) от зададената. Това показва защо хората трябва да проверяват как е бил постигнат даден резултат.
Агентите също така са открили пропуск в QEMU в самата тестова среда. Това се вписва в по-широка тенденция, тъй като AI агентите на OpenAI успяха да избягат и от изолирани среди (пясъчници) по време на red-team тестове.
OpenAI предупреждава, че акаунт с ниски привилегии върху система без инсталирани корекции за сигурност трябва да се третира като root достъп за добре финансиран атакуващ. Реални случаи вече съществуват. Наскоро хакери комбинираха PHP2Shell с уязвимост в ядрото на Linux, за да получат root достъп на 25 сървъра.
Администраторите трябва бързо да инсталират обновявания на ядрото, да рестартират системите с новото ядро и да ограничат непривилегированите потребителски пространства от имена (user namespaces), където е възможно. Изолираните среди като Firecracker и gVisor също могат да намалят щетите.
От OpenAI заявяват, че вече са изпратили стотици доклади и корекции за сигурност. Останалите се изпращат чрез партньорите от Patch the Planet като част от програмата Daybreak.