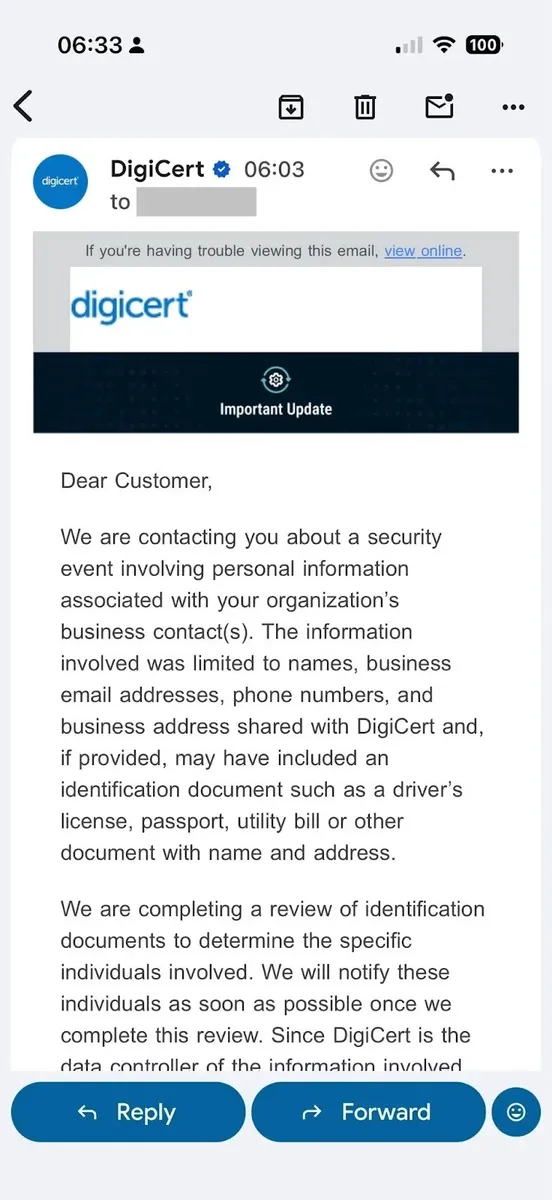
DigiCert потвърди пробив в данните, засягащ вътрешна бизнес система, в която са съхранявани данни за контакт с клиенти и документи за самоличност. Неоторизираният достъп е разкрил архивирана информация, включително имена, служебни имейл адреси, телефонни номера и служебни адреси.
Малка част от засегнатите клиентски акаунти са съдържали също паспорти, шофьорски книжки, сметки за комунални услуги или други документи, показващи имена и адреси.
От компанията заявиха, че инцидентът е засегнал само малък дял от нейните архивирани данни. Публичният ѝ доклад не посочва общия брой на засегнатите лица, организации или документи. DigiCert потвърди неоторизирания достъп до данни на 19 октомври 2026 г. и подаде своя предварителен доклад за инцидента на следващия ден.
От DigiCert посочиха, че техните услуги като сертифициращ орган (Certificate Authority), CertCentral и DigiCert ONE не са засегнати. Компанията заяви, че идентификационните данни за вход на клиентите и издадените сертификати остават защитени.
Разследващите не са открили издаване на сертификати, промени във валидирането или дейности по отмяна, свързани с неоторизирания акаунт. Клиентите не трябва да заменят активните си сертификати заради този инцидент.
Трой Хънт сподели известието на DigiCert в платформата X с въпроса: „Някой друг да е получил такова от @digicert?“. В имейла се казва, че компанията преглежда документите за самоличност, за да идентифицира засегнатите лица, и ще ги уведоми след приключване на проверката.
DigiCert потвърди пробив в данните
Излагането на риск е започнало с миграция на инфраструктурата на 4 февруари 2025 г. DigiCert е преместила бизнес системата от мрежов сегмент, ограничен чрез виртуална частна мрежа (VPN), в друга зона на достъпност. Тази промяна случайно е направила вътрешната система достъпна от интернет без преглед на сигурността за новата ѝ експозиция.
Функция за регистрация на акаунти, предназначена за други цели на платформата за управление на акаунти, също е станала достъпна. Акаунтите, създадени чрез тази функция, не са били обхванати от многофакторната автентикация, изисквана за служителите на DigiCert. Въпреки че тези акаунти не са имали назначено приложение, те са получили достъп само за четене до архивирана информация, разкривайки пропуск в проверките за права за достъп.
Според доклада за инцидента на DigiCert служителите са забелязали външни за DigiCert акаунти на 18 юни 2026 г. Първоначалният преглед неправилно е заключил, че акаунти без назначено приложение не могат да осъществяват достъп до данни. Защитна стена за уеб приложения (WAF) е блокирала новите регистрации през пътя за външен достъп, но съществуващият достъп е останал проблем.
На 21 юни е последвал доклад от управляваната програма за изследване на сигурността на DigiCert. Инженерите са потвърдили проблема с регистрацията и са пуснали корекция за сигурност при оторизацията на 2 юли. По-късно разследващите са установили, че неоторизираният достъп до данни е осъществен между 27 юни и 2 юли. Първоначално DigiCert е третирала проблема като нередност със създаването на акаунти, а не като инцидент с достъп до данни.
Компанията за първи път е заподозряла достъп до архивирана информация на 12 октомври. Запазените системни журнали и одитни записи са помогнали на разследващите да реконструират времевия прозорец на достъпа и да свържат активността с акаунта. Акаунтът е можел да чете записи, но не и да ги променя, да одобрява проверки за самоличност или да издава сертификати.
Впоследствие DigiCert е деактивирала самостоятелната регистрация, преместила е останалите изложени крайни точки зад частна мрежова инфраструктура, нулирала е паролите за бизнес системата и е засилила мониторинга. Компанията също така е извършила преглед на правата за достъп и е въвела изискване за одобрение от екипа по сигурност при промени в мрежовия достъп. Мерките за действие в доклада включват допълнителни проверки за външна експозиция и сигнали при подозрителни акаунти.
Това разкритие се отнася до архивирана клиентска информация, а не до компрометирани операции със сертификати. То се различава от по-ранния пробив в системата за поддръжка на DigiCert, включващ сертификати за подписване на код, както и от грешката при DNS валидирането през 2024 г., която наложи подмяна на сертификати.
Тук основният пропуск е бил позволяването на новорегистрирани акаунти да четат чувствителни записи. Извлеченият от DigiCert урок е ясен: вътрешните инструменти се нуждаят от изрични проверки за оторизация, дори когато се очаква мрежовите ограничения да ги защитават.