Няколко служители в Белия дом използват компютри или мобилни устройства, снабдени с услуги за домашни проксита (residential proxies), които правят интернет адреса им достъпен за наемане от други лица, предупредиха днес експерти по сигурността. Една от прокси услугите е руска компания, чийто основател е собственик на уеб хостинг бизнес, който беше в епицентъра на кибератаките срещу избирателните системи в Аризона и Илинойс през 2016 г.
Компанията за сигурност Layer3 Intel заяви, че е засекла множество домашни прокси възли, излъчващи сигнали от мрежата от интернет адреси, резервирана за Изпълнителния офис на президента (AS2650). От Layer3 посочиха, че прокси активността е била сравнително постоянна между 5 октомври и 3 ноември и че прегледът на прокситата, налични от AS2650, е показал, че трафикът е излизал през мрежата на Белия дом 236 пъти през този период.
Компанията за проследяване на проксита Synthient съобщи в Twitter/X, че активността, която е забелязала да идва от AS2650, е свързана с множество инсталации за Windows 11 на услуга, наречена Infatica – прокси програма, която често се интегрира в „безплатни“ мобилни и настолни приложения. Основателят на Infatica, Vladimir Fomenko, е руснак, чиято хостинг фирма King Servers е обслужвала шест от осемте интернет адреса, използвани от руските държавни служби за сигурност за компрометиране на бази данни на избирателните системи в Аризона и Илинойс през 2016 г.
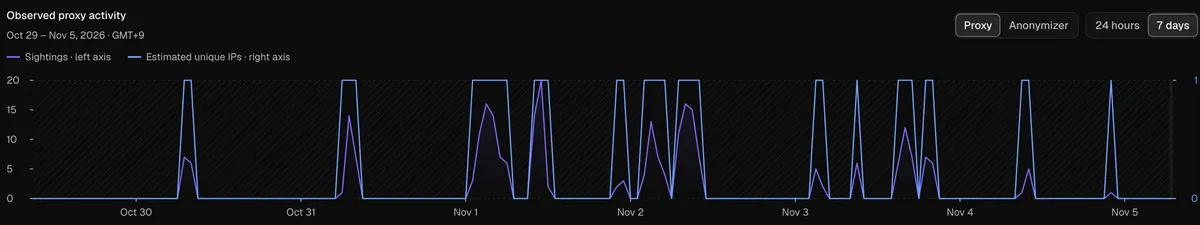
Графика на Synthient, показваща честотата на изходящия прокси трафик от специализираната мрежа на Белия дом (AS2650). Кликнете за увеличаване.
Съществуват десетки доставчици на домашни проксита с различна степен на легитимност, като много от тях са базирани в Китай или Русия. Но като минимум всички те улесняват клиентите да наемат чужд интернет адрес като начин за анонимизиране на техния уеб трафик или фалшифициране на реалното им местоположение. От гледна точка на даден уебсайт, трафикът от потребител на прокси мрежа изглежда така, сякаш произхожда от наетия IP адрес, а не от клиента на прокси услугата.
От Layer3 Intel заявиха, че изходните прокси възли в Белия дом са идвали от шест интернет адреса в рамките на 26 от общо 30 дни и че по-голямата част от активността се случва вечер, между 17:00 ч. и полунощ.
Невероятно, но Infatica не е единствената прокси услуга, за която се твърди, че е препродавала достъп до интернет адреси на Белия дом: Layer3 Intel заяви, че е открила 28 отделни услуги за домашни проксита, които са можели да излизат през тази мрежа.
„Това е публичен достъп“, пише екипът на Layer3 Intel. „Всеки може да го получи, като се регистрира в публична услуга за домашни проксита, плати няколко долара и изпраща заявки през нея. Ние не сме се насочвали избирателно към тази мрежа, нито сме се опитвали да накараме нашите тестови заявки да излизат от нея. Хванахме това случайно, просто като поискахме глобален ротиращ достъп чрез тези услуги.“
Белият дом не отговори веднага на запитването за коментар.
Както беше описано подробно в няколко материала тук през изминалата година, услугите за домашни проксита са основен източник на нежелан и често злонамерен трафик, включително превземане на акаунти и друга киберпрестъпна дейност, рекламни измами и масово извличане на съдържание за проекти с изкуствен интелект.
Те могат също така да доведат до сериозни рискове за сигурността. В края на 2025 г. беше разкрито, че киберпрестъпници масово експлоатират широко разпространена уязвимост в тези услуги, която им позволява да сканират локалната мрежа на всяка крайна прокси точка за уязвими системи, които да заразят със зловреден софтуер. През януари 2026 г. десетки прокси услуги бяха принудени да инсталират корекции за сигурност в мрежите си, след като основателят на Synthient, Ben Brundage, показа как киберпрестъпници злоупотребяват с уязвимост в тези услуги за домашни проксита, за да поемат контрол над устройства в локалните мрежи на нищо неподозиращи потребители.
„Някои от тези дистрибутори продават трафик на цени от едва 60 цента за гигабайт, което означава, че за по-малко от долар можете да получите достъп до някои от най-поверителните и доверени мрежи“, сподели Brundage пред KrebsOnSecurity. „Екосистемата от прекупвачи допълнително улеснява това, тъй като всеки престъпник може да купи достъп, заобикаляйки процедурите за проверка на самоличността на клиента (KYC – Know Your Customer).“
Твърде често тези прокси услуги излъчват сигнали от лични устройства на служители, донесени на работното място. Разработчиците на приложения могат да вграждат комплекти за разработка на софтуер (SDK), предоставени от домашните прокси мрежи, за да монетизират своя софтуер, което им позволява да получават малка сума пари за всяка инсталация.
Колкото и рискови да са домашните проксита за нищо неподозиращите крайни потребители, те се срещат твърде често в правителствени и корпоративни мрежи. По време на уебинар през януари 2026 г. услугата за проследяване на проксита Spur разкри наличието на домашни проксита в близо 300 правителствени мрежи, 318 комунални дружества, 166 здравни компании или болници и 141 компании в банковия и финансовия сектор. В публикация в блог по-рано тази година компанията за сигурност Infoblox заяви, че е открила, че цели 65% от нейната клиентска база са правили заявки към един или повече домейни, свързани с домашни проксита.