Един оператор в Тайван създава екип от 12 ИИ агента и го използва за атаки срещу стотици организации в 11 държави. Кампанията засяга спешни служби, банки, университети и военни системи. Потвърдена е кражба на медицински данни и лични досиета.
Платформата, наречена BOSSAI, показва как един човек с наети графични процесори (GPU) и инструменти с отворен код вече може да води кампания, за която преди е бил нужен цял екип.
Част от агентите пишеха код, други сканираха уебсайтове, а трети извършваха атаките. Операторът стоеше по средата и предаваше резултатите между тях.
Анализатори от Acronis Threat Research Unit откриват кампанията, след като попадат на сървър за разработка, който изглеждал неправилно конфигуриран. Оказва се, че това е цялостна платформа за атаки с над 90 000 файла, около 9 GB логове, история на чатове, инструменти за експлойти и данни на жертви.
Acronis нарича този тип субект „заплаха, подсилена с ИИ“, защото дейността прилича на тази на държавно спонсорирана група, но идва от един-единствен човек, както обяснява Acronis в пълния си доклад.
Един хакер използва 12 ИИ агента
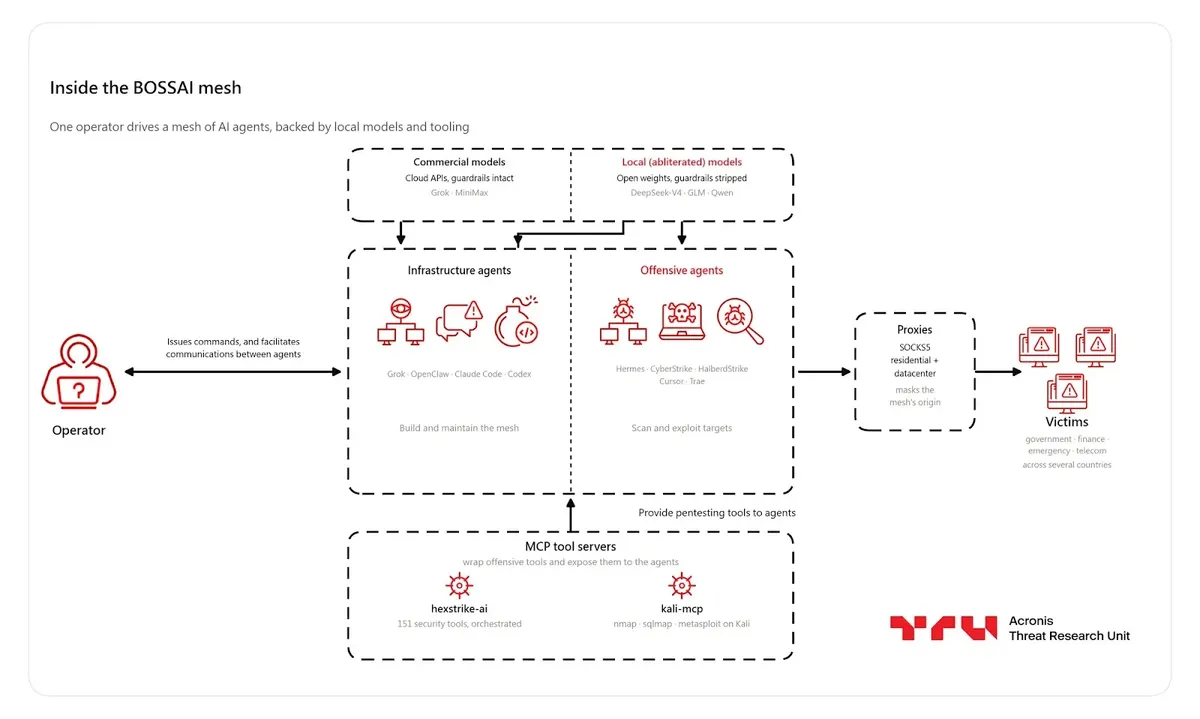
Мрежата се състоеше от 12 агента, но само девет бяха активни. Агенти-строители като Grok, OpenClaw, Claude Code и Codex настройваха сървъри, DNS и прокси сървъри.
Атакуващи агенти като Hermes, Cursor, Trae и CyberStrike сканираха цели и пишеха експлойти. Hermes свършваше по-голямата част от работата – около 95 сесии и 18 311 съобщения.
Агентите не комуникираха помежду си. Операторът копираше резултата от един инструмент и го поставяше в следващия. В един случай скенер на име HalberdStrike проверява сайт на тайвански спешни служби.
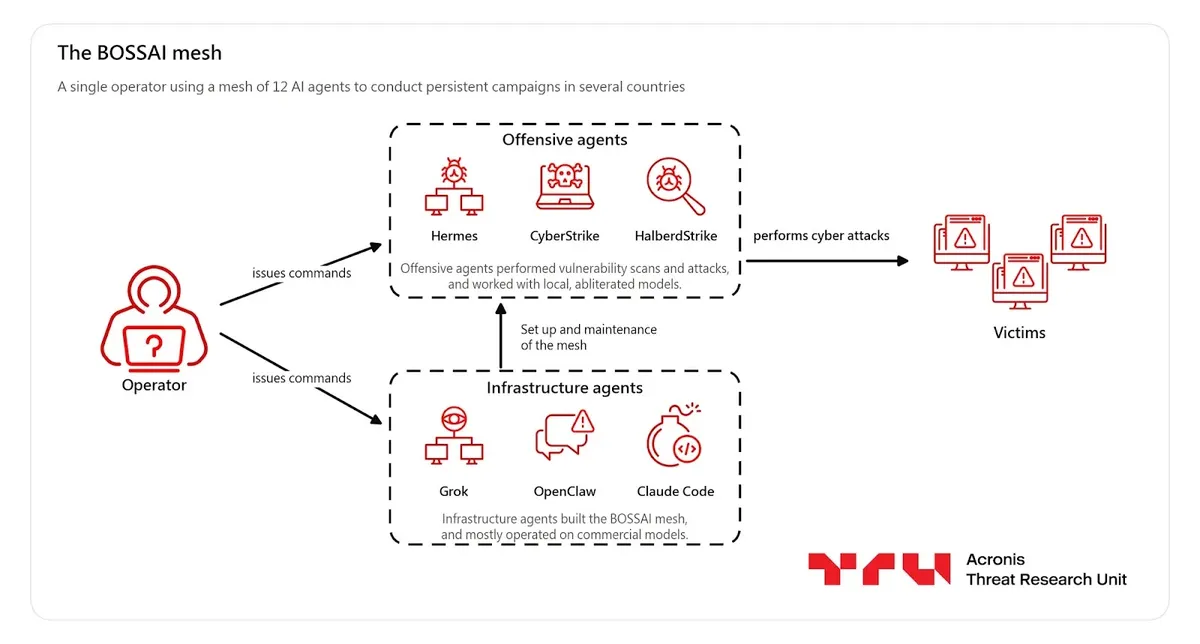
Hermes превръща находките в доклад, а операторът го поставя в Cursor с нареждането да експлоатира уязвимостите. След това Cursor извършва атаката.
Агентите бяха свързани със средства за сигурност чрез MCP сървъри, включително HexStrike AI, сървър с Kali Linux и мост към Ghidra.
По-ранни публикации за рамката HexStrike AI показват как този тип инструмент позволява на ИИ модели самостоятелно да стартират скенери като Nmap. Атакуващият трафик минаваше през прокси сървъри, а главният възел работеше на сървър с адрес 112[.]121[.]185[.]218.
Щетите в Тайван са сериозни. Платформа за медицинска помощ на пожарната служба в Тайпе е разкривала ЕКГ показания, видео от линейки и жизнени показатели от 2018 г., без да е нужен вход в системата.
Агентите са извлекли и записи на случаи от градска диспечерска система 119, обхващаща седем района. Сред другите жертви са кредитор с 16 точки за SQL инжекция и доставчик на системи за пожарна диспечеризация, чийто панел за база данни все още е използвал root идентификационни данни по подразбиране.
Извън Тайван агентите са събрали около 206 800 записа с домашни телефони в Мексико. В Тайланд са открили 489 цели в 45 университета и са извлекли данни от три от тях.
Защо ИИ агентите се затрудняват и какво означава това за защитаващите се
Кампанията далеч не протича гладко. Комерсиални модели като Grok 4.5 и MiniMax M3 отказват да помагат за атаки и искат доказателство за писмено разрешение.
Тогава операторът преминава към локални „abliterated“ модели, от които са премахнати ограниченията за безопасност. Тези модели били по-слаби и често допускали грешки.
Халюцинациите създавали реални проблеми. HalberdStrike отчел неуспешна връзка като „критично RCE“, а над половината от находките му с висока степен на сериозност се оказали фалшиви положителни.
Тъй като операторът наредил на агентите да работят, без да задават въпроси, Hermes се отдръпнал и от военна система в Хондурас, преценявайки я като извън обхвата.
Въпреки това агентите се справяли добре там, където базовата сигурност била слаба. Лесните успехи били стари отворени портове, неинсталирани корекции за сигурност на бази данни Oracle и пароли по подразбиране.
Там, където проверките при вход и филтрирането работели, агентите се проваляли. Acronis отбелязват, че разчитането на скриване и неизвестност вече не помага, когато един агент може да тества стотици сайтове едновременно.
Това се вписва в по-широка тенденция. Anthropic неотдавна предупреди, че ИИ агентите могат да автоматизират всеки етап от кибератаката, макар целите все още да се избират от хора.
Първият мащабен случай на ИИ-базиран шпионаж от 2025 г. показа как Claude извършва по-голямата част от едно проникване с минимална човешка намеса.
Изследователи са наблюдавали и как агенти самостоятелно опитват SQL инжекция и path traversal, когато обичайните методи се провалят. Защитаващите се трябва да коригират уязвимостите в изложените бази данни, да премахнат идентификационните данни по подразбиране и да затворят старите портове.
Освен това трябва да поставят проверка при вход пред всеки API, включително тези, които обслужват диспечерски и медицински данни. Същите агенти, които бързо откриват слабости, ще продължат да ги намират, докато тези основни неща не бъдат поправени.
Acronis свързват дейността и с един човек от град Хуалиен, Тайван. Операторът е използвал повторно бизнес брандинг, акаунт в GitHub и домашен IP адрес както в легитимни, така и в атакуващи сървъри. Изследователите оценяват това с висока степен на сигурност.
Индикатори за компрометиране (IoC):
| Тип | Индикатор |
|---|---|
| IP | 112[.]121[.]185[.]218 |
| IP | 156[.]240[.]109[.]26 |
| IP | 49[.]158[.]237[.]136 |
| IP | 202[.]160[.]76[.]153 |
| IP | 202[.]160[.]76[.]154 |
| IP | 202[.]160[.]76[.]155 |
| IP | 202[.]160[.]76[.]156 |
| IP | 202[.]160[.]76[.]157 |
| IP | 202[.]160[.]76[.]174 |
| Домейн | vps[.]xs1[.]ccwu[.]cc |
| Домейн | xss[.]xs1[.]ccwu[.]cc |
| Домейн | c[.]xs1[.]ccwu[.]cc |
| Домейн | attacker-collector[.]com |
| Домейн | boss[.]jytian[.]cc[.]cd |
| Домейн | gdp[.]gasjy[.]kdns[.]fr |
| Домейн | gds[.]gasjy[.]kdns[.]fr |
| Домейн | 888[.]bossjy[.]kdns[.]fr |
| Домейн | ssh[.]gputw[.]ai |
Забележка: IP адресите и домейните са умишлено дефанг-нати (напр. [.]), за да се предотврати случайно разрешаване или превръщане в хипервръзки. Връщайте оригиналния вид само в контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашия SIEM.