

Специалистите по киберсигурност са обект на атаки чрез заразени проекти за сигурност в GitHub, които инсталират софтуер със задна вратичка (backdoor) и зловреден софтуер за кражба на информация (infostealer).
Кампанията е започнала преди около две години и първоначално е била насочена към потребители на крипто портфейли, но наскоро атакуващият е променил фокуса си и е публикувал злонамерени хранилища за автоматизиране на сканирания, тестове за сигурност и анализ на системни журнали.
Изследователи от компанията за киберсигурност Dr. Web са установили, че до момента са били компрометирани над 2000 системи с Windows.
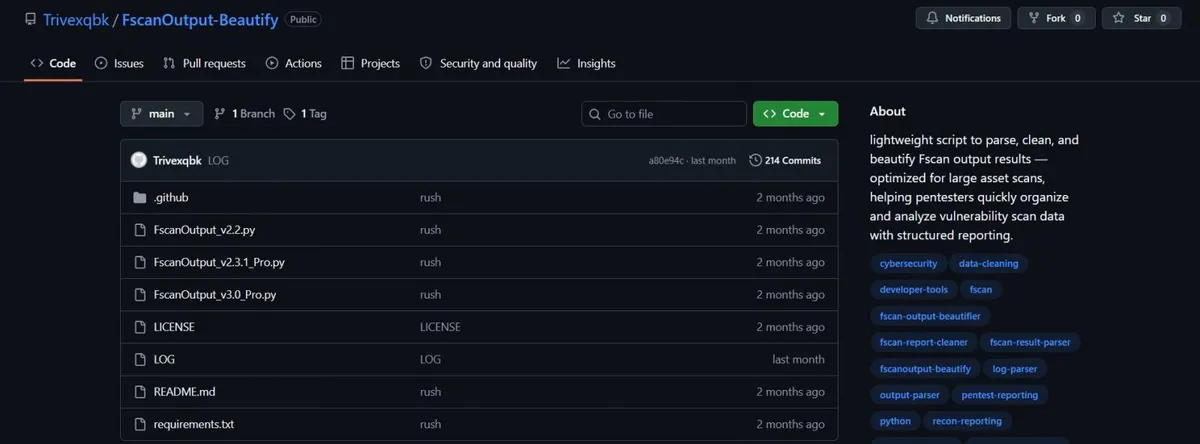
Едно от злонамерените хранилища, които са открили, представлява фалшив скрипт, рекламиран като леко решение за анализиране, изчистване и форматиране на изходните данни от мрежовия скенер Fscan.
Предишните примамки са включвали блокчейн игри, ботове и инструменти за измама в игри, обикновено насочени към ентусиасти в областта на блокчейн технологиите и видеоигрите.
Разследването на Dr. Web е открило зловреден код, вграден в проектни файлове на Visual Studio, скриптове на Python и изходни файлове на Go, скрит зад дълги поредици от празни интервали — стара техника, която все още се оказва ефективна.
В някои проекти на Visual Studio процедура за събитие преди компилиране (pre-build event) стартира кода преди самата компилация, посочват изследователите.
Веригата на заразяване използва PowerShell за извличане на криптирана връзка за изтегляне, която сваля модулен лоудър, базиран на Electron и наречен „Microsoft.exe“.
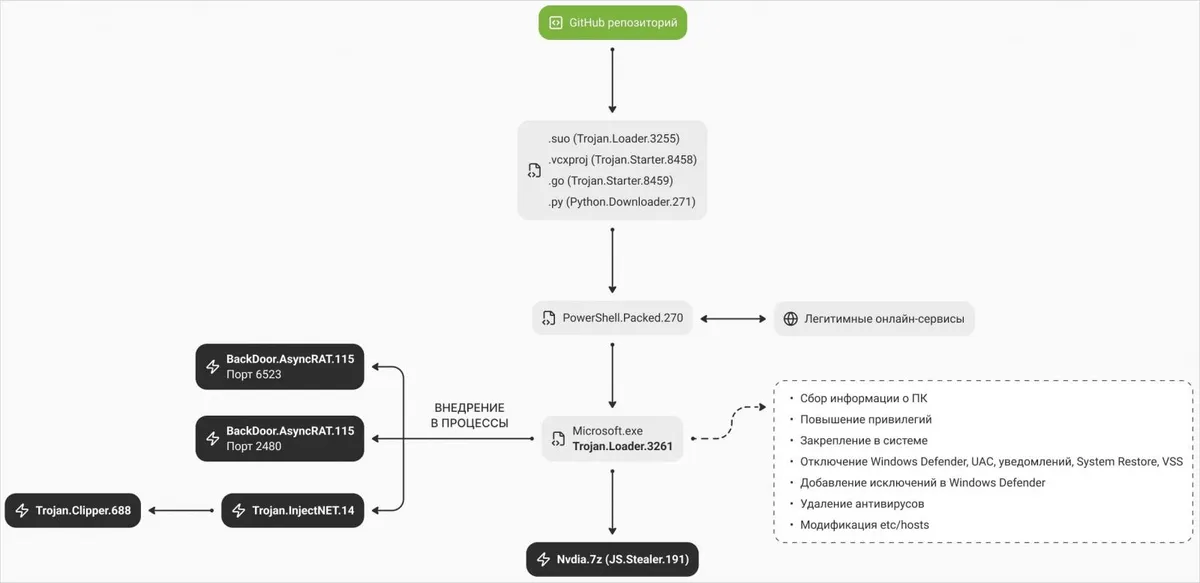
Лоудърът установява устойчивост върху заразения хост, повишава привилегиите си, деактивира функциите за сигурност и възстановяване на Windows и инжектира следващия етап (зловреден софтуер) в легитимни процеси.
Dr. Web описва шест техники за избягване на засичане в режима Mode3 на лоудъра, който е неговият оперативен режим по подразбиране:
- Прави така, че explorer.exe да изглежда като родителски процес на зловредния софтуер
- Променя стойност в системния регистър на Windows, за да деактивира Smart App Control
- Възстановява оригиналния код на ntdll.dll от диска, за да премахне прехващанията (hooks), добавени от софтуера за сигурност
- Извършва директни системни извиквания на Windows, които са по-трудни за прихващане от инструментите за сигурност
- Модифицира EtwEventWrite в паметта, за да потисне проследяването на събития в засегнатия процес
- Модифицира AmsiScanBuffer в паметта, за да попречи на антивирусното сканиране на скриптове
Ако този режим не успее да се стартира, лоудърът използва Mode2, който добавя изключения в Microsoft Defender и използва скрипт на PowerShell за декриптиране и инжектиране на зловредния код в „RegAsm.exe“.
Крайният зловреден код, доставян на хоста, включва троянския кон за отдалечен достъп AsyncRAT, зловреден софтуер от тип клипър (clipper), който подменя адресите на крипто портфейли в клипборда, и софтуер за кражба на информация.
Софтуерът за кражба на информация събира данни от браузъри, настройки на VPN, конфигурационни файлове на FTP клиенти, данни за игрални акаунти и токени за Discord, след което изнася детайлите чрез бот в Telegram.
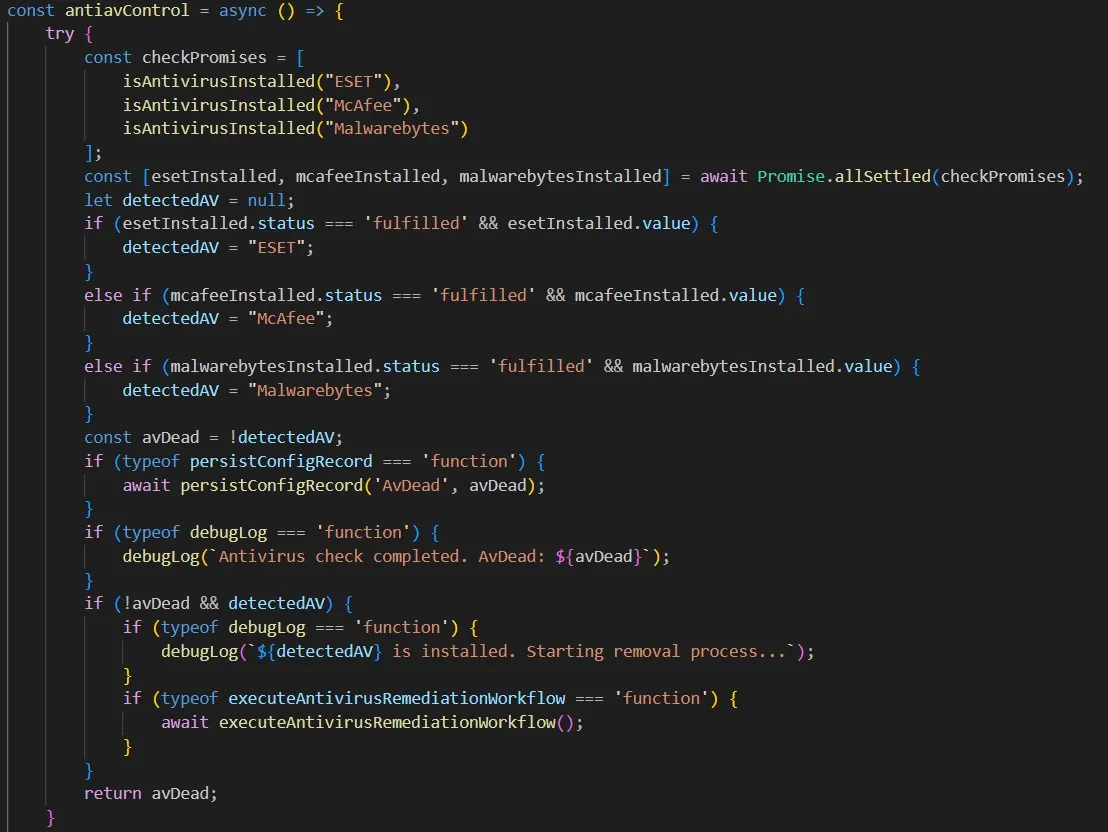
Според Dr. Web зловредният софтуер се опитва също така да премахне антивирусните инструменти на ESET, McAfee и Malwarebytes от заразения компютър, опитва се да прекъсне връзката им със сървърите за обновяване и възпрепятства резервните копия на Windows.
Изследователите от Dr. Web са открили и привидно недовършен компонент, който би могъл да помогне за поддържането на лоудъра активен и да го изтегли отново, ако бъде премахнат от диска на хоста.
Това откритие предполага, че атакуващият работи върху подобряването на зловредния софтуер с нови функции. Изследователите споделиха пълен списък с индикатори за компрометиране, наблюдавани в тази кампания.