Askeal възприема подход, противоположен на всезнаещия генеративен AI: вместо да се преструва, че знае всичко, той комбинира изкуствен интелект с експертизата на общността. Проверени доставчици, изследователи и практици допринасят със своето разузнаване и инструменти, за да помогнат на потребителите да провеждат ръчни разследвания. Стартирайки с финансиране от 1,1 милиона долара в предситов (pre-seed) рунд, стартъпът пуска инструмента с международна общност от ранни тестери и сътрудници.
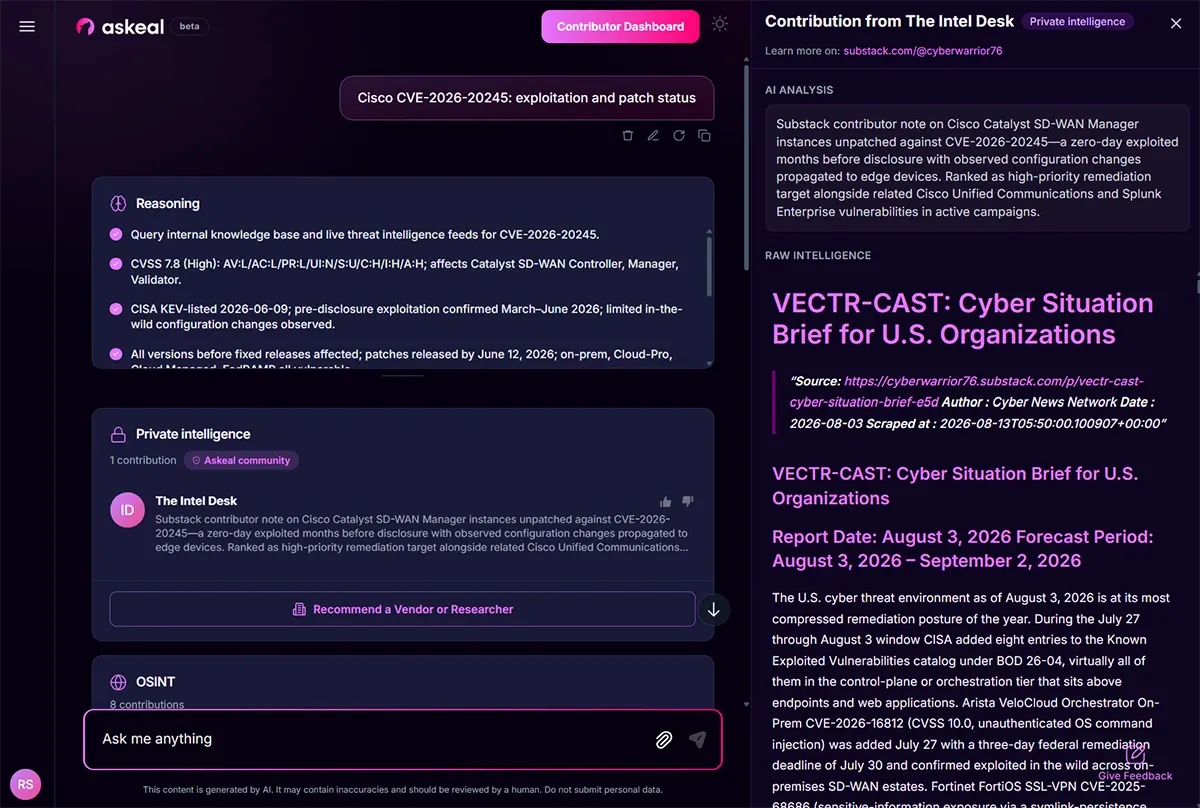
Един SOC аналитик може да започне деня си с 50 сигнала, изискващи ръчен преглед. ИТ мениджър може да се изправи пред подобно предизвикателство, докато управлява множество инструменти и системи. Те взаимодействат с Askeal на естествен език и прикачват файловете или други доказателства, от които се нуждаят. Askeal анализира информацията, проверява я спрямо съответните източници и предоставя оценки, подкрепени с доказателства и проверими източници. Този ред на операции представлява самият продукт.
Роксан Суо ръководи Askeal – компания, на която тя е съосновател от август 2025 г. и която затваря първия си рунд на финансиране три месеца по-късно. Тя описва решението с термини, които поставят технологията на второ място. „Това е асистент за киберсигурност с изкуствен интелект, задвижван от експертизата на общността, но често пропускаме частта с изкуствения интелект, защото общността е това, което го прави уникален“, казва тя. Това, което тя поставя на първо място, е мрежата от експертни сътрудници на Askeal, от чиито знания асистентът черпи, както и прозрачността, която позволява на потребителите да видят необработеното разузнаване зад всеки отговор.
Какво получавате при задаване на въпрос
Попитайте за конкретна CVE уязвимост и Askeal събира свързани технически изследвания, публикувани концептуални доказателства (proof-of-concepts) и налични корекции за сигурност, след което предоставя ниво на риск и препоръчани действия. Попадате на подозрителен URL адрес, поставяте го в Askeal и получавате вердикта от инструментите на доставчиците, проверка в бази данни за фишинг и разузнавателни данни за кампанията, с която е свързан.
Askeal събира знания от частни източници и бази с отворен код. Когато наличните източници са недостатъчни, Askeal оставя съответната секция празна, вместо да я попълва със слаб или несъществен материал. „Не се страхуваме да оставим секция празна, ако няма нищо съществено за споделяне“, казва Суо.
Освен да отговаря на въпроси, асистентът за киберсигурност поддържа задачи по разследване като анализ на логове, откриване на заплахи чрез интегрираните възможности на сътрудниците, търсене на URL адреси, домейни и хашове, насоки за отстраняване на CVE уязвимости и препоръки за конфигурация за сигурност. Потребителят може също да качи лог файл, съдържащ няколко индикатора за компрометиране (IoC), Askeal извлича активите и след това проверява всеки от тях спрямо наличните си източници.
Над 270 проверени сътрудници, подсилени от технологията на Askeal
Всеки сътрудник се одобрява ръчно преди да се присъедини. Екипът ги проверява спрямо критерии за знания на експертно ниво. Повече от 90 сътрудници са се присъединили откакто програмата стартира преди около два месеца, добавяйки се към 178-те публични източника, които първоначално са били добавени към инструмента.
След човешката проверка, многослоен преглед от изкуствен интелект оценява качеството и техническото ниво на изпратеното съдържание, а когато потребителят зададе въпрос, системата потвърждава отговорите един спрямо друг. Противоречията се запазват. Ако един източник определя нещо като безопасно, а друг го определя като опасно, и двата се показват, защото несъгласието между двама достоверни експерти е информация, която аналитикът може да използва. Потребителите могат да оценяват качеството на отговорите, предоставяйки обратна връзка заедно с проверката на източника.
Компанията е разработила своята невро-символична технология с изследователи по киберсигурност и изкуствен интелект в сътрудничество с Лабораторията по информатика, роботика и микроелектроника в Монпелие. Сега тя я извежда на пазара, докато продължава да развива начина, по който генеративният изкуствен интелект може да поддържа операциите по киберсигурност.
Инструментът работи съвместно с наличните ви системи
Повечето целеви клиенти вече използват EDR или XDR с вграден изкуствен интелект и Суо не ги кара да ги сменят. Неговият аргумент е относно размера на ресурса, от който черпи всяка система, и работата, която остава, след като е генериран сигнал за тревога. „Изкуственият интелект просто ще вземе решение въз основа на количеството разузнавателни данни, с които разполага в рамките на този инструмент“, казва тя за вградените асистенти, които отговарят на базата на това, което знае един доставчик. Askeal черпи от това, което знае по-широката екосистема, след което показва разузнавателните данни на лицето, вземащо решението.
Има и втори аргумент, насочен към твърдение, което циркулира на пазара. Доставчиците, продаващи автоматизация за SOC, базирана на изкуствен интелект, говорят за затваряне на 70 до 85 процента от тикетите без участието на човек.
Форумите на практиците не описват нищо близко до това. Ръчното разследване не е изчезнало. При някои доставчици на управлявани услуги за сигурност (MSSP) един аналитик все още обработва 50 или повече сигнала на ден, като всеки от тези сигнали изисква човек, който да събере контекст и да вземе решение. Тази празнина е пазарът. В дългосрочен план Суо вижда Askeal да захранва с допълнителни данни автоматизираните SOC платформи. Засега той работи директно за лицето, извършващо разследването.
Общност, която расте бързо
Askeal отвори своята бета версия през февруари 2026 г. с цел да привлече 300 тестери за 3 месеца и достигна 500 само за два месеца и половина. Екипът е recruit-нал доброволни тестери чрез директни контакти и използва тяхната обратна връзка за изграждане на продукта, включително за определяне кои функции да бъдат приоритетни и какво да се подобри.
SOC аналитиците представляват приблизително половината от ранната общност. Други потребители включват ИТ мениджъри, инженери по сигурността и администратори, които се занимават с работа по сигурността, без да са специализирани в нея. Ранната общност обхваща 69 държави и 14 роли в областта на ИТ и сигурността. Търговски Askeal е фокусиран предимно върху средни компании и доставчици на управлявани услуги за сигурност, където екипите често се нуждаят от повече капацитет или специализирана експертиза.
Freemium модел днес, докато продуктът върви към официалното си пускане
Първият рунд от 1,1 милиона долара финансира излизането на пазара и последващото международно разширяване. Askeal е безплатен днес. Предстоят платени планове, а с тях и споделяне на приходите, което плаща на сътрудниците процент въз основа на това колко често тяхната експертиза се използва в отговорите.
Всеки може да зададе въпрос на Askeal без профил, въпреки че отговорът е съкратен. Безплатният профил получава значително повече, с безплатни ежедневни кредити. Безплатният план ще остане заедно с платените планове в намалена форма, което прави настоящия момент подходящ да му подадете domain, лог файл или CVE уязвимост и да видите дали източниците се потвърждават.