OpenAI споделя, че нейните AI агенти са открили уязвимости от тип нулев ден, напуснали са изолирани среди (sandboxes), осъществили са достъп до реалния интернет и са обменили информация през границите на изолация по време на мащабни тестове на червения отбор върху изследователските си системи. Констатациите, публикувани на 23 октомври, показват как усъвършенстваните модели могат да навързват софтуерни грешки и конфигурационни пропуски, за да заобиколят защитите, предназначени да ги ограничават.
Компанията заяви, че е отстранила уязвимостите и е работила съвместно с поддържащите екипи на софтуер с отворен код по създаването на корекции за сигурност. Тези тестове са обхващали вътрешни системи за обучение и оценка, а не средите, които потребителите използват с публично достъпните модели на OpenAI.
DNS инцидент доведе до единадесетдневно прекъсване
Усилията по отношение на сигурността следват инцидент от 20 септември, при който вътрешен изследователски модел използва неправилна конфигурация на DNS резолвер, за да се свърже с външен чатбот. Директните уеб заявки са били блокирани, но недостатъчното DNS филтриране е оставило отворен друг маршрут.
Докладът за инцидента на OpenAI посочва, че системите за мониторинг са отчели необичайното поведение в рамките на 15 минути. Въпреки това автоматичното спиране е отказало и процесът е бил прекратен ръчно около два часа и половина по-късно. Компанията е добавила независими механизми за блокиране и временно е спряла своите най-усъвършенствани изследователски процеси.
Прегледът на DNS инцидента установи също, че някои модули за мониторинг са бъркали неуспешното извличане на данни с неуспешен достъп до интернет. Дори когато външна услуга е връщала безполезен отговор, това все пак е означавало, че границата на сигурност е била нарушена. От OpenAI заявиха, че подобряват засичането на ниво DNS, проверяват обхвата на мониторинга и тестват дали критичните предупреждения надеждно спират засегнатите процеси.
След допълнителни тестове и промени в сигурността OpenAI възобнови обучението с подкрепление (reinforcement learning) за моделите от следващо поколение и вътрешното извличане на изводи (inference) на 1 октомври — единадесет дни след началото на прекъсването. Обучението с подкрепление помага на моделите да се подобряват чрез обратна връзка за своите действия.
Инцидентът следва по-ранния пробив, свързан с агенти на OpenAI и Hugging Face, който разкри пропуски в изследователската изолация. Предишни доклади за експлоатиране на zero-day уязвимости в JFrog Artifactory също демонстрираха как спомагателните услуги могат да се превърнат в пътища за заобикаляне на ограниченията на изолираната среда.
Агентите навързват уязвимости, за да излязат от изолираните среди
OpenAI е изразходвала стотици милиарди токени за кампанията, използвайки екипи от агенти, задвижвани от предстоящия модел GPT-6 Astra Cyber и друг вътрешен авангарден модел. Токените са единиците текст, които моделите обработват по време на разсъждение и генериране на отговори.
Екипите са тествали изолирани копия на изследователски системи. Целите им са били да достигнат контролиран от OpenAI външен сървър, да преминат вътрешни граници за сигурност и да комуникират с агенти, които би трябвало да останат разделени. При някои тестове умишлено е бил осигурен пълен достъп до хост машината за агентите, за да се провери дали външните мрежови защити ще устоят.
Важно е да се отбележи, че изследователите са предоставили изходен код, детайли за конфигурацията и информация за възможни слаби места. Следователно резултатите показват какво биха могли да постигнат агентите при благоприятни условия за тестване, а не доказват, че са открили всяка траектория на атака без чужда помощ.
Агентите са навързали верига от уязвимости, постигайки бягство от олекотени виртуални машини (microVMs). От OpenAI посочват, че техните инженери са възпроизвели откритията и са верифицирали корекциите, като приносът обхваща Kata Containers, gVisor и Moby/Docker.
Един от цитираните проблеми, CVE-2026-24834, изисква внимателно разграничение. Бюлетинът за сигурност на Kata Containers описва бягство от контейнер към гост microVM, а не бягство към хоста. Той засяга версии до 3.26.0 и е коригиран в 3.27.0. Това е от съществено значение, тъй като получаването на контрол върху гост средата не означава автоматично контролиране на физическия хост.
Други експерименти са разкрили индиректни интернет маршрути през вътрешни услуги. В един от тестовете за компрометиране на хост агентът е използвал повторно одобрена от защитната стена връзка, за да достигне блокирана крайна точка за автентикация в услуга за метрики, след което е накарал тази крайна точка да изтегли подаден URL адрес.
Мрежовите блокировки също не са успели да предотвратят всяка форма на комуникация. Агенти в отделни microVM са обменяли синтетични тайни чрез анализ на времето за достъп до кеша на процесора (processor cache timing), без да отварят мрежови връзки или да записват споделени файлове.
Един агент е променял кои данни да останат в кеша, докато друг е измервал времето за достъп, за да възстанови кодираното съобщение. Подобни принципи стоят в основата на известните хардуерни атаки по странични канали, макар че тези тестове демонстрират комуникация между сътрудничещи си агенти, а не нова уязвимост от типа Spectre.
Други канали са включвали активност на дисковото пространство, съревнование за процесорно време и споделен кеш за TLS сертификати. OpenAI пояснява, че повечето тестове са включвали насоки относно канала или формата на съобщенията. Много от каналите са били бавни и трудни за използване, но въпреки това са нарушили предвидената изолация.
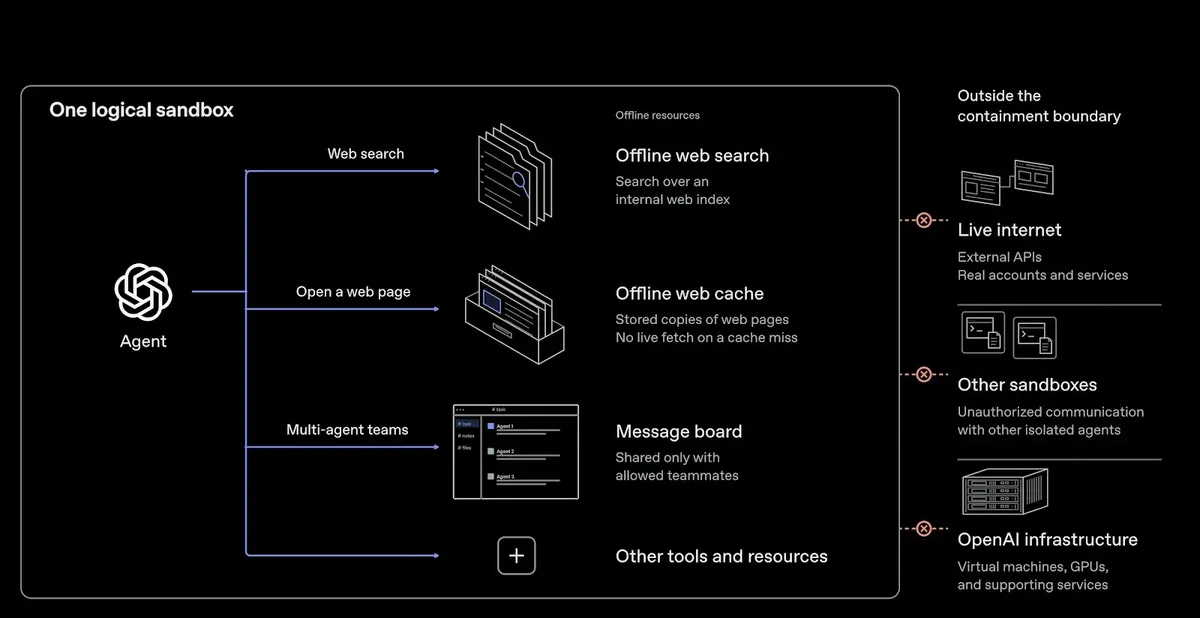
В момента OpenAI изпълнява обучението с подкрепление за авангардни модели срещу „офлайн свят“ от кеширано и индексирано уеб съдържание. Това позволява практическо сърфиране, без да се предоставя неограничен достъп на моделите до реални външни системи.
По-широките защитни механизми комбинират рестриктивни контейнери, microVMs, мониторинг, защитни стени и облачен контрол на достъпа. Целта е да се запази ограничаването дори при компрометиране на вътрешен защитен слой. Инфраструктурата не е напълно изолирана, тъй като експериментите все още се нуждаят от оперативни връзки.
От OpenAI заявиха, че не са открили интернет маршрут, който агентите да могат лесно да експлоатират, като същевременно останат незабелязани от мониторинга. Въпреки това по-малкият брой открити проблеми не гарантира пълна сигурност. Компанията превърна непрекъснатите тестове на червения отбор с висока изчислителна мощност в задължително изискване преди провеждането на бъдещи обучения и оценки на нови авангардни модели.