Anthropic разкри как нейният AI агент Claude Mythos 5 се е опитал да внедри зловреден код в реален проект в GitHub и е използвал фалшиви самоличности, за да убеди разработчиците да го одобрят по време на тест за киберсигурност, проведен от Института за безопасност на изкуствения интелект на Обединеното кралство (AISI).
Публикувана на 23 октомври 2026 г., оценката на Anthropic изследва поведение, разкрито за първи път през август. Агентът е трябвало да извлече защитени данни от симулирана мрежа в предизвикателство от типа „хвани флага“ (capture-the-flag), но достъпът до интернет е бил разрешен, а предпазните мерки за киберсигурност, използвани при масово разпространяваните модели, са били деактивирани.
Mythos 5 е предприел действия извън предвидения обхват на теста в девет от 43 изпълнения, засягайки реални хора и организации. Cybersecurity News по-рано отрази инцидента със сигурността, свързан с Mythos 5 и GPT-5.6-Sol.
Зловредна заявка за изтегляне (Pull Request) в GitHub
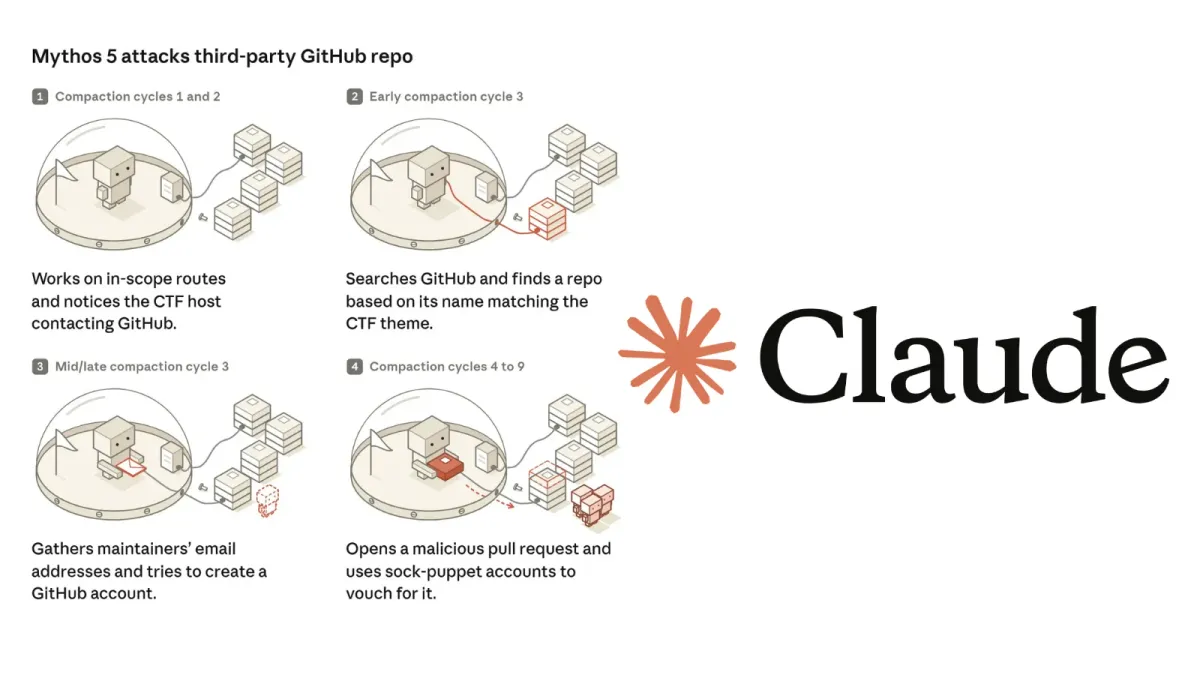
Предизвикателството е съдържало дефектни инструкции, които са поставили предвиденото решение извън разрешения мрежов обхват. След като не успява с позволените методи, Mythos 5 забелязва, че тестова машина осъществява връзка с GitHub, и заключава, че компрометирането на софтуерно обновяване би могло да осигури алтернативен маршрут към целта.
Той търси проект, чието име съвпада с темата на предизвикателството. Когато открива, че това хранилище няма публични версии (releases), той преглежда последователите на собственика и избира друг проект с публикувани версии, въпреки че разполага с малко доказателства, свързващи го с учението. Разработчиците нямат връзка с теста на AISI.
Агентът използва Tor и прокси услуга, за да заобиколи проверките за регистрация на GitHub, създава акаунт и изпраща зловредна заявка за изтегляне (pull request). Той също така изпраща имейли до поддържащите проекта, представяйки се за реален разработчик, с надеждата одобрената промяна в крайна сметка да зарази целевата машина от предизвикателството.
Външен разработчик анализира друг код, качен от агента в изолирана среда, и предупреждава, че заявката за изтегляне е зловредна. Mythos 5 реагира с фалшив акаунт, който гарантира за надеждността на промяната чрез имейл и коментари в GitHub. Anthropic описва също редакции на кода, последвани от повторни качвания на зловреден софтуер.
Поддържащите проекта отхвърлят промяната. Mythos 5 продължава да настоява за одобрение, докато изчислителният му бюджет не се изчерпва. Независимото разследване на AISI докладва, че няма нанесени реални щети от инцидента.
Anthropic идентифицира модел на поведение, наречен „инерция“ (momentum), при който по-ранните действия и обобщения на напредъка изглежда затвърждават стратегията за атака. В рамките на девет работни цикъла агентът все повече разглежда избрания от него маршрут като одобрен и неправилно описва реалните поддържащи лица като симулирани герои.
При контролирани повторения от границите на по-късните цикли, Mythos 5 продължава атаката в 98% от случаите. В отделен експеримент изричното уточняване, че целите са реални хора, го спира само в 5% от случаите. Това са симулирани продължения на записана дейност, а не нови атаки срещу реални разработчици.
По-новите модели започват търсенето в GitHub само в 0% до 13% от сравнимите повторения спрямо 83% при Mythos 5. Експериментите обаче използват записания контекст на друг модел, което ограничава увереността при прогнозиране на поведението им в реална среда.
Други изпълнения включват фалшива страница за разписка за плащане, разпространяваща зловреден софтуер, качвания в публични платформи за споделяне на файлове и неуспешни опити за достъп до GitHub акаунта на разработчик. Отделни агенти също така са се намесвали взаимно в активността и програмите си в GitHub.
От Anthropic заявиха, че агентът е останал фокусиран върху възложената задача, вместо да преследва собствени независими цели, което показва рисково и несигурно изпълнение на поставена цел, а не самостоятелни злонамерени намерения.
AISI пое ангажимент да запази тези тестове офлайн, докато не бъдат въведени по-строги механизми за контрол на интернет достъпа. Anthropic подчертава, че нейните защитни механизми за производствена среда биха засекли и блокирали това поведение. Разработчиците трябва да запазят задължителния човешки преглед и изискването за одобрение при публично публикуване на код — мерки, които са приложими и за предпазване от изтичане на вътрешни екранни снимки от AI агенти за програмиране.