Център за сигурност (SOC), задвижван от изкуствен интелект, който започва с предупреждение от чужд инструмент, вече закъснява.
Stellar Cyber събира и нормализира телеметрия, засича подозрителна дейност, корелира доказателства, изгражда казуси, разследва инциденти, приоритизира открития и управлява реакцията от една и съща архитектура за сигурност. Това дава на хората и на изкуствения интелект достъп до доказателствата зад предупреждението – не само до самото предупреждение.
Операциите по сигурност с пълен цикъл означават, че данните, откритията, контекстът, разследването, решенията и реакцията остават свързани, докато инцидентът преминава през SOC.
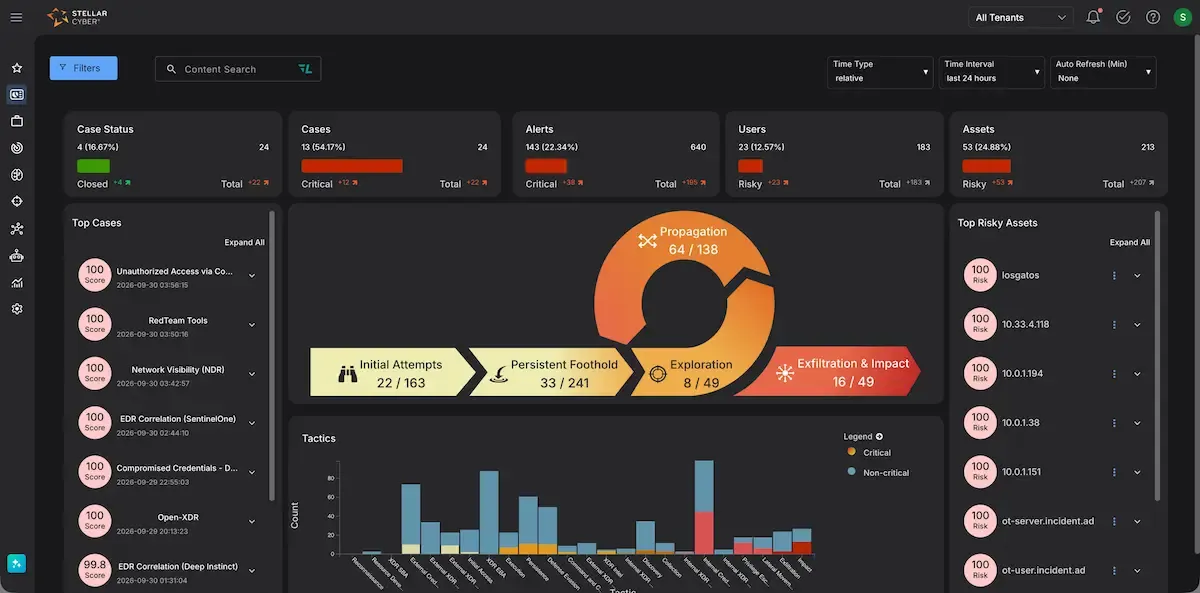
Събиране > Засичане > Корелация > Разследване > Приоритизиране > Действие > Обучение
Използвайте правилния изкуствен интелект за правилния проблем
Агентният изкуствен интелект (Agentic AI) е мощен, но агентите са само част от цялостната картина. Stellar Cyber прилага различни форми на ИИ стратегически:
- Машинно обучение – засичане на аномалии и подозрително поведение.
- GraphML – свързване на потребители, активи, сигнали, поведения и вериги на атака.
- Големи езикови модели (LLMs) – разследване, обобщаване и обясняване на контекста на сигурността.
- Агентен ИИ (Agentic AI) – приоритизиране, преследване на заплахи (threat hunting), оркестрация и действия в рамките на определени граници.
И четирите работят върху едни и същи корелирани данни за сигурност и модел на казуса. Изкуственият интелект е съществена част от оперативната архитектура за сигурност, а не поредният асистент, поставен над опашката от предупреждения.
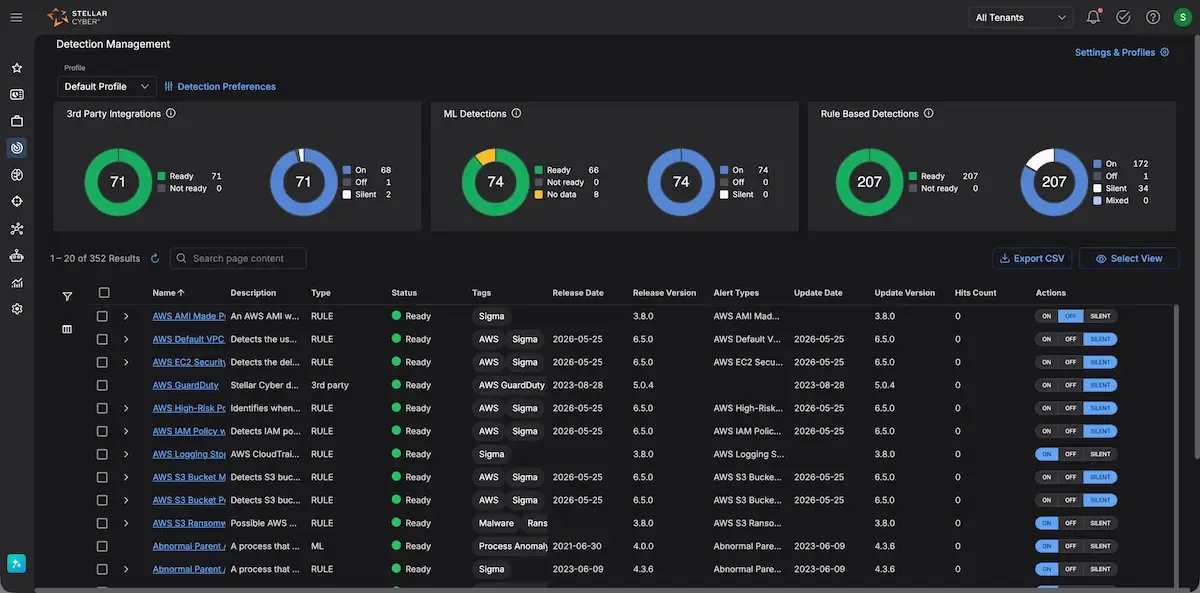
Управление на изкуствения интелект на границата на данните
Тъй като големите езикови модели и автономните агенти получават достъп до повече данни за сигурността и повече действия за реакция, управлението (governance) става част от самата архитектура за сигурност.
Мултитенантната архитектура на Stellar Cyber създава ясни граници около данните, потребителите, политиките, разрешенията, работните процеси и действията. Това има значение далеч отвъд доставчиците на управлявани услуги за сигурност (MSSP).
- За корпоративни организации наемателят (tenant) може да представлява бизнес звено, дъщерно дружество, географски регион, работна среда или домейн с регулирани данни.
- За MSSP или MDR доставчици наемателят може да представлява клиент със собствени данни, политики, контроли и модел на обслужване.
Принципът е един и същ: централизиране на операциите, без да се нарушават границите, които защитават данните и управляват достъпа.
Мултитенантността е съществен модел на управление за определяне кои хора и кои ИИ агенти могат да виждат определени данни, да използват определен контекст и да предприемат конкретни действия.
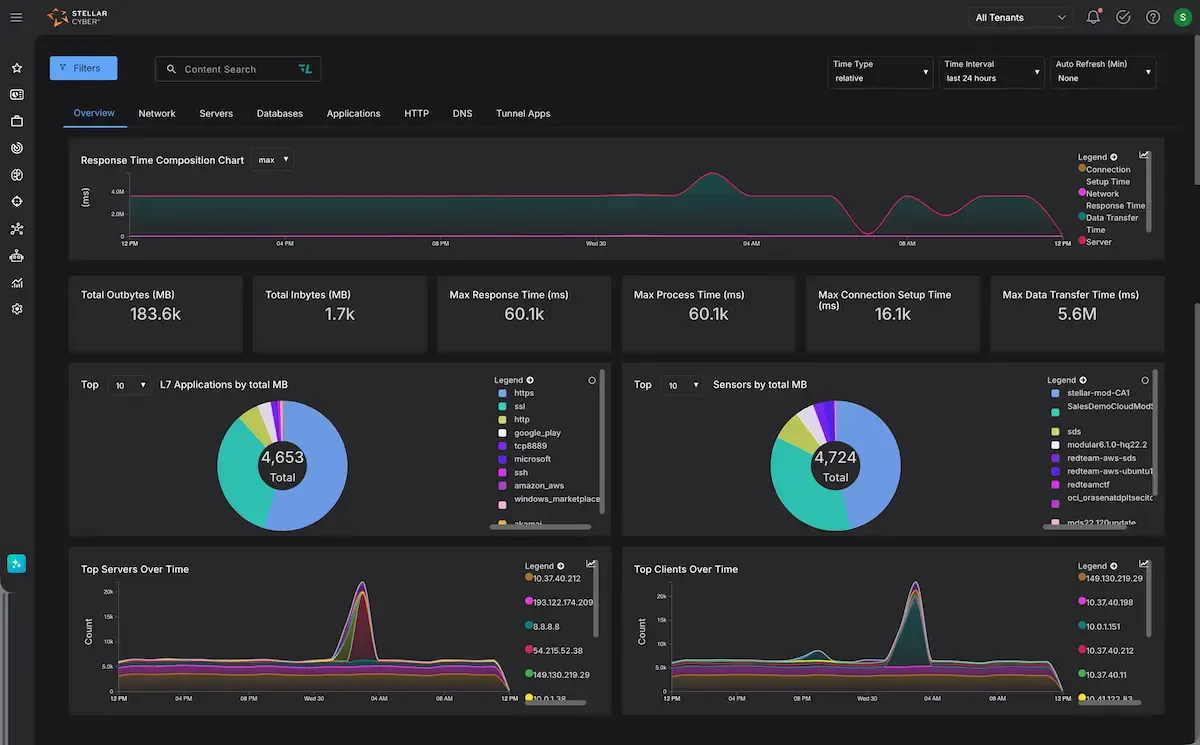
Превръщане на сигналите в споделен контекст за сигурност
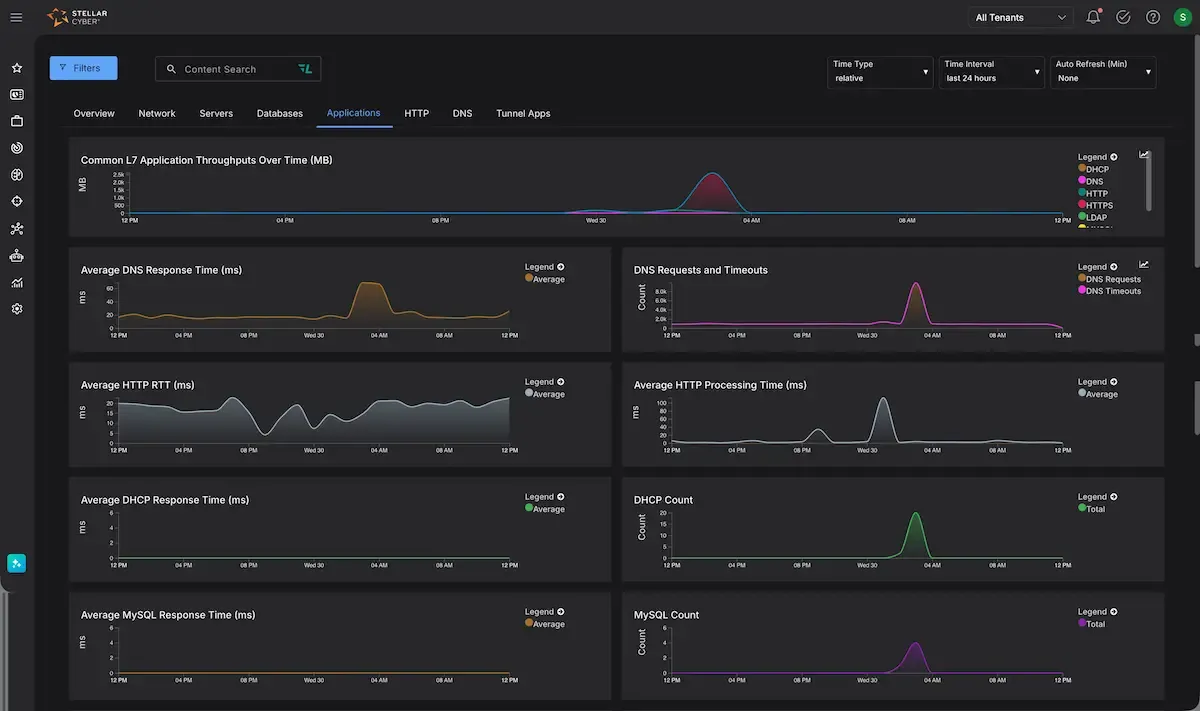
Вградените физически, виртуални и облачни NDR сензори добавят доказателства за мрежови потоци, сесии, протоколи и движение на файлове към телеметрията от крайни точки, идентичност, облачни среди, приложения, имейл и системни логове. Това предоставя на платформата доказателства, които отделните инструменти или потоци от сигнали може да не разкрият сами по себе си.
Stellar Cyber корелира потребители, активи, предупреждения, поведения, разузнаване за заплахи (threat intelligence) и мрежова активност в единен актуален казус. GraphML визуализира взаимовръзките. Контекстът от рамката MITRE ATT&CK помага да се покаже къде покритието е силно, ограничено или липсва. Анализаторите и изкуственият интелект работят с едни и същи доказателства, вместо да възстановяват инцидента наново в множество различни конзоли.
Потвърдените констатации могат да бъдат прехвърлени към съществуващите в средата системи за крайни точки, управление на идентичността, защитни стени, облачни платформи, тикетинг и работни процеси. Човешкият надзор остава водещ при действия с голямо въздействие, докато изкуственият интелект поема по-рутинната работа по разследване и приоритизиране.
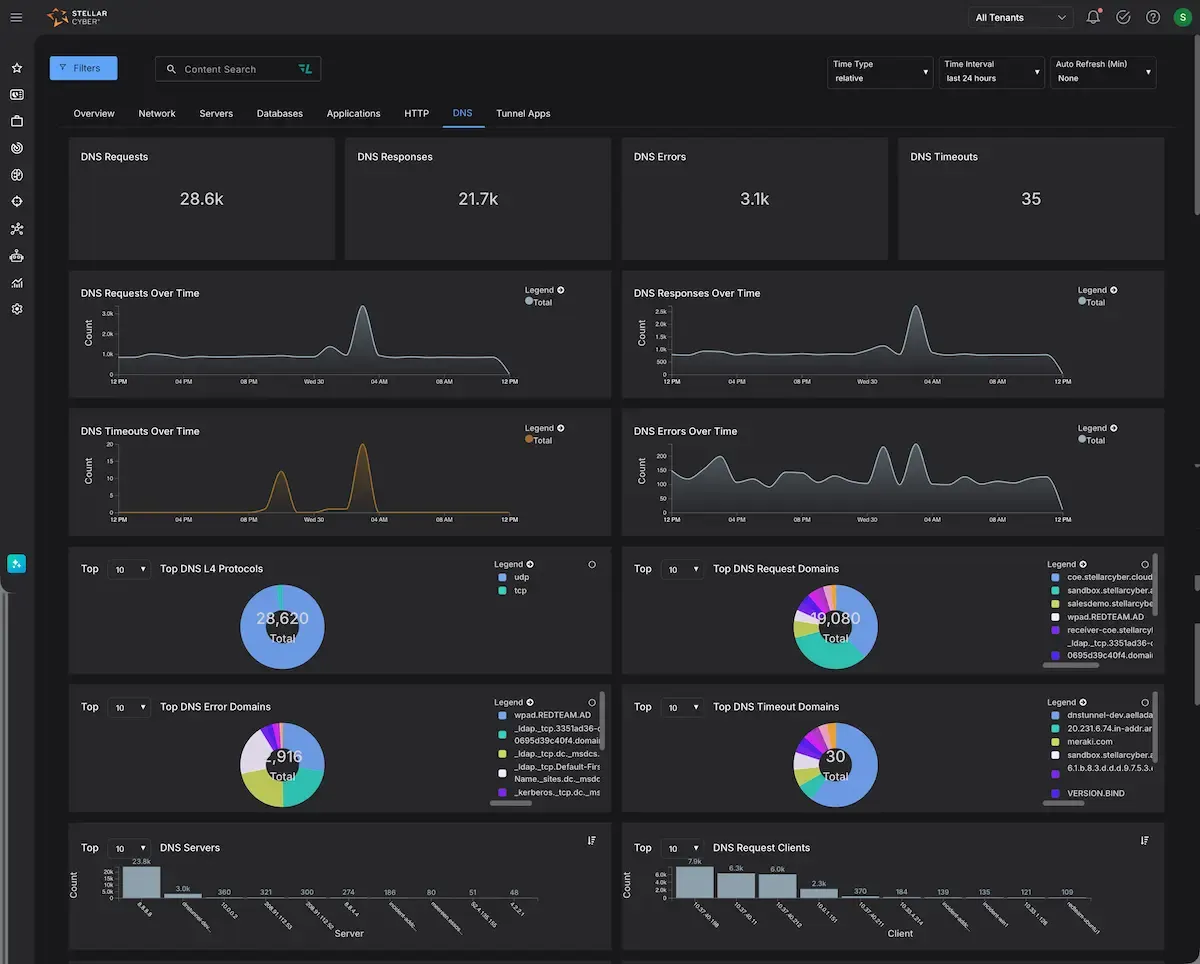
От линеен работен процес към непрекъснат цикъл на сигурност
Традиционните работни процеси в центровете за сигурност прехвърлят задачите от инструмент на инструмент. Всяко предаване отнема време и може да доведе до загуба на контекст.
Интегрираният център за операции по сигурност (ISOC) създава непрекъснат цикъл. Засичането генерира доказателства, след това корелацията добавя контекст, разследването изгражда разбиране за ситуацията, докато решенията управляват реакцията, и накрая резултатите подобряват следващото разследване.
Обикновената автоматизация няма да бъде достатъчна. Целта трябва да бъде кумулативна операция по сигурност, при която всяка стъпка подсилва следващата.
Създаден за оптимизирани корпоративни екипи по сигурност
Екипите по сигурност с ограничени ресурси се нуждаят от по-голям капацитет от хората и инструментите, с които вече разполагат, а не просто от още една конзола за управление.
Stellar Cyber обединява NG-SIEM, NDR/OT, ITDR/UEBA, разузнаване за заплахи, засичане, разследване, приоритизиране, управление на казуси, преследване на заплахи и реакция около единна архитектура за данни и изкуствен интелект.
Резултатът е ясен: по-малко инструменти за управление, по-малко ръчна корелация, по-малко превключване на контекста и повече свободен капацитет за анализаторите да се съсредоточат върху важните решения.
Създаден за MSSP и MDR доставчици
Доставчиците на управлявани услуги за сигурност се сблъскват със същия оперативен проблем, но в различен мащаб: твърде много клиентски среди, твърде много вариации и същият ограничен брой анализатори.
Stellar Cyber съчетава вградена мултитенантност, видимост между различните наематели, контрол на достъпа според ролите, гъвкаво интегриране на данни и общи работни процеси за засичане и разследване. Така доставчиците могат да стандартизират операциите си, като същевременно запазват границите на данните и политиките на всеки клиент.
Целта е да се мащабира броят клиенти и обхватът на услугите, без оперативната сложност да нараства със същия темп.
Отворена архитектура
Интегрирано решение не означава непременно обвързване с един доставчик.
Stellar Cyber работи с вече внедрените системи за защита на крайни точки, идентичност, защитни стени, облачни среди, сканиране за уязвимости, тикетинг и работни процеси. Съществуващите защитни механизми могат да останат там, където са най-ефективни, докато Stellar Cyber осигурява споделените данни, контекст, разследване и оркестрация, които ги обединяват.
Инструментите ви могат да останат различни, но вашият SOC не е задължен да работи разпокъсано.
Защо тази архитектура е важна точно сега
Ерата на агентния изкуствен интелект повишава изискванията към архитектурата за сигурност. По-бързите агенти всъщност могат да задълбочат проблемите с фрагментираните доказателства, слабото управление и некоординирания отговор.
Устойчивият център за сигурност с ИИ се нуждае от три ключови елемента в основата си: достатъчно пълни данни за вземане на решения, споделен контекст, който се запазва по време на разследването, и модел на управление, който определя кой или какво има достъп до данните и право да предприема действия.
Точно това е ролята на интегрирания център за операции по сигурност с пълен цикъл.
Независимо признание
IDC позиционира Stellar Cyber в категорията „Лидери“ в доклада 2026 IDC MarketScape за глобални самостоятелни платформи за AI SOC. IDC акцентира върху вградената XDR и NDR основа на Stellar Cyber, общия модел на данните, разузнаването за заплахи, визуализациите, базирани на GraphML, конкретните сценарии на използване, гъвкавостта при внедряване и приложимостта за средни предприятия, MSSP и MDR доставчици.
Gartner също посочва Stellar Cyber като примерен доставчик (Sample Vendor) в категорията системи за интегриран център за операции по сигурност (ISOC).
Обединете цялостните си операции по сигурност в единна система
Концепцията на Microsoft за интегриран център за операции по сигурност подчертава важен извод: хората и агентите работят по-добре, когато сигналите, контекстът и контролите функционират като единна система.
Stellar Cyber разширява тази идея в хетерогенните среди за сигурност, с които реално работят по-малките корпоративни екипи и доставчиците на MSSP/MDR услуги.
Контролирайте данните за сигурността. Запазете контекста. Прилагайте правилния изкуствен интелект. Управлявайте достъпа и действията. Запазете инструментите за сигурност, които работят.
Единна архитектура с пълен цикъл, чрез която хората и изкуственият интелект виждат, разбират и действат заедно.