Поддържащите големи проекти с отворен код понасят най-тежкия удар от нискокачественото съдържание, генерирано от изкуствен интелект (AI slop). В проучване на Linux Foundation сред 234 сътрудници и поддържащи проекти с отворен код, ръководителите на проекти с над 50 сътрудници оценяват, че близо една трета от промените в кода, постъпващи в опашката им, са с ниско качество или са генерирани от AI. В момента тези лица се притесняват повече от професионално прегаряне (бърнаут), отколкото от самия код.
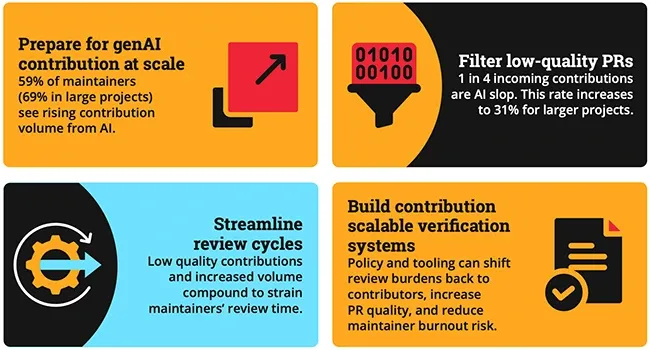
Във всички проекти оценката възлиза на около един на всеки четири. Всяко от тези предложения за промени, наричано pull request, трябва да бъде прегледано от човек, преди да бъде слято или отхвърлено. Този човек е отговорният за поддръжката, а всеки ненужен и нискокачествен материал в опашката отнема време от работата, която поддържа проекта функциониращ.
По-големи проекти, по-голяма купчина
Би могло да се очаква, че голям проект може да разпредели допълнителното натоварване между повече проверяващи. На практика обаче не се получава така. Големите проекти отчитат най-много нискокачествен код, най-бърз ръст на подадените предложения и най-много оплаквания от проточване на прегледите.
Повечето поддържащи посочват, че получават повече приноси, откакто генеративният изкуствен интелект навлезе масово. По-малките проекти все още класират качеството на кода като основно опасение относно подпомаганата от AI работа. При големите проекти обаче прегарянето се е изкачило на първо място в списъка с проблеми.
Все още малко проекти имат установени правила
Около една трета от проектите разполагат с официална политика, която разрешава приноси, подпомогнати от AI, а един на всеки десет ги забранява. Останалите или нямат писмени правила, или все още работят по тях. Там, където съществуват политики, те най-често изискват от сътрудниците да декларират използването на AI и да поемат отговорност за проверката на собствената си работа.
При липса на правила поддържащите проверяват подпомогнатия от AI код по традиционния начин. Те се доверяват на сътрудници, които познават, или сами четат кода, а около една четвърт изобщо нямат въведен механизъм за проверка. Немалко от тях също така „борят огъня с огън“. Трима от четирима поддържащи използват AI инструменти за преглед на входящите предложения — най-често за обобщаване на дадена промяна или за откриване на логически грешки.
Сътрудниците твърдят, че действат внимателно
Картината от страната на разработчиците е по-добра от очакваното. Шестима от десет казват, че преглеждат генерирания от AI код ред по ред и го тестват изцяло, преди да го изпратят. Много малко признават, че го предават без проверка.
Сътрудниците са много по-непоследователни относно уведомяването, че е използван AI. Около един на всеки пет никога не го споменава. Ако управлявате проект и търсите стандарт, към който да насочите хората, ядрото на Linux вече изисква ред „Assisted-by:“ в съобщенията при подаване на промени (commit messages), който посочва използвания AI инструмент и модел.
Спестяването на време е реално, но до определена степен
Хората, които използват AI, споделят, че той съкращава приблизително наполовина времето, което прекарват в писане на код, и намалява времето за преглед с над 40%. Тези спестявания обаче намаляват с нарастването на трудността на работата. При най-сложните задачи около един на всеки пет разработчици споделя, че AI всъщност го забавя.
Съществува и негативен ефект върху общността. Повечето поддържащи са съгласни, че AI улеснява включването на нови участници. Повече от половината обаче смятат, че това не е допринесло по никакъв начин за доверието в тяхната общност. По-голямата част от тях посочват, че новите сътрудници имат нужда от допълнително менторство, а това задължение пада върху същите поддържащи, които вече се справят с по-голямата опашка от задачи.
Проектът curl показва, че проблемът може да бъде преодолян. През 2025 г. ръководителят на проекта Daniel Stenberg описа curl като залят от нискокачествени доклади за уязвимости, генерирани от AI. До април 2026 г. той заяви, че проектът е „спрял да получава нискокачествени доклади за сигурност от AI“ и че постъпва „все по-голямо количество наистина качествени доклади за сигурност, почти всички изготвени с помощта на AI“.