Южнокорейската полиция идентифицира седем заподозрени, свързани с киберпрестъпна операция, която компрометира над 90 организации в страната, като в повечето от атаките е използвана рамката за проникващо тестване ARTEX AI.
Според местни медии, позоваващи се на столичната полиция в Сеул, лидерът на бандата има опит в тестовете за проникване и е работил в компания за киберсигурност между 2019 и 2022 г.
В 38 от инцидентите киберпрестъпникът е поискал откуп в размер на 360 милиона вона (270 000 долара), обещавайки в замяна да не разпространява откраднатите данни.
Властите смятат, че авторът на заплахата е откраднал 8,2 милиона записа от компрометирани организации, включително образователни институции, болници, големи корпорации и дори голф игрища.
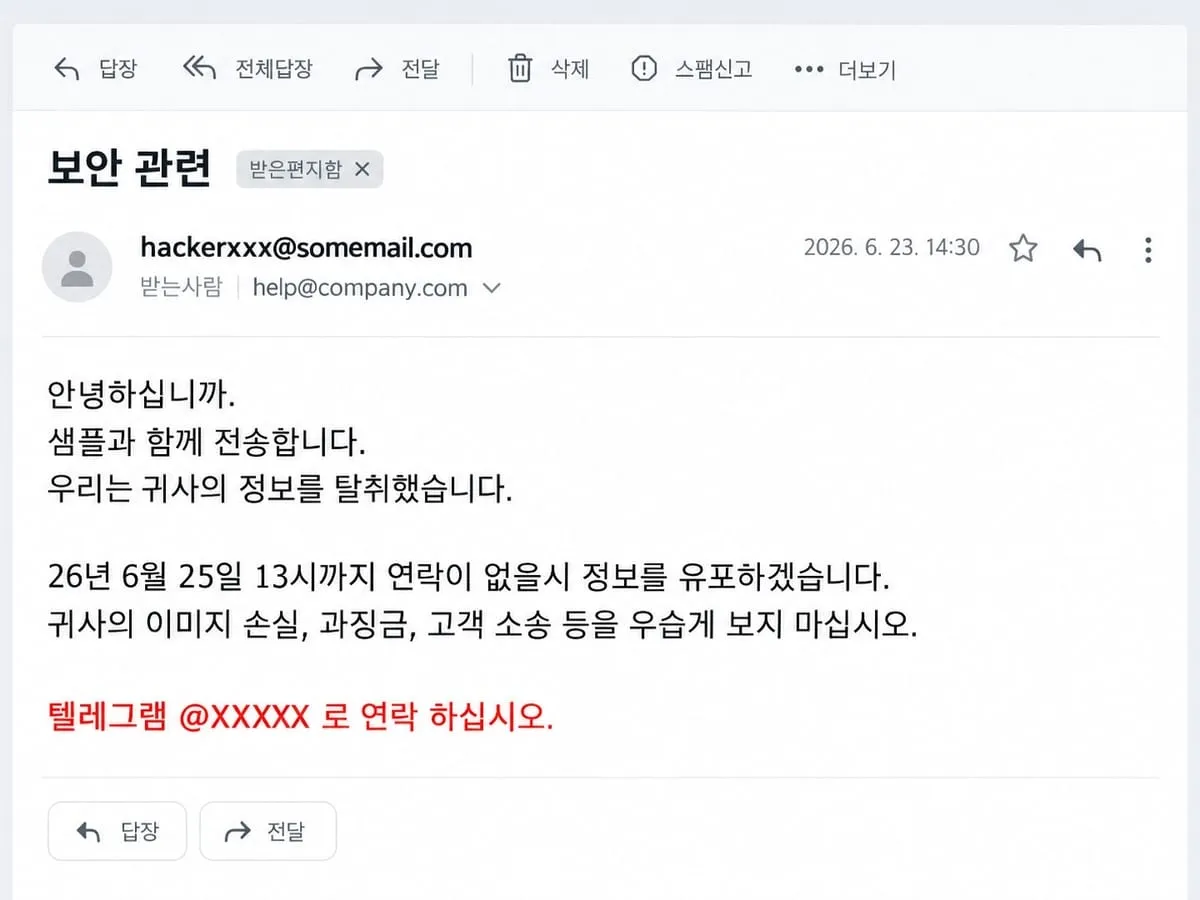
Информационна агенция Yonhap съобщава, че лидерът на бандата е 32-годишен хакер самоук, който е започнал да атакува организации през септември 2025 г.
Столичната полиция в Сеул заяви пред изданието, че хакерът е използвал пакета за проникващо тестване ARTEX AI — същата автономна рамка, използвана при атаките срещу множество южнокорейски банки, приписани на китайскоговорящ злонамерен субект.
Първоначално хакерът е използвал конвенционални инструменти, но в края на август 2026 г. е внедрил помощни програми с изкуствен интелект, за да разшири мащаба на атаките.
Властите арестуваха и седемте заподозрени, но само лидерът на групата остава в ареста. Арестуван на 15 октомври, той е задържан официално два дни по-късно и предаден на прокуратурата на 23 октомври. Останалите шестима заподозрени остават под разследване, без да бъдат задържани.
Полицията образува производство, след като жертва подаде жалба през юни, а разследващите проследиха заподозрените чрез сървърни логове от засегнатите субекти.
Съобщава се, че правоприлагащите органи са използвали собствен инструмент с изкуствен интелект, за да анализират събраните доказателства.
Полицията заяви пред местни медии, че изкуственият интелект е свалил бариерата за навлизане на начинаещи киберпрестъпници, което води до мащабни инциденти с голямо въздействие, които преди това бяха по силите само на опитни и добре подготвени атакуващи.
„Това е първият случай на арест на заподозрян в Корея, свързан с мащабно хакерство и кражба на лична информация, при което е експлоатиран генеративен изкуствен интелект“, заявиха от полицията пред Yonhap.
„Дори лица, които не са професионални хакерски организации, вече могат да извършват мащабни прониквания с помощта на AI.“
Полицията продължава разследването, като в момента се фокусира върху това дали част от откраднатите данни е изтекла в тъмната мрежа.
След като атакуващите получат валидни идентификационни данни, само 37% от действията им биват блокирани
Общите резултати за превенция могат да прикрият какво се случва след първоначалния достъп. След като атакуващите използват валидни идентификационни данни, нивата на превенция рязко спадат.
Докладът The Blue Report 2026 измерва защитните механизми техника по техника чрез 338 милиона симулации, проведени в реални клиентски среди.