Новооткрит троянски кон за отдалечен достъп (RAT), наречен DarkCore, се предлага на пазара заедно с браузър, предназначен за повторно използване на откраднати сесии от акаунти в Gmail, WhatsApp и други услуги, като същевременно пренасочва трафика през IP адресите на самите жертви.
Този подход може да направи неоторизирания достъп до акаунти да изглежда като нормална активност от вече доверена връзка. Зловредният софтуер за Windows съчетава рекламирана кражба на идентификационни данни, прехвърляне на файлове, обратен прокси сървър и скрит достъп до работния плот.
Въпреки това изследователите поставят важна граница между твърденията на продавача и потвърденото поведение на кода: техният анализ установява конфигурацията на клиента и зареждането на модули, но не проверява независимо всяка рекламирана функция на браузъра.
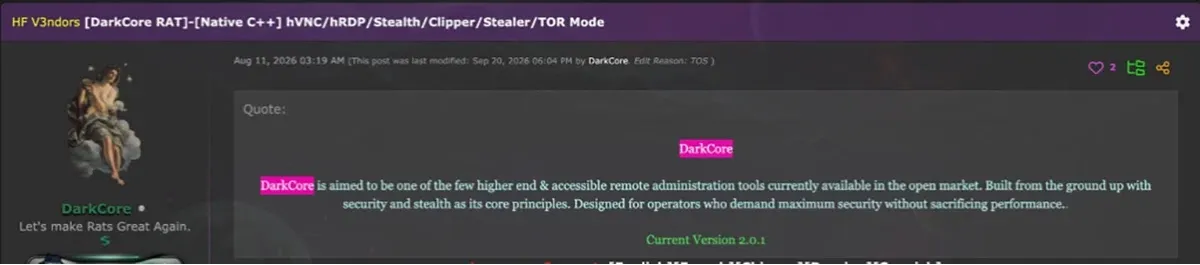
Изследователи от BlackFog идентифицират DarkCore по време на рутинно търсене на заплахи и проучват обява на нелегалния пазар от 11 август 2026 г.
Техният публикуван технически анализ на зловредния софтуер сравнява рекламни екранни снимки с предоставен изпълним файл за Windows и придружаващ го злонамерен пряк път (shortcut). Една от екранните снимки съдържа 118 реда с идентификационни данни, но тази цифра не установява колко точно жертви са били компрометирани.
Нов DarkCore RAT атакува сесии в Gmail и WhatsApp
Бисквитките за сесия (session cookies) удостоверяват вече успешно осъществено влизане. Вместо да въвежда парола и да преминава през друго предизвикателство за удостоверяване, атакуващият може да използва повторно валидна открадната сесия.
По-ранни доклади за атаки с кражба на сесии от тип Cookie-Bite обясняват същия по-широк риск: кражбата на автентикирани бисквитки може да компрометира защитите, приложени по време на влизането в профила.
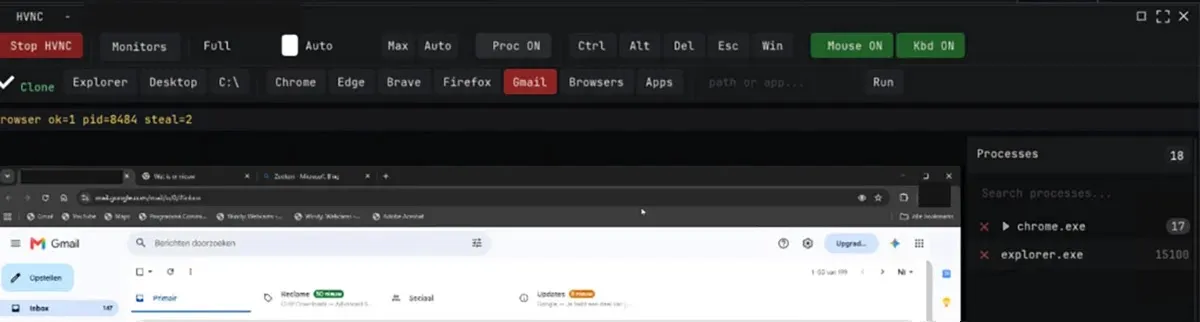
Продавачът на DarkCore демонстрира Gmail, WhatsApp, YouTube и MediaFire в своя специализиран браузър. Според рекламирания дневник на промените (changelog), операторите могат да инжектират откраднати бисквитки и да препращат трафика на браузъра през IP адреса на заразеното устройство.
Според информацията проксито спира работа, когато се затвори последният прозорец на браузъра, свързан с тази сесия. Това все още остават функции, описани от продавача, а не напълно валидирани констатации.
Разграничението има значение, тъй като познатият IP адрес не доказва, че легитимният потребител контролира акаунта. Маршрутизирането през IP адреса на жертвата има за цел да маскира неоторизирания достъп като обикновено сърфиране.
Поради тази причина разследващите трябва да свързват активността в акаунта с доказателства от крайните устройства (endpoints), вместо да приемат разпознатия мрежов адрес за достатъчно успокоение.
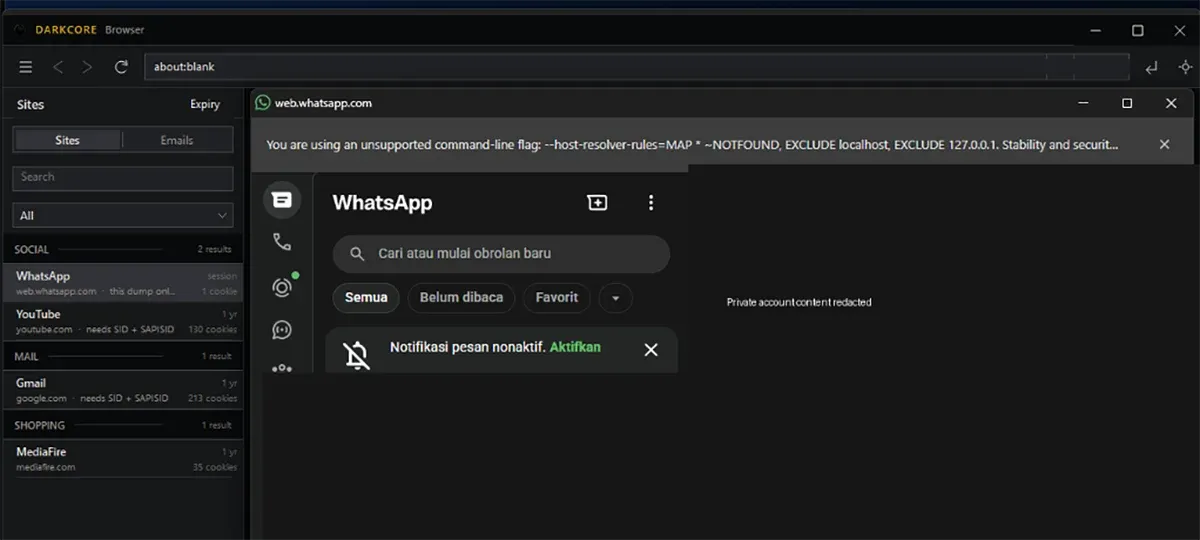
DarkCore също така рекламира функционалност за скрито виртуално мрежово управление (HVNC), която позволява на оператора да контролира браузър на работен плот на Windows, който жертвата не може да види.
Подобни възможности за скрит работен плот като при MedusaHVNC илюстрират как атакуващите могат да работят в рамките на съществуващи сесии на браузъра, без да променят видимия работен плот. Рекламният интерфейс на DarkCore показва отворен Chrome в Gmail.
Разпространение чрез PDF пряк път и технически констатации
Придружаващият пряк път използва икона на PDF и се представя като програма за стартиране на доклад. Отварянето му задейства минимизиран команден прозорец, който изтегля истински доклад на Световната банка за примамка и отделно извлича изпълним файл.
Манипулации на низове (string slicing), премахване на символи и разгръщане чрез CALL прикриват базовите команди за изтегляне и стартиране. Преди да отворят което и да е от изтеглените съдържания, командите се опитват да премахнат неговия поток Zone.Identifier – маркерът в Windows, асоцииран с файлове, изтеглени от интернет.
Това може да намали предупрежденията за сигурност. Изтеглянето на изпълнимия файл се опитва дори ако фалшивият PDF документ не успее да се зареди, а командата за стартиране не проверява дали извличането е било успешно. Начинът, по който киберпрестъпниците първоначално са разпространявали прекия път, остава неизвестен.
Това наподобява техниките за доставка с PDF примамки, наблюдавани при друга кампания с RAT, където документът отвлича вниманието на потребителя, докато се изпълнява зловреден код.
От BlackFog не са успели да изчислят хеш стойността на отдалечено хоствания изпълним файл, поради което не са могли да потвърдят дали изтегленият файл съответства на предоставения образец, който са изследвали.
Този образец е бил неподписан 64-битов изпълним файл за Windows. Изследователите са възстановили настройките му чрез пресъздаване на декодер, който ротира байтове от 32-байтов ключ и ги подлага на XOR операция срещу 758 кодирани байта.
Конфигурацията избира директна TCP комуникация, деактивира опциите за Tor и WebSocket и оставя флаговете за инсталация и устойчивост при стартиране (persistence) неактивни.
Допълнителните модули могат да се зареждат директно в паметта или чрез временни DLL файлове, записани на диска. За засичане BlackFog препоръчва съвместно изследване на изтеглянията през командния ред, родословието на процесите (process ancestry), файловите сигнатури и мрежовите връзки.
При съмнение за компрометиране екипите за реагиране при инциденти трябва да изолират крайната точка, да запазят доказателствата, да прекратят неоторизираните трансфери, да анулират активните сесии и да нулират засегнатите идентификационни данни.
Индикатори за компрометиране (IoCs):-
| Type | Indicator | Role |
|---|---|---|
| URL | hxxps://update[.]cdnlinks[.]org/ReportPDFReader.exe | Shortcut-configured executable download |
| IP:port | 217.156.8[.]148:43592 | Configured direct TCP C2 |
| SHA-256 | 2deedea02811bb8e288db1a96aac44bbfb533fd624b25f000823fa92baabd9a1 | ReportPDFReader.exe |
| SHA-256 | 5102c02a158bd53649de66ecf627966f744e4fd46240523eb6cd11c348b2dfab | PdfView.lnk |
| SHA-256 | 0530f78227fa92b7b2d716c6a8253405a83e4b9b4a0c84736f1a0863ff500925 | Embedded DLL resource 101 |
Забележка: IP адресите и домейните са умишлено неутрализирани (напр. [.]), за да се предотврати случайно резолвване или хипервръзки. Възстановете ги само в контролирани платформи за анализ на заплахи като MISP, VirusTotal или вашата SIEM система.