Хакери са възродили техники, свързани с буткита BlackLotus, за да заобиколят Secure Boot в Windows и да внедрят шпионски зловреден софтуер срещу дипломатически организации в Централна Азия.
Новият буткит, наречен BlackX, се появява в атаки срещу институции в Таджикистан, Узбекистан и Туркменистан в началото на 2026 г.
Изследователите свързват кампанията с APT41 със средна степен на увереност, така че атрибуцията остава непотвърдена. Случаят не е просто поредният пример за липсващи актуализации за сигурност.
Разследващите установяват, че засегнатите компютри са били напълно обновени, но уязвими компоненти на зареждането са останали доверени, защото не са били изпълнени допълнителните стъпки по отмяна на сертификати.
По-ранни публикации за понижаване на версията на мениджъра за зареждане на Windows обясняват как по-стари, но подписани компоненти могат да подкопаят защитите на иначе обновени системи.
Изследователи от Securelist откриват BlackX по време на разследването си и описват работата му в технически доклад от 22 октомври.
Хакери възраждат техниките на BlackLotus
Изследователите на Kaspersky Георги Кучерин, Владимир Нестор и Василий Бердников установяват, че веригата за експлоатация силно наподобява BlackLotus, въпреки че реализацията и последващият зловреден код се различават.
BlackX експлоатира Baton Drop, проследяван като CVE-2022-21894, за да манипулира веригата на доверие при стартиране. Атакуващите го внедряват, след като компрометират мрежата и получат администраторски права.
Следователно това е инструмент за разширяване на вече съществуващ пробив, а не първоначален път към средата на жертвата. Докладът не установява как мрежите са били компрометирани първоначално.
При инсталацията изпълнимият файл е отделен от криптиран пакет, съдържащ необходимите компоненти и низове. Това оставя инсталатора без вграден злонамерен код и затруднява възстановяването и анализа, когато екипите за реакция не могат да извлекат придружаващия го файл.
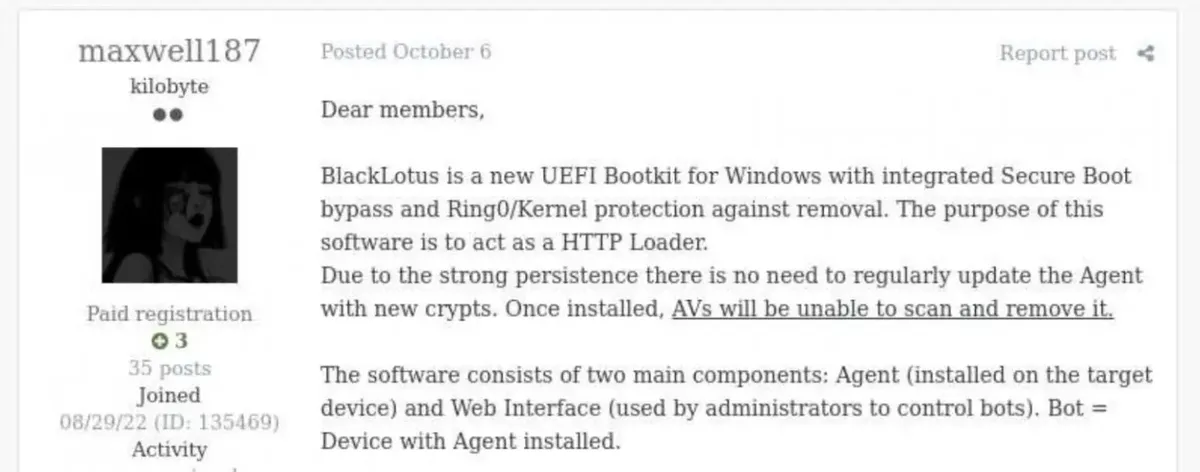
Пакетът записва компоненти в системния и UEFI дяловете, след което експлоатира Baton Drop, за да инсталира персонализирани Machine Owner Keys. Тези ключове позволяват зареждането на EFI файлове, контролирани от атакуващия.
След това буткитът инжектира подписан злонамерен драйвер в ядрото на Windows. Сертификатът, с който е подписан, вече е отменен. Драйверът се опитва да изключи защитните callback функции и да наруши работата на доставчиците на Event Tracing for Windows, като по този начин намалява видимостта на злонамерената дейност.
Изследователите обаче установяват, че специфичните му рутини за пречене на Kaspersky са се провалили при тестване. Буткитът също пренасочва заявките към защитените си файлове към безвреден изпълним файл на Windows.
Шпионски зловреден код и пропуск в защитата на Secure Boot
BlackX доставя два наблюдавани зловредни компонента, работещи в потребителски режим. Единият е троянец за отдалечен достъп, способен да зарежда допълнителен .NET код и да обменя инструкции през Google Drive, OneDrive или Yandex.Disk.
Подобни командни канали през Google Drive се появяват и в отделни публикации, свързани с APT41, което показва как доверени облачни платформи могат да пренасят инструкции на атакуващите наред с обикновения бизнес трафик. Тази прилика сама по себе си не доказва атрибуция.
Вторият компонент, OxiDLLRunner, използва обфускирана DLL, зареждана чрез легитимен изпълним файл. Той декриптира съседен файл с данни, съдържащ shellcode и изпълним файл на Rust.
Този зловреден код се свързва с командна инфраструктура и получава допълнителни DLL плъгини, които се изпълняват в отделни нишки. Така операторите могат да разширяват функционалността след получаване на достъп.
Изследователите базират оценката си за APT41 на общи идентификатори в разработката, припокриване с вече докладвана дейност на FishMonger, модели на DLL sideloading и обфускация с OLLVM.
Тези улики подкрепят преценката им със средна степен на увереност, но не установяват кой е написал BlackX. Те допускат, че разработчиците може да са реконструирали BlackLotus чрез обратно инженерство или да са закупили изходния му код, но нито едно от обясненията не е потвърдено.
Пропускът в защитата е свързан с продължаващото доверие към уязвими компоненти, подписани с Windows Production PCA 2011. Securelist съобщава, че инсталирането на обновления не е активирало автоматично необходимата отмяна на засегнатите системи.
Изтичането на срока на сертификата на 19 октомври също не блокира самостоятелно съществуващите двоични файлове. Съветът на Microsoft относно изтичането на сертификатите също обяснява, че съществуващите устройства продължават да стартират нормално след изтичането.
Администраторите трябва да проверяват отмените на доверие при зареждане, вместо да разчитат само на състоянието на обновленията. Предишни уязвимости в UEFI Secure Boot показват защо базите данни със забранени подписи са важни.
Промените по отмяната изискват планиране на съвместимостта, тъй като по-старите носители за възстановяване и конфигурации за зареждане може да зависят от сертификати, които ще бъдат премахнати.
Индикатори за компрометиране (IoC):
| Тип | Стойност според източника | Контекст |
|---|---|---|
| Инсталатор | C:\ProgramData\Intel\inst.exe | Инсталационен изпълним файл |
| Криптиран пакет | PVMDIJGKAX2 | Компоненти на буткита |
| RC4 ключ | Q46F6MDLI3RX2KV1 | Декриптиране на пакета |
| Сериен номер на сертификат | 0bcdf5e0da32d68900b8b7638459d072 | Отменен сертификат на драйвера |
| Имена на лоудъра | googleupdate.exe; jcef_helper.exe | Преименуван легитимен изпълним файл |
| MD5 на лоудъра | AF8A983B9ADA07EAE1259BF2953ABD40 | Хеш на легитимния лоудър |
| Криптиран зловреден код | v8_context_snapshot.bin | Контейнер на Rust компонента |
| C2 домейн | www[.]archivetj[.]com | Комуникация на Rust компонента |
| Маркер от разработката | xdd; C:\Users\xdd\Desktop | Припокриване за атрибуция |
| .NET входна точка | TEST.Class1.RunCMD(argument_array) | Изпълнение на задачи |
| Експорт на плъгин | create_plugin | Изпълнение на DLL |
| Суфикси в облака | 0X01–0X06; SSSR | Задачи, резултати, системна информация |
| Пренасочване на файл | calc.exe | Защитно поведение на буткита |
Забележка: IP адресите и домейните са умишлено дефангнати (напр. [.]), за да се предотврати случайно разрешаване или превръщане в хипервръзки. Връщайте оригиналния им вид само в контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашия SIEM.