Хакери използват легитимни компоненти на VLC Media Player и VMware за зареждане на зловреден софтуер в системи под Windows, скривайки вредоносния код зад познат софтуер.
Дейността е част от три кампании със зловреден софтуер, насочени срещу потребители в Бразилия и Португалия чрез фалшиви съдебни известия, финансови документи и страници за изтегляне на фактури. Атаките комбинират фишинг, скрити скриптове и доверени програми, за да направят инфекциите по-трудни за засичане.
Основната техника – странично зареждане (side-loading) – подвежда автентично приложение да зареди DLL на атакуващия, файл, предоставящ помощен код. Вместо да променят доверения изпълним файл, атакуващите поставят вредоносна библиотека до него.
Когато приложението се стартира, то зарежда зловредния файл, което дава основание на защитниците да анализират както самата програма, така и библиотеките в съседство с нея.
Изследователят от WatchGuard Red Cell Ойлер Нето идентифицира дейността при разследване на три кампании, публикувано на 22 октомври 2026 г.
Изследването обхваща Overlord RAT, банковия зловреден софтуер Lampion и отделна инфекция, включваща зловредна библиотека за управление на драйвери. Въпреки че случаите споделят сходни методи за доставка, констатациите не установяват, че една-единствена група контролира и трите операции.
Хакери използват VLC Media Player и VMware Tools
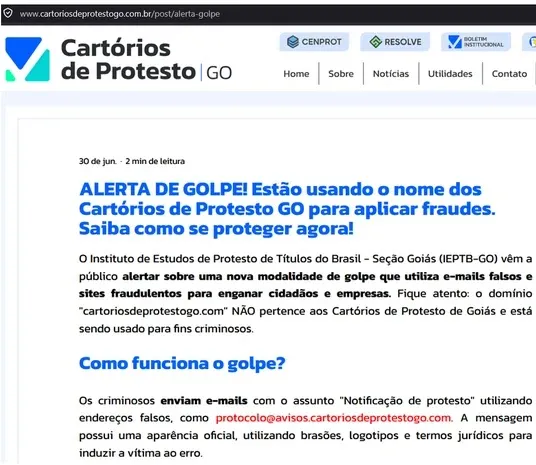
В кампанията с Overlord RAT фишинг имейли имитират бразилски нотариални кантори и насочват получателите към предполагаеми правни документи. Връзките доставят VBScript файлове, които изтеглят изпълними файлове или инсталационни пакети на Windows Installer.
Някои скриптове скриват своите инструкции, изграждайки текст от кодове на символи, докато други обединяват низове, за да направят целта си по-малко ясна при инспекция.
Два инсталационни пакета, анализирани от WatchGuard, използват странично зареждане на DLL (DLL side-loading). Единият сдвоява зловредна библиотека с легитимен помощен инструмент на Microsoft .NET Framework; другият използва VLC Media Player.
И в двата случая файловете се поставят във временна папка с име Adobe. Подобни атаки със зловреден софтуер, използващи DLL side-loading, показват защо проверката само на основния изпълним файл може да пропусне вредоносната библиотека, отговорна за изпълнението.
Други пътища за доставка на Overlord използват Dropbox или Google Cloud Storage за извличане на допълнителни файлове. Batch скриптове правят опити да добавят изключения в Microsoft Defender, докато изтеглените програми създават планирани задачи (scheduled tasks) или записи за автоматично стартиране.
Един от зареждащите модули (loader) използва името на Windows Error Reporting, за да се слее с нормалната дейност. Изследователите откриват и криптирано съдържание, което се декодира в shellcode на Donut, позволявайки изпълнението на друг зловреден код в оперативната памет.
Случаят, свързан с VMware, започва с португалска страница за фактури, озаглавена „Download Seguro – Factura“. Фалшива CAPTCHA отвежда посетителите към изтегляне на ISO дисков образ.
Вътре се намират обфускиран VBScript, оригинален помощен инструмент за мрежова инсталация на VMware, зловредна DLL библиотека и файл с дефиниции на модули (module-definition file). Довереният изпълним файл на VMware служи по-скоро като средство за зареждане, отколкото като самия краен зловреден софтуер.
Това пакетиране наподобява по-ранни вериги за доставка на зловреден софтуер, базирани на ISO, при които автентичен софтуер се поставя до вредоносни библиотеки. Тук зловредната DLL библиотека декриптира вградени данни чрез XOR, разкривайки втора 64-битова DLL библиотека, написана на Pascal.
Нейната основна функция проверява дали вече не работи друго копие, подготвя заснемане на екрана, генерира идентификатор на бот и задава запис в системния регистър на потребителско ниво с цел устойчивост (persistence).
Възможности за отдалечен достъп и приоритети при засичането
Написаният на Pascal зловреден код предоставя на атакуващите контрол върху заразения компютър. Неговите команди поддържат отдалечено управление на мишката и клавиатурата, изпълнение на команди чрез PowerShell или CMD, запис на файлове, предаване на живо на екрана и скрити интерактивни обвивки (shells).
Той също така може да се деинсталира сам и да премахне свързаните с него следи. При неуспешни връзки с неговия команден сървър опитите се повтарят на всеки три секунди, което предоставя допълнителен поведенчески модел, който защитниците могат да изследват.
От WatchGuard са анализирали и Lampion, който използва фишинг съобщения на финансова тематика и скриптове с голямо количество баластен код (padding). В един от примерите скриптът е бил с обем приблизително 5 MB, но реалният му работещ код е заемал едва около 5 KB.
Lampion е насочен основно срещу Португалия, докато случаят с Overlord е насочен срещу Бразилия. Многократни препратки към числото седем са се появявали и в двата случая, но само тези препратки не доказват наличието на общ извършител.
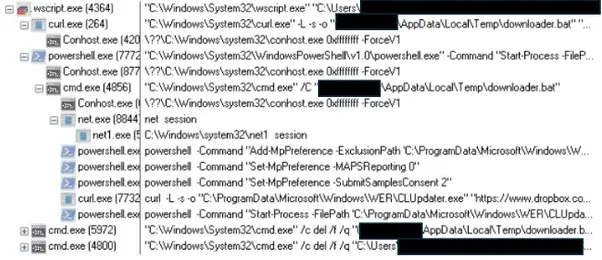
За екипите по сигурност най-ясните предупредителни признаци са неочаквани изтегляния на скриптове, нови изключения в Defender, непознати планирани задачи и доверени приложения, зареждащи библиотеки от необичайни папки.
Предишни атаки с фалшив инсталатор на Claude също комбинираха изключения за сигурност със странично зареждане (side-loading), показвайки как няколко обичайни действия в Windows могат да оформят цялостна верига на заразяване. Разследващите лица трябва да свързват тези събития, вместо да оценяват всяко предупреждение изолирано.
WatchGuard препоръчва преглед на веригите от процеси, настройките за устойчивост и изходящите връзки, след което при необходимост компрометираните крайни точки да бъдат изолирани.
Практическият извод е да се проверява какво точно зарежда довереният софтуер, а не просто дали неговият изпълним файл изглежда легитимен.
Защитата от фишинг, мониторингът на поведението и видимостта върху крайните точки остават изключително важни, тъй като тези кампании разпределят вредоносната дейност между скриптове, облачни изтегляния, библиотеки и вградени функции на Windows.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Контекст на източника |
|---|---|---|
| IP адрес за командване и контрол (C2) | 191[.]96[.]225[.]125 | Инфраструктура на Overlord RAT; докладът свързва кампанията с порт 5173 |
| IP адрес за командване и контрол (C2) | 45[.]158[.]8[.]213 | Комуникация на Overlord RAT от странично заредени DLL файлове; порт 5173 |
| IP адрес за командване и контрол (C2) | 148[.]224[.]62[.]243:7777 | Команден сървър за зловредния код на Pascal; опитва отново неуспешните връзки на всеки три секунди |
| Фишинг домейни | 1protestorecife[.]com2protestodesalvador[.]com3protestobelem[.]comcartorioquintela[.]com | Домейни, имитиращи бразилски нотариални кантори |
| Фишинг домейни | cartoriosdeprotestogo[.]comprotestobh[.]comprotestocampinas[.]comtabelionatojoinville[.]com | Допълнителни домейни за имитация на нотариални кантори |
| Шаблон за фишинг URL адрес | hxxps://<fake-domain>.com/visualizar-protesto.pdf/cnpj=<number> | Примамка с юридически документ, съдържащ валиден бразилски регистрационен номер на бизнес |
| Местоположение на зловредния код | storage[.]googleapis[.]com/win777win/777[.]sgn | Място за изтегляне, свързано с веригата за доставка на Overlord |
| URL адрес на скрипт | hxxps://storage[.]googleapis[.]com/protesto-att/7seven7.bat | Изтегляне на команден скрипт (batch script) |
| URL адрес на примамка | hxxps://resolvecenprot[.]com/pdf | URL адрес, дефиниран в обфускиран VBScript |
| URL адрес на зловреден код | hxxps://storage[.]googleapis[.]com/protesto-att/agent[.]sgn | Криптирано съдържание, изтеглено като werdata.db; докладът също така споменава 777.sgn |
| URL адрес на инсталатор | hxxps://storage[.]googleapis[.]com/protesto-att/update.msi | Доставка чрез MSI |
| URL адрес на инсталатор | hxxps://storage[.]googleapis[.]com/protesto-att/agent.msi | Доставка чрез MSI |
| URL адрес на инсталатор | hxxps://storage[.]googleapis[.]com/protesto-att/agent777.msi | Доставка чрез MSI |
| URL адрес на инсталатор | hxxps://resolvecenprot[.]com/pdfatt/agent777.msi | Алтернативно местоположение за доставка чрез MSI |
| Имена на файлове | Update.exe / update.exeCLUpdater.exeWerFault.exe | Изтеглени или преименувани изпълними файлове във веригата на Overlord |
| Скриптови файлове и файлове с данни | downloader.bat7seven7.batwerdata.db | Скриптове за изтегляне и криптиран контейнер със зловреден код |
| Инсталационен път | C:\ProgramData\Microsoft\Windows\WER | Инсталационна директория на командния скрипт |
| Път за осигуряване на устойчивост (persistence) | %APPDATA%\Roaming\Microsoft\Windows\WER | Път, възпроизведен както е публикуван от WatchGuard; съдържа копирания WerFault.exe |
| Директория за странично зареждане (side-loading) | %APPDATA%/Local/Temp/Adobe | Дестинация на инсталатора, възпроизведена както е публикувана |
| Име на планирана задача | Windows Error Reporting | Име, използвано от две задачи, създадени от CLUpdater.exe |
| Конфигурационни файлове | config/settings[.]jsonconfig/server_index.json | Файлове, проверявани по време на изпълнението, свързано с Overlord |
| Вграден низ | OVERLORD-SECURE-LOG | Ключ на Overlord RAT, наблюдаван по време на изпълнение |
| Легитимни зареждащи изпълними файлове | vlc.exengentask.exevnetlib.exe | Истински приложения, използвани за зареждане на зловредни библиотеки |
| Файлове от веригата на VMware | Arquivo.vbsnewdev.dll | Обфускиран скрипт и зловредна DLL библиотека за странично зареждане |
| Експортирана функция на зловредния код | RunAgent | Основна експортирана функция на декриптираната Pascal DLL библиотека |
| Експортирани DLL функции | NAeWCAwGNPyCSPsCspAmMjHmmyiQiwFEpibGGkiLSEccb0hUxnWWcBswPWJP | Първата съдържа неефективен код; втората декриптира вградения зловреден код |
| Експортирана DLL функция | UpdateDriverForPlugAndPlayDevicesW | Експортирана функция, съответстваща на легитимната библиотека; зловредната имплементация връща нула |
| Низ от Lampion | user7 | Низ, използван по време на операции по замяна на скриптове |
| Шаблон за ZIP файл от Lampion | COMPROVATIVO-<month-in-Portuguese>_<random-letters>_<day>-<month>-2026_<random-numbers>.zip | Шаблон за именуване на прикачен фишинг файл |
| Шаблон за VBS файл от Lampion | Comprovativo_<month-in-Portuguese>_<day>-<month>-2026-<random-letters>.vbs | Шаблон за именуване на скрипт от втори етап |
| Хешове на файлове | Не са посочени в текста на доклада | Не са изведени или добавени стойности на хешове |
Забележка: IP адресите и домейните са умишлено деактивирани (напр. [.]), за да се предотврати случайно разрешаване на имена или превръщането им в хипервръзки. Активирайте ги отново само в контролирани платформи за анализ на заплахи (threat intelligence) като MISP, VirusTotal или вашата SIEM система.