Киберпрестъпници продават комплект за зловреден код за Mac, който може много повече от кражба на пароли. Инструментът, наречен ICMacOS или Icarus macOS, се предлага за 699 долара седмично в рускоезични форуми в дълбоката мрежа.
Започва като обикновен крадец на данни, но по-новата му версия може да остава скрита на Mac, да оцелява след рестартиране и да изпълнява команди, изпратени от неговите оператори.
Threat Research Unit на SOCRadar за първи път идентифицира зловредния код през септември 2026 г. и публикува подробен доклад на 12 октомври.
Продавачът използва името GlowComa – финансово мотивиран атакуващ, активен от януари 2026 г., който рекламира инструмента под знамето на афилиейт групата за източване на криптовалути MADHASH.
За повече контекст за развитието на заплахата прочетете нашия подробен доклад за еволюцията на ICMacOS, който обяснява всяка промяна по ред.
Изследователи от Moonlock Lab също отбелязват, че ICMacOS е най-достъпният крадец на данни за macOS, продаван в дълбоката мрежа. Публикацията на Moonlock, която цитира SOCRadar, сравнява цената с тази на други заплахи за Mac.
Съобщава се, че AMOS се продава за 3000 долара месечно, Banshee – за 1500 до 3000 долара месечно, а MacSync – за 1000 до 1500 долара месечно.
Тези стойности се основават на исторически докладвани цени. Продавачът има и смесена репутация в подземния пазар, с няколко спора в Exploit.in заради слаби резултати и бавно обслужване.
Хакери продават троянски кон за отдалечен достъп ICMacOS
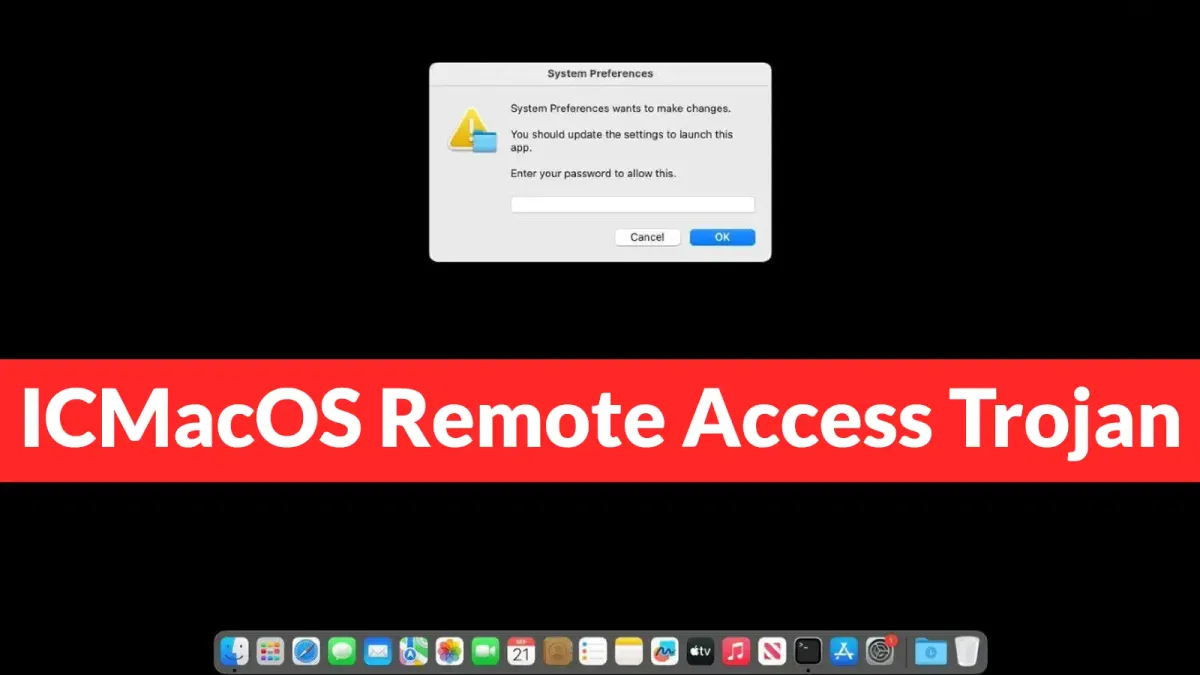
Заразяването започва с фалшиви уеб страници, които подвеждат жертвите да копират команда и да я поставят в Terminal. Командата изтегля скрипт-дроппер, който скрива прозореца на Terminal и показва фалшиво съобщение на „System Preferences“ с искане за парола за вход.
Дропперът проверява паролата спрямо Keychain за входа и позволява до пет опита. След това проверява дали Mac използва Apple Silicon или Intel и изтегля съответния зловреден код.
Този стил на подвеждане е подобен на кампанията с фалшиво почистване на диска, която изследователи на Microsoft следят от януари. Най-голямата промяна е във Version 2. Тя запазва модулите за кражба, но добавя жива WebSocket връзка със сървъра на атакуващия.
Операторите могат да изпращат команди, които се изпълняват през /bin/sh, а резултатът се връща в реално време. Зловредният код инсталира и LaunchAgent с име com.apple.systemupdater.plist – име, избрано така, че да прилича на нормален процес на Apple.
Той се рестартира автоматично, ако бъде спрян, и се стартира отново на всеки 60 минути като резервен механизъм. Подобни трикове са помагали на други заплахи да заобиколят проверките на Apple, както е описано в нашия материал за заобикалянето на Gatekeeper с подписано приложение.
Зловредният код е създаден и да избягва определени жертви. Той проверява езика на системата и местоположението на публичния IP адрес на жертвата и спира да работи на системи в Русия и други страни от ОНД.
Основната му цел остава същата – кражба на пари и данни, но възможността за отдалечен достъп позволява на киберпрестъпниците да останат в системата по-дълго.
Защо тайните на разработчиците са изложени на риск
ICMacOS събира широк набор от данни. Насочен е към пароли и бисквитки от браузъри, криптовалутни портфейли, 29 разширения за браузър, данни от Keychain и приложения за съобщения като Telegram, WhatsApp и Discord.
Разработчиците са изложени на най-голям риск, защото зловредният код търси SSH ключове, настройки за AWS и Kubernetes, Git идентификационни данни и .env файлове.
Umut Bayram от Picus Security предупреждава, че един компрометиран лаптоп може да отвори път към кода, облачните системи и клиентите на дадена компания.
Kevin M. Coles от Coles Technical Group добавя, че разработчиците и ръководителите често използват Mac, а тези машини съдържат SSH ключове, облачни идентификационни данни и криптовалутни портфейли.
Потребителите на Mac могат да намалят риска с няколко прости навика. Никога не трябва да поставят в Terminal команди от уебсайт и трябва да изтеглят софтуер само от проверени източници.
Apple е добавила предупреждение за някои рискови поставени команди, но то може да не засича всеки случай. Всеки, който иска да разпознава такива примамки, може да прегледа нашия материал за триковете с команди в Terminal при ClickFix, преди да изпълни каквато и да е команда.
Moonlock продава приложение за сигурност на Mac, затова съветите му трябва да се четат с това предвид, но съветите му за проверка на политиките за поверителност на приложенията остават валидни.
Индикатори за компрометиране (IoC):
| Тип | Индикатор | Описание |
|---|---|---|
| Домейн | escapeai[.]live | Вход в ICMacOS, доставка на зловреден код и C2 |
| Домейн | mikoblico[.]xyz | Вход в ICMacOS |
| IP адрес | 85.137.253[.]61 | Вход в ICMacOS |
| IP адрес | 45.13.186[.]247 | Вход в ICMacOS |
| URL | hxxps[://]escapeai[.]live/api/build_config | URL за изтегляне на билд на ICMacOS |
| URL | hxxps[://]escapeai[.]live/icmacos_run_v2[.]command?t={date} | URL на даунлоудъра на ICMacOS |
| URL | hxxp[://]escapeai[.]live/loader_v2[.]sh?build={build_name}&owner={owner} | URL на даунлоудъра на ICMacOS |
| URL | hxxps[://]escapeai[.]live/ICMacOs?arch=arm64 | Доставка на зловреден код за Apple Silicon |
| URL | hxxps[://]escapeai[.]live/ICMacOs?arch=amd64 | Доставка на зловреден код за Intel |
| URL | hxxps[://]escapeai[.]live/payload[.]py | URL за доставка на Python зловреден код |
| URL | hxxps[://]escapeai[.]live/upload | Качване на откраднати данни (ексфилтрация) |
| WebSocket URL | wss[://]escapeai[.]live/ws?mac_id={hostname}&username={username} | Интерактивен C2 канал |
| LaunchAgent | ~/Library/LaunchAgents/com.apple.systemupdater.plist | Постоянство в системата |
| Път до файл | /tmp/.update-helper.log | Скрит лог на изпълнението |
| Път до файл | /tmp/.cache-update.log | Скрит лог на изпълнението |
| Път до файл | /tmp/.update-tmp/ICMacOs.gz | Изтеглен компресиран зловреден код |
| Път до файл | /tmp/.systemd-private-helper.zip | Пример за архив със събрани данни |
| SHA256 | 5dfb0c01ac5c075e23ec37873b30ba16cf28e290e9439d04101f0a8191f929d8 | Дроппер на ICMacOS |
| SHA256 | 8cc449e7e240894e77187f6faff415bc8b9f2f9da73f60eef1f7605debd9144a | Дроппер на ICMacOS |
| SHA256 | 62e435102e1e1de74537f174ede7c8ff198dc4df3fd2e1167f537096e0b4dd17 | Дроппер на ICMacOS |
| SHA256 | 857236d1902f4604acdf27519c0310064d21f8a82af3b95b1e4f02fef581b1d0 | Дроппер на ICMacOS |
| SHA256 | 6917505bbdc8efa01ea1a0298eae62a93a57a8c98d3712a69d822dca4a667f05 | Дроппер на ICMacOS |
| SHA256 | dca852b53c259641e1782bd9122c5007130614a7a8fd17102400acb4f50f6e94 | Дроппер на ICMacOS |
| SHA256 | e7e8ac14aaee970c6d00c6cbb398decc56dfc128974c01bfc8e7acd13a18576e | Дроппер на ICMacOS |
| SHA256 | ec37acd3bd15f50eee2941d5644ca0ee738b36ce4a39e9e08058e35ebc7961fc | Дроппер на ICMacOS |
| SHA256 | fcf9de13ecc70b4fda3998ed7a93849edf86c48767a1a13f32f4a6a631a65ae2 | Дроппер на ICMacOS |
| SHA256 | 3d4f70172c8f31813e7b37fc1a49bce193663e33c4eb65952bb5aec9d7176826 | Дроппер на ICMacOS |
| SHA256 | 8b7606bdccdd6ff691db875283fdf5b6b658dd8d4d141b44e07f8f2583ff5604 | Дроппер на ICMacOS |
| SHA256 | bc8d70f000e73c0c7a69a2676805190e7109cab59df3e34c5a74d2cb7f13a7e4 | ICMacOS Mach-O Version 1 |
| SHA256 | a9b21ac0112855b835b5e5850ef167471eff7305d42b3a8104c1961b257a444d | ICMacOS Mach-O Version 1 |
| SHA256 | c8136413ad38a1028050f5d508e25267b518c5fdeac80b6442103d1009d8924c | ICMacOS Mach-O Version 1 |
| SHA256 | e52855d447d152bb698e565f361161cdc8946183ab09bf3cbea89765a2b5ff31 | ICMacOS Mach-O Version 2 |
| SHA256 | d9df05a3fb68d302ecf134a1214b609c6ec0a3fb9122907214afac3908b587f4 | ICMacOS Mach-O Version 2 |
| SHA256 | 8b4303a065e18e80050ef22031ec60b1a4e84f958d9e56cc5cc34cd29d988d69 | Python зловреден код на ICMacOS |
Забележка: IP адресите и домейните са умишлено дефанг-нати (напр. [.]), за да се предотврати случайно разрешаване или превръщане в хипервръзки. Връщайте ги в оригинален вид само в контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашия SIEM.