Суровата разузнавателна информация е евтина; операционализираната е рядкост. Платформата за разузнаване на заплахи оправдава мястото си, като обединява източници (feeds), премахва дублиращите се индикатори, оценява релевантността спрямо вашата инфраструктура и подава обогатен контекст към SIEM, SOAR и защитната стена, преди аналитикът да е попитал.
Класацията за 2026 г. възнаграждава платформите, които затварят този цикъл, а не тези, които просто агрегират. Recorded Future заема 1-во място; Anomali и ThreatConnect допълват челната тройка.
Основни изводи
• 1 общо: Recorded Future – разузнавателната графа с най-широк обхват на събиране и най-чиста продуктова реализация.
• Челна тройка: Recorded Future (широта на събирането), Anomali (анализ на разузнавателни данни при големи обеми), ThreatConnect (работен процес за разузнавателни операции).
• Разделение при купувачите: доставчици на разузнавателна информация с платформи (Recorded Future, Mandiant, Flashpoint, Intel 471) срещу неутрални агрегиращи платформи (Anomali, ThreatQuotient, Cyware, EclecticIQ, ThreatConnect) – много програми се нуждаят от по една от всеки вид.
• Тема на 2026 г.: оценяването на релевантността – платформата, която подрежда информацията спрямо вашата повърхност за атака, е по-добра от тази с най-много източници.
Как оценявахме (методология)
Оценка, основана на проучване; без лабораторно тестване и без платено позициониране; редакторските оценки са изключени от структурираните данни.
Критерии: широта на събирането и обединяването, интелигентност на оценяването на релевантността, дълбочина на операционализацията (подаване към SIEM/SOAR/средства за контрол), качество на аналитичното работно място, сътрудничество и споделяне, ценова достъпност.
Тежести: операционализация 25%, събиране и обединяване 25%, оценяване на релевантността 20%, работно място 15%, споделяне 15%.
Класацията на TIP платформите за 2026 г.
| № | Платформа | Награда | Оценка* |
|---|---|---|---|
| 1 | Recorded Future | Най-добра разузнавателна графа и събиране | 9.1 |
| 2 | Anomali | Най-добър анализ на разузнавателни данни при големи обеми | 8.6 |
| 3 | OpenCTI (Filigran) | Най-добра платформа за разузнавателни операции с отворен код | 8.5 |
| 4 | Google (Mandiant) | Най-добро разузнаване за противниците от първа линия | 8.5 |
| 5 | Cyware | Най-добро споделяне на разузнавателна информация и колективна защита | 8.2 |
| 6 | ThreatQuotient | Най-добра библиотека за разузнавателна информация, управлявана от данни | 8.1 |
| 7 | EclecticIQ | Най-добра STIX-native TIP платформа, ориентирана към аналитика | 8.0 |
| 8 | Palo Alto (Cortex) | Най-добър разузнавателен модул, вграден в пакет от решения | 7.9 |
| 9 | Flashpoint | Най-добро разузнаване за дълбокия и тъмния уеб | 7.8 |
| 10 | Intel 471 | Най-добро покритие на киберпрестъпния underground | 7.7 |
*Редакторски оценки, основани на проучване, а не лабораторни резултати.
1. Recorded Future — Най-добра разузнавателна графа и събиране
Накратко: Абонамент на модулен принцип | Intelligence Graph, над 100 класа източници | Аналитични инструменти с помощта на ИИ
Защо заслужава 1-во място: Recorded Future индустриализира разузнаването: автоматизирано събиране от отворени, технически и тъмни източници в граф, който свързва атакуващите, инфраструктурата, уязвимостите и целите, след което го пакетира в модули, върху които SOC екипът може да действа – приоритизиране на уязвимости, марка, геополитика, експозиция на идентичности.
ИИ слоят му обобщава и изготвя чернови, което намалява времето за четене на аналитиците. Широтата идва с ценообразуване от най-високо ниво.
Предимства: Широта на събирането; свързване чрез графа; продуктова реализация чрез модули; дълбочина на API.
Недостатъци: Висока цена; разрастването на модулите изисква дисциплина при определяне на обхвата.
Обобщение: Най-много разузнавателна информация за бюджета на заявките.
2. Anomali — Най-добър анализ на разузнавателни данни при големи обеми
Накратко: Платформени нива | ThreatStream TIP + ретроспективно търсене с Match | Аналитика с Copilot
Защо е на това място: Anomali съчетава зряла TIP платформа (обединяването на източници, оценяването и премахването на дубликати в ThreatStream) със своето отличително предимство: Match, който ретроспективно търси в телеметрията ви за години назад спрямо нова разузнавателна информация за секунди – и отговаря на въпроса „Вече ли сме били засегнати?“ в момента, в който се публикува IOC.
Тази основа за големи данни вече захранва по-широки амбиции в областта на анализа за сигурност.
Предимства: Ретроспективно съпоставяне в голям мащаб; зрялост при обединяването на източници; перспектива в аналитиката.
Недостатъци: Пълната стойност предполага централизиране на телеметрията.
Обобщение: Машината за въпроса „Вече ли сме компрометирани?“.
3. OpenCTI (Filigran) — Най-добра платформа за разузнавателни операции с отворен код
Накратко: Безплатна Community + Enterprise версия | Граф на знанието по STIX 2.1 | Работни процеси за разузнаване на заплахи + интеграции
Защо е на това място: OpenCTI превръща разузнаването на заплахи в структуриран оперативен работен процес, като свързва индикатори, автори на заплахи, зловреден софтуер, уязвимости, кампании и TTP в граф на знанието, базиран на STIX 2.1.
Платформата поддържа обогатяване, управление на казуси, автоматизация, споделяне на разузнавателна информация и интеграции със SIEM, SOAR, EDR и други средства за сигурност, което я прави подходяща за екипи, които искат да изградят и управляват пълноценна функция за разузнаване на заплахи.
Предимства: Ядро с отворен код; native поддръжка на STIX 2.1; силен граф на знанието; широка екосистема от конектори; управление на казуси и автоматизация.
Недостатъци: Самостоятелното хостване изисква оперативни усилия; някои разширени възможности и корпоративната поддръжка изискват платени издания.
Извод: Изградете и внедрете разузнаването за заплахи върху отворена, структурирана графова база от знания.
4. Google (Mandiant) — Най-добро разузнаване за противници от първа линия
Накратко: Абонаментни нива | Източници от първа линия на пробивите | Интегрирано в Google SecOps
Защо е на тази позиция: Предимството на Mandiant е произходът на информацията: разузнаване, написано от екипите, работили вътре в самите пробиви, профили на атакуващите, основани на реална работа по инциденти, и вече вградена интеграция в Google SecOps, където новата информация автоматично претърсва ретроспективно наличните данни.
Като неутрален TIP той е по-малко показателен; като източник на разузнаване с обхват на платформа е от най-високо ниво.
Предимства: Източници от първа линия; дълбочина на профилите на атакуващите; интеграция със SecOps.
Недостатъци: Платформените възможности са най-силни вътре в пакета на Google.
Извод: Разузнаването, на което се позовава останалото разузнаване.
5. Cyware — Най-добър за споделяне на разузнавателна информация и колективна защита
Накратко: Модулна платформа | CTIX TIP + център за споделяне CSAP | Основа за ISAC/ISAO
Защо е на тази позиция: Cyware държи водеща позиция в споделянето: инфраструктурата зад много ISAC и ISAO, двупосочен обмен на разузнавателна информация с управление и контрол, и стек от TIP и оркестрация, който предава вердиктите към контролите за сигурност.
За секторни колективи и предприятия, които работят с модел „център и периферия“ за разузнаване с дъщерни дружества, това е специално създаденото решение.
Предимства: Инфраструктура за споделяне; опит от ISAC; връзки с оркестрацията.
Недостатъци: Купувачите, които действат самостоятелно като отделно предприятие, използват половината от платформата.
Извод: Колективната защита като готов продукт.
6. ThreatQuotient — Най-добра библиотека за разузнаване, базирана на данни
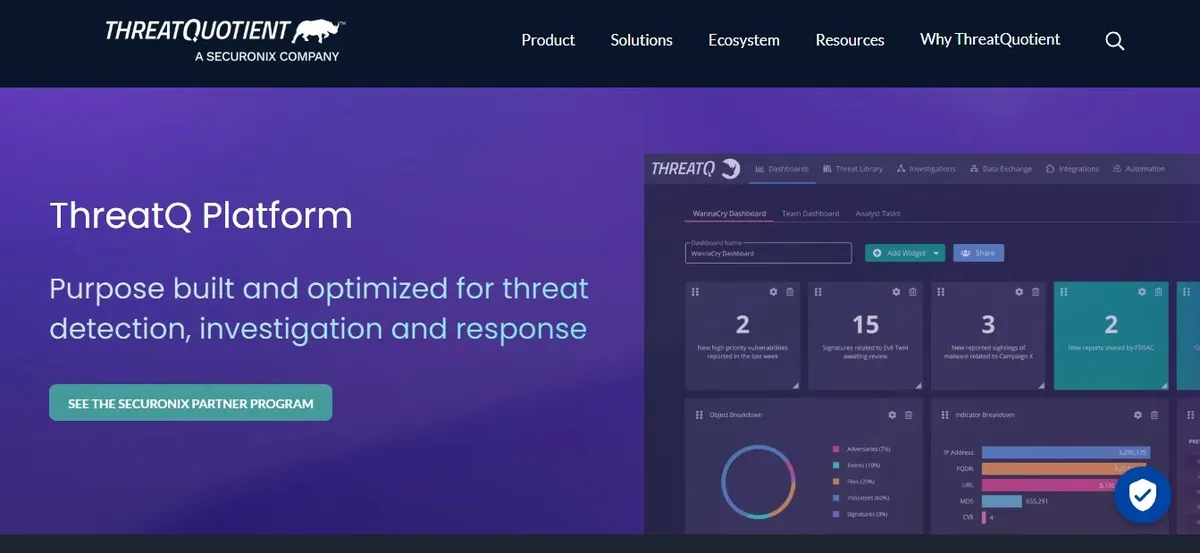
Накратко: Лицензиране на платформата | Библиотека ThreatQ + оценяване ACE | Бележка за собствеността, свързана със Securonix
Защо е на тази позиция: ThreatQ създаде модела на библиотеката за разузнаване: всичко се събира в едно дедупликирано, оценено хранилище; адаптивно оценяване, което се учи от решенията на анализаторите; и пазар на интеграции, който разпространява вердиктите в целия стек.
Обърнете внимание, че собствеността е променена (придобиване от Securonix) – потвърдете приемствеността на пътната карта на продукта при процедурата по доставка.
Предимства: Яснота на модела с библиотека; адаптивно оценяване; пазар на интеграции.
Недостатъци: Необходима е щателна проверка на пътната карта след придобиването.
Извод: Класическият модел на TIP, все още чист – проверете пътната карта.
7. EclecticIQ — Най-добър TIP с естествена поддръжка на STIX, ориентиран към анализатора
Накратко: Лицензиране на платформата | Графова работна среда с естествена поддръжка на STIX | Опит с правителствени организации и CERT
Защо е на тази позиция: EclecticIQ обслужва анализатора, който мисли в STIX: естествено моделиране на структурирана разузнавателна информация, графово навигиране между обектите и опитът с европейски правителствени организации и CERT, който си личи в неговата прецизност. Това е TIP на майстора занаятчия – най-силен там, където продукт е качеството на анализа, а не обемът на фийдовете.
Предимства: Вярност към STIX; работна среда за анализатори; подходящ за суверенни сектори.
Недостатъци: По-малко готов за незабавна употреба за екипи, които само консумират фийдове.
Извод: За екипи по разузнаване, които създават, а не само консумират.
8. Palo Alto (Cortex) — Най-добър разузнавателен механизъм, вграден в пакет
Накратко: Модул от пакет | Разузнаване на Unit 42 + TIM в Cortex | Наследник на AutoFocus
Защо е на тази позиция: Palo Alto вгражда управлението на разузнаването за заплахи в Cortex: потокът от изследвания на Unit 42, TIM, който прилага индикаторите в плейбуковете на XSOAR, и обхват на прилагане на защитни мерки върху защитните стени, с който никой неутрален TIP не може да се мери.
Това е разузнаване като слой на пакета – убедително в орбитата на Palo Alto, второстепенно извън нея.
Предимства: Обхват на прилагане на защитни мерки; потокът на Unit 42; интеграция с XSOAR.
Извод: Разузнаване, което завършва с правило в защитната стена.
9. Flashpoint — Най-добро разузнаване от дълбоката и тъмната мрежа
Кратък преглед: Колекции по абонамент | Покритие на ъндърграунд общности | Конвергенция между финансови измами и физическа сигурност
Защо се класира тук: Колекторите на Flashpoint функционират там, където се планират заплахите: затворени форуми, пазари, канали за съобщения.
Платформата комбинира този достъп с анализаторска поддръжка за измами, проследяване на изнудвания с рансъмуер и конвергенция с физическата сигурност. Като основна TIP тя е по-тясно специализирана; като инструмент за наблюдение на ъндърграунда в цялостния набор от решения, тя е еталонът.
Плюсове: Дълбочина на достъпа до ъндърграунда; конвергенция при измами; анализаторски услуги.
Минуси: По-скоро допълва, отколкото да заменя универсална TIP.
В крайна сметка: Телескопът за тъмната мрежа.
10. Intel 471 — Най-добро покритие на киберпрестъпния ъндърграунд
Кратък преглед: Абонаменти за разузнавателни данни | Разузнаване за атакуващи/зловреден софтуер/идентификационни данни | Методология за проследяване на злонамерени субекти
Защо се класира тук: Intel 471 проследява икономиката на киберпрестъпността като ресорен репортер: онлайн псевдоними на атакуващите, вериги за доставка на зловреден софтуер като услуга (MaaS), пазари за идентификационни данни и агентурни източници (HUMINT), които автоматизираните колектори пропускат.
Програми, защитаващи се срещу монетизирана престъпност – финанси, търговия на дребно, логистика – получават изключително голяма стойност.
Плюсове: Дълбочина на HUMINT разузнаването; картографиране на престъпната икономика; видимост над пазарите за идентификационни данни.
Минуси: Специализиран поглед, а не пълноспектърна TIP.
В крайна сметка: Проследете парите – това са хората, които ги наблюдават.
Пълна сравнителна таблица
| Платформа | Тип | Сила на събиране на данни | Операционализация | Споделяне/сътрудничество | Модел на ценообразуване |
|---|---|---|---|---|---|
| Recorded Future | Доставчик+платформа | Най-широк граф | Силна | Да | Модули |
| Anomali | Неутрална TIP | Обединяване на потоци | Ретроспективно съпоставяне | Да | Нива |
| OpenCTI (Filigran) | TIP с отворен код | STIX 2.1 граф + конектори | Работен процес + автоматизация | Да | Безплатна + корпоративна |
| Mandiant | Доставчик | От първа линия | Интегрирана със SecOps | Частично | Нива |
| Cyware | Споделяне+TIP | Обединяване | Оркестрация | Ниво ISAC | Модулен |
| ThreatQuotient | Неутрална TIP | Библиотека | Препращане към маркетплейс | Да | Платформа |
| EclecticIQ | Неутрална TIP | Вградена поддръжка на STIX | Да | Ниво CERT | Платформа |
| Palo Alto Cortex | Модул от пакет | Unit 42 | Прилагане на мерки | Частично | Пакет |
| Flashpoint | Доставчик | Ъндърграунд | API | Частично | Колекции |
| Intel 471 | Доставчик | HUMINT криминално | API | Частично | Абонаменти |
Таблица с възможности (Да/Не)
| Платформа | Неутрално обединяване на множество потоци? | Ретроспективно търсене в собствената телеметрия? | Препращане на оценки към контролите за сигурност? | Споделяне с ISAC/общността? | Собствено събиране от първични източници? |
|---|---|---|---|---|---|
| Recorded Future | Да | Частично | Да | Да | Да (основно) |
| Anomali | Да | Да (Match) | Да | Да | Частично |
| OpenCTI (Filigran) | Да | Частично | Да | Да | Не |
| Mandiant | Частично | Да (SecOps) | Да | Частично | Да (първа линия) |
| Cyware | Да | Частично | Да | Да (основно) | Не |
| ThreatQuotient | Да | Частично | Да | Да | Не |
| EclecticIQ | Да | Частично | Да | Да | Не |
| Palo Alto Cortex | Да | Да | Да (прилагане) | Частично | Да (Unit 42) |
| Flashpoint | Не | Не | Частично | Частично | Да (ъндърграунд) |
| Intel 471 | Не | Не | Частично | Частично | Да (HUMINT) |
Съвети при покупка: Оценявайте релевантността, а не обема
Броят на информационните потоци е суета; показателят, който има значение, е какъв процент от изпратените индикатори вашата инфраструктура реално би могла да срещне.
Структурирайте програмата на две нива – една неутрална платформа за обединяване (Anomali, ThreatConnect, ThreatQuotient, EclecticIQ, Cyware), обединяваща всичко, плюс един или двама доставчици на първични източници (Recorded Future, Mandiant, Flashpoint, Intel 471), съобразени с вашия модел на заплахи – и се въздържайте от закупуването на пет припокриващи се потока, преди да сте измерили припокриването.
По време на пилотния проект изисквайте тест за релевантност: накарайте всяка платформа да оцени едномесечните си разузнавателни данни спрямо вашия отрасъл, технологичен стек и география, след което пребройте колко елемента, оценени като критични, вашият SIEM би могъл да съпостави.
Свържете TIP така, че да препраща данни, а не само да ги съхранява – обогатяване за SIEM, оценки за SOAR, блокиращи списъци за защитни стени и DNS – и измервайте времето от публикуване до въвеждане в контролите за сигурност.
Потвърдете писмено пътната карта за собствеността на ThreatQuotient и помнете тихата възвръщаемост на инвестицията (ROI): дедупликацията сама по себе си често изплаща платформата, като намалява фалшиво положителните заявки за обогатяване на данни.
Често задавани въпроси (FAQs)
Кои са най-добрите платформи за разузнаване на заплахи през 2026 г.? Recorded Future води по събиране и дълбочина на графа; Anomali за ретроспективно съпоставяне, ThreatConnect за работни процеси при операции с разузнавателни данни, Mandiant за първични източници от първа линия, както и Cyware, ThreatQuotient, EclecticIQ, Cortex, Flashpoint и Intel 471 според конкретното направление.
TIP срещу поток за разузнаване на заплахи – каква е разликата? Потоците са съдържание; TIP е механизмът, който обединява, дедуплицира, оценява и препраща това съдържание към контролите за сигурност и работните процеси.
От колко източника на разузнавателни данни се нуждаем? Едно неутрално ниво за обединяване плюс един или двама първични доставчици, съобразени с вашия модел на заплахи – измереното припокриване трябва да остане под ~30%, преди да добавяте още.
Кой е най-добрият показател за успех на TIP? Времето от публикуване на разузнавателните данни до обновяване на контролите за сигурност, както и процентът на изпратените индикатори, които са релевантни за вашата инфраструктура.
Нуждаят ли се малките екипи от TIP? Без специално назначен анализатор на разузнавателни данни внедряването на TIP обикновено е преждевременно – разузнавателните данни, вградени в съответния пакет (Cortex, Sentinel, SecOps), покриват основните нужди, докато тази функция не бъде обособена.
Присъда
Десет платформи, два слоя, една дисциплина: разузнаването има значение само тогава, когато достигне до мярка за контрол, преди атакуващият да достигне до вас.
Recorded Future за обхват, Anomali за ретроспективна точност, ThreatConnect за работен процес, Mandiant за авторитет от първа линия, Cyware за споделяне, ThreatQuotient и EclecticIQ за библиотеката и анализатора, Cortex за налагане на мерки, Flashpoint и Intel 471 за ъндърграунда — обединете веднъж, оценявайте спрямо собствените си критерии, разпространявайте навсякъде и измервайте минутите.
Автор: [AUTHOR NAME], [credential]. Прегледано от: [REVIEWER NAME]. Последна актуализация: октомври 2026 г. Редакционна бележка на Cybersecurity News: независими класации, базирани на проучвания; без платено позициониране; оценките са редакционни и са изключени от структурираните данни.