SOAR порасна на два пъти: първо от скриптове към плейбуци, а във сегашната вълна от плейбуци към AI агенти, които изготвят, вземат решения и действат под човешки предпазни механизми.
През 2026 г. пазарът се дели на комплексни системи, вградени в SIEM/XDR платформи, и независими платформи за автоматизация (Tines, Torq, Swimlane), които предлагат бързина на изграждане върху всякакъв технологичен стек. Palo Alto Cortex XSOAR заема 1-во място по дълбочина и по тежест на наличното съдържание; Splunk SOAR и Tines допълват челната тройка.
Основни изводи
• 1-во място в общото класиране: Cortex XSOAR, най-дълбоката екосистема от плейбуци и пазар за съдържание в категорията.
• Челна тройка: XSOAR (дълбочина), Splunk SOAR (автоматизация, слята със SIEM), Tines (най-бърза скорост на изграждане без код).
• Разделение на пазара: SOAR, вграден в комплексни системи (Sentinel, Splunk, FortiSOAR), срещу независими платформи (Tines, Torq, Swimlane, D3); изборът зависи от притегателната сила на стека срещу неутралността.
• Тема на 2026 г.: платформи за агентна AI автоматизация, които се надпреварват да позволят на LLM агенти да изпълняват първоначален триаж от ниво 1 с одитируеми предпазни механизми.
Как оценявахме (методология)
Оценка, базирана на проучване; без лабораторно тестване, без платено позициониране; редакционните оценки са изключени от структурираните данни. Критерии: дълбочина на плейбуците/автоматизацията, широчина на интеграциите, скорост на изграждане (времето от идея до работещ работен процес), зрялост на AI агентите, управление на случаи и достъпност на цената.
Тегла: дълбочина на автоматизацията 25%, скорост на изграждане 20%, интеграции 20%, зрялост на AI 20%, управление на случаи 15%.
Класиране на SOAR платформите за 2026 г.
| № | Платформа | Отличие | Оценка* |
|---|---|---|---|
| 1 | Palo Alto Cortex XSOAR | Най-добра дълбочина на плейбуците и екосистема | 9.0 |
| 2 | Splunk SOAR | Най-добра автоматизация, слята със SIEM | 8.7 |
| 3 | Tines | Най-добра скорост на изграждане без код | 8.6 |
| 4 | Torq | Най-добра платформа за автоматизация с агентен AI | 8.5 |
| 5 | Microsoft Sentinel (Logic Apps) | Най-добра автоматизация, включена в средата | 8.3 |
| 6 | Google SecOps SOAR (Siemplify) | Най-добър SOAR, ориентиран към случаи, в комплексна система | 8.2 |
| 7 | Swimlane | Най-добрата low-code платформа в корпоративен мащаб | 8.0 |
| 8 | Fortinet FortiSOAR | Най-добър SOAR, интегриран във Fabric | 7.8 |
| 9 | Rapid7 (InsightConnect) | Най-добра пакетна автоматизация за средния пазар | 7.6 |
| 10 | D3 Security | Най-добра автоматизация на случаи на ниво MSSP | 7.5 |
*Редакционни оценки, базирани на проучване, а не на лабораторни резултати.
1. Palo Alto Cortex XSOAR — най-добра дълбочина на плейбуците и екосистема
Накратко: Лицензиране на платформата | Най-големият пазар за съдържание | Път към сливане с XSIAM
Защо заема 1-во място: XSOAR остава еталонът в категорията: стотици пакети със съдържание, пазар, който конкурентите не са успели да настигнат, управление на случаи чрез war room и дълбочина на плейбуците, която се справя с неудобните гранични случаи, пред които простите работни процеси се предават.
Притегателната му сила вече води към XSIAM, където SOAR става слой от обединена SOC платформа; купувачите трябва да попитат кой SKU носи пътната карта на развитие.
Плюсове: Екосистема от съдържание; дълбочина на плейбуците; зрялост на управлението на случаи; обединяване на информация за заплахите.
Минуси: Тежест и цена на платформата за малки екипи; въпроси около пакетирането в ерата на XSIAM.
Заключение: Най-много автоматизация на плейбук, ако можете да захраните платформата.
2. Splunk SOAR — най-добра автоматизация, слята със SIEM
Накратко: Лицензиране на потребител/събитие | Нативна интеграция със Splunk ES | Връзки с портфолиото на Cisco
Защо е на това място: За среди със Splunk доводът е кратък: засичанията в ES задействат нативно SOAR плейбуци, контекстът тече без свързващ код между конекторите, а слоят за автоматизация наследява зрялостта на съдържанието на Splunk.
Под шапката на Cisco пътната карта добавя обхват на действия в мрежата. Извън средите със Splunk независимите платформи печелят с неутралност и скорост на изграждане.
Плюсове: Сливане със SIEM; зряла библиотека от плейбуци; обхват на действията на Cisco.
Минуси: Най-силен само в рамките на притегателната сила на Splunk.
Заключение: Изборът по подразбиране, когато Splunk е гръбнакът на SOC.
3. Tines — най-добра скорост на изграждане без код
Накратко: Нива, базирани на истории (stories), щедро безплатно ниво | Платно без код | Стъпки за AI работни процеси
Защо е на това място: Tines превърна автоматизацията в продукт, който всеки в екипа може да достави: седем градивни блока, платно вместо код и работни процеси, пуснати за един следобед, които платформите с плейбуци биха планирали за седмици.
Безплатното му ниво създаде общност от практици, а AI стъпките се вписват в историите под изричен контрол. Управлението на случаи е умишлено оскъдно; комбинирайте го с вашия гръбнак за тикет система.
Плюсове: Най-бърз път от идея до работещ работен процес; обичан от практиците; прозрачни нива.
Минуси: Оскъдно управление на случаи; дълбоко персонализираната логика в крайна сметка изисква код.
Заключение: Изборът за скорост: автоматизацията като ежедневен навик, а не като проект.
4. Torq — най-добра платформа за автоматизация с агентен AI
Накратко: Нива според работните процеси/използването | Хиперавтоматизация + AI агенти | Оркестрация с множество агенти
Защо е на това място: Torq заложи най-силно на агентната вълна: AI рънбуци в стил socoteria, при които LLM агенти извършват триаж, обогатяват и приключват случаите от първо ниво (tier-1) при спазване на политики и ограничителни рамки, с вградено ескалиране към човек.
No-code платформата отдолу се равнява по скорост на лидерите; AI слоят е залогът, който го отличава. Проверете твърденията за автономност на агентите спрямо вашата собствена смес от сигнали.
Плюсове: Дълбочина на агентния AI; скорост на изграждане; модерна платформа за интеграции.
Минуси: Твърденията за автономност на агентите изискват проверка във вашата среда.
Крайна оценка: Изборът с водещ AI за екипи, готови да делегират първо ниво (tier-1).
5. Microsoft Sentinel — Най-добра вградена автоматизация за цялата среда
Накратко: Потребление (Logic Apps) | Нативни за Sentinel плейбуци | Път към автоматизация с Copilot
Защо е на това място: За организациите, ползващи Sentinel, SOAR идва вграден: плейбуците на Logic Apps се задействат от аналитични правила, каталогът от конектори обхваща цялата Azure среда, а Copilot вплита AI помощ в реагирането.
Ценообразуването е на ниво потребление, а таванът е реален — сложните SOC работни процеси изискват специализираните платформи, но пределната цена за начало е почти нулева.
Плюсове: Икономика на вграденото решение; нативни за средата тригери; широк набор от конектори.
Минуси: Дълбочината на работните процеси и управлението на случаи изостават от специализираните SOAR решения.
Крайна оценка: Започнете оттук, ако вече ползвате Sentinel; преминете към друго решение, ако работните ви процеси го надраснат.
6. Google SecOps SOAR — Най-добър SOAR от пакетен тип, ориентиран към случаите
Накратко: Пакетно licensing | Произход от Siemplify | Реагиране с помощта на Gemini
Защо е на това място: Придобиването на Siemplify даде на Google наистина ориентиран към случаите SOAR: групиране на сигнали в случаи, центрирани около заплахата, удобна работна среда за анализатора и вече нативно сливане със SecOps SIEM и разузнаването на Mandiant.
В рамките на пакета Google SecOps това е цялостна и ясна история; като самостоятелен SOAR независимите доставчици напредват по-бързо.
Плюсове: Модел на групиране на случаи; сливане с пакета; помощ от Gemini.
Минуси: Обвързан е с гравитацията на пакета; пътната карта за самостоятелна употреба е второстепенна.
Крайна оценка: Правилният SOAR, ако Google SecOps е вашият избор за SIEM.
7. Swimlane — Най-добрият low-code в мащаб на голямо предприятие
Накратко: Лицензиране на платформата | Машина Turbine | Обхват на автоматизацията отвъд SOC
Защо е на това място: Turbine на Swimlane предлага low-code автоматизация при обеми от случаи на ниво голямо предприятие — високопроизводителна обработка на събития, гъвкави модели на данни и случаи на употреба, които излизат отвъд SOC към измами, съответствие и OT работни процеси.
Печели при сложни автоматизационни програми с голям мащаб; по-малките екипи намират платформата за повече от необходимото.
Плюсове: Мащаб на пропускателната способност; гъвкавост на модела на данни; обхват отвъд SOC.
Минуси: Тежестта на платформата за малки екипи.
Крайна оценка: За програми за автоматизация на ниво предприятие, а не за бързи победи.
8. Fortinet FortiSOAR — Най-добрият SOAR, интегриран във Fabric
Накратко: Лицензиране като appliance/VM/SaaS ] | Нативен за Security Fabric | Плейбуци, съобразени с OT
Защо е на това място: FortiSOAR допълва историята на Fortinet: плейбуци, които нативно предприемат действия върху FortiGate, FortiEDR и по-широкия Fabric, с широк набор от конектори извън семейството и съдържание, съобразено с OT, за индустриалните среди, които Fortinet обслужва.
Извън гравитацията на Fortinet конкурира по цена; вътре в нея е пътят на най-малкото съпротивление.
Плюсове: Нативни за Fabric действия; OT съдържание; изгодна цена.
Минуси: Най-силният аргумент е специфичен за среди на Fortinet.
Крайна оценка: Слоят за автоматизация на средата с Fabric.
9. Rapid7 InsightConnect — Най-добрата вградена автоматизация за средния пазар
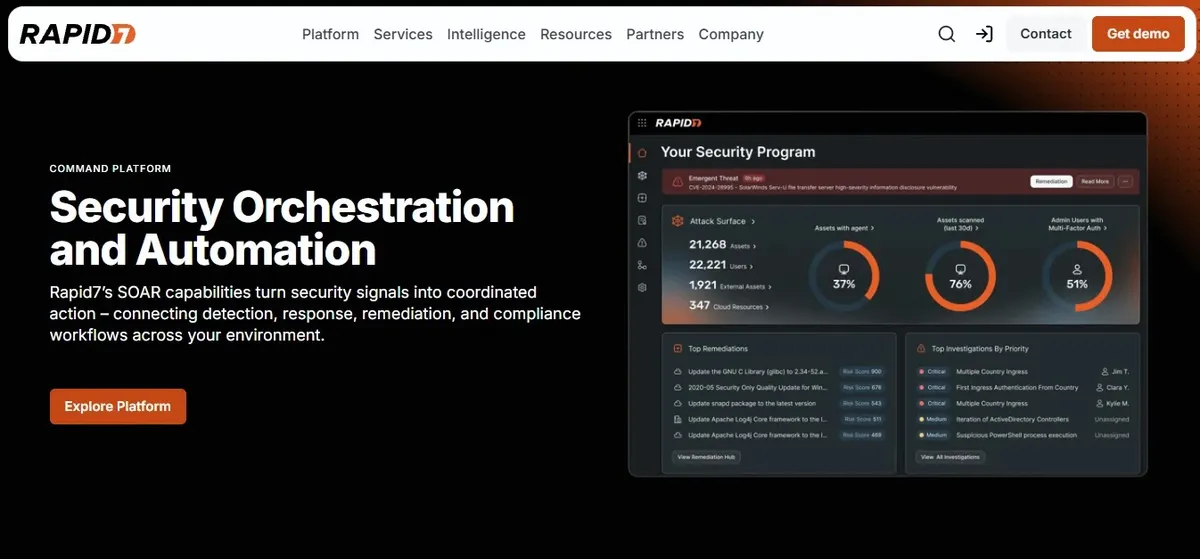
Накратко: Нива според потребител/работен процес | Нативен за платформата Insight | Библиотека с готови работни процеси
Защо е на това място: InsightConnect пренася логиката на пакетите на Rapid7 към автоматизацията: готови работни процеси за обичайните 80%, вградени тригери от InsightIDR и InsightVM и цени, които един бюджет на средния пазар може да понесе.
Важи таванът на дълбочината – тежката персонализирана оркестрация е за по-високо ниво, но времето до първата автоматизация е кратко.
Предимства: икономика на пакета; бързи начала; вградени тригери на платформата.
Обобщение: автоматизация за екипи, които вече купуват от Rapid7.
10. D3 Security — Най-добра автоматизация на случаи на ниво MSSP
Накратко: многостепенно лицензиране на платформата | Smart SOAR, мулти-тенант | плейбуци, съпоставени с MITRE
Защо е на това място: D3 е изградена за модела на доставчиците на услуги: управление на случаи в мулти-тенант среда, плейбуци без код, съпоставени с ATT&CK, и автоматизация на конвейера от събития, която нормализира шумните среди на клиентите.
MSSP доставчиците и големите вътрешни SOC центрове, които обслужват много среди, получават предимство; купувачите с един тенант имат по-ефектни варианти по-горе в класацията.
Предимства: мулти-тенант архитектура; съдържание, съпоставено с ATT&CK; нормализиране на конвейера.
Недостатъци: тежестта на марката изостава от лидерите.
Обобщение: работният кон на MSSP доставчиците.
Пълна сравнителна таблица
| Платформа | Модел на изграждане | AI агенти | Управление на случаи | Най-добро съответствие със стека | Ценови модел |
|---|---|---|---|---|---|
| Cortex XSOAR | Плейбук/код | Да | Ниво „war room“ | Palo Alto / неутрална | Платформа |
| Splunk SOAR | Плейбук | Да | Да | Splunk | На потребител/събитие |
| Tines | Платно без код | Стъпки | Олекотено | Неутрална | Степени по „story“ |
| Torq | Без код | Агентен (основен) | Да | Неутрална | Степени по използване |
| Sentinel | Logic Apps | Copilot | Основно | Microsoft | По потребление |
| Google SecOps | Плейбук | Gemini | Ориентирано към случаи | Пакет | |
| Swimlane | Ниско ниво на код | Да | Корпоративен мащаб | Неутрална | Платформа |
| FortiSOAR | Плейбук | Да | Да | Fortinet | Гъвкав |
| InsightConnect | Готови | Частично | Основно | Rapid7 | Степени |
| D3 Security | Без код | Да | Мулти-тенант | MSSP | Степени |
Таблица с възможности „Да/Не“
| Платформа | Конструктор без/с малко код? | Агентен AI триаж? | Мулти-тенант (MSSP) режим? | Вградени SIEM тригери? | Безплатно ниво или community версия? |
|---|---|---|---|---|---|
| Cortex XSOAR | Частично | Да | Да | Да | Community |
| Splunk SOAR | Частично | Да | Частично | Да (ES) | Не |
| Tines | Да (основно) | Частично | Да | Да | Да |
| Torq | Да | Да (основно) | Да | Да | Да |
| Sentinel | Да | Да | Не | Да (вградени) | Минимум по потребление |
| Google SecOps | Да | Да | Да | Да (вградени) | Не |
| Swimlane | Да | Да | Да | Да | Не |
| FortiSOAR | Да | Да | Да | Да (Fabric) | Не |
| InsightConnect | Да | Частично | Не | Да (Insight) | Не |
| D3 Security | Да | Да | Да (основно) | Да | Не |
Съвет при покупка: първо автоматизирайте скучните 80%
SOAR програмите умират от свръхамбиция: шестмесечният мега-плейбук, който никога не излиза в експлоатация. Започнете с петте сигнала, които изяждат най-много аналитични минути седмично – триаж на фишинг, обогатяване на IP адреси, деактивиране на акаунти, изолиране чрез EDR, поддръжка на тикети – и изисквайте всеки финалист да демонстрира тези пет на живо, изградени пред вас, по време на пилотния проект.
Тази една заявка разделя платформите със скорост от услугите по проекти. Решете въпроса „пакет срещу независима платформа“ чрез честна оценка на стека: две или повече години ангажимент към един SIEM предпочитат неговия вграден SOAR; смесен или променящ се стек предпочита неутралността от клас Tines/Torq.
При агентния AI изисквайте журнали за одит и бариери за одобрение по класове действия, преди да се даде каквато и да е автономност, и измервайте единствения показател, който има значение: върнати аналитични часове седмично, публикувани ежемесечно.
Често задавани въпроси
Кои са най-добрите SOAR инструменти през 2026? Cortex XSOAR води по дълбочина, Splunk SOAR – по сливане със SIEM, Tines – по скорост на изграждане, Torq – по агентен AI, а Sentinel, Google SecOps SOAR, Swimlane, FortiSOAR, InsightConnect и D3 се подреждат според стека и мащаба.
SOAR като част от пакет или независим? Среди с ангажимент към един SIEM клонят към пакетите (вградени тригери, пакетна цена); смесените стекове клонят към независими платформи заради неутралността и скоростта.
Готови ли са AI агентите за триаж от ниво 1? Готови са за делегиране с ограничители – обогатяване, групиране, чернови на заключения с човешко одобрение за изолиране; пълната автономност трябва да се заслужава за всеки плейбук поотделно с журнали за одит.
Какво трябва да докаже един SOAR пилот? Вашите пет най-шумни работни процеса, изградени на живо по време на пилота, с измерено време за изграждане и спестени аналитични часове.
Заменя ли SOAR аналитиците? Не – превръща часовете им от копиране и поставяне в преценка; историята с числеността е за възвърнат капацитет, а не за съкратени места.
Заключение
Десет платформи, две пътеки за покупка, един показател: върнати аналитични часове. XSOAR за максимална дълбочина, Splunk, Sentinel и Google заради гравитацията на пакетите, Tines и Torq за границата на скоростта и AI, Swimlane за корпоративен мащаб, FortiSOAR за среди с Fabric, InsightConnect за средния пазар, D3 за MSSP доставчици – внедрете първо скучните 80%, ограничете AI с журнали за одит и публикувайте върнатите часове.
Автор: [AUTHOR NAME], [credential]. Рецензент: [REVIEWER NAME]. Последно обновяване: октомври 2026 г. Редакция на Cybersecurity News: независими класации, базирани на проучване; без платено позициониране; оценките са редакционни и са изключени от структурираните данни.
• Топ 10 на най-добрите инструменти за инженеринг на откриването (Detection Engineering)
• Топ 10 на най-добрите доставчици на SOC като услуга (SOC-as-a-Service)
• Топ 10 на най-добрите управлявани SIEM услуги
• Топ 10 на най-добрите инструменти за управление на логове за сигурност