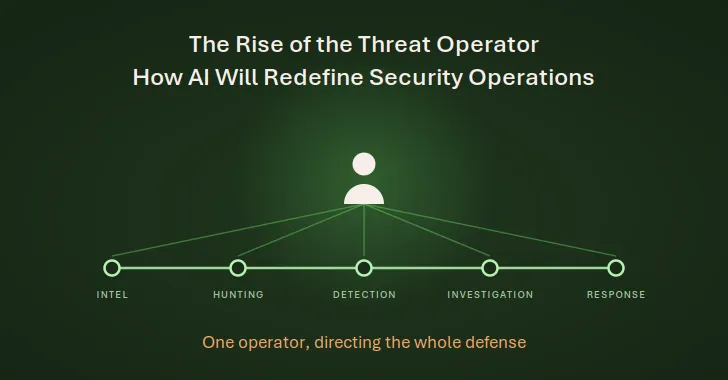
ИИ започва да поема голяма част от работата, която традиционно определяше ролята на анализатора по сигурността. Разследването на предупреждения, събирането на доказателства, съпоставянето на активност между различни инструменти и изпълнението на действия по реагиране се превръщат в задачи, които системите с ИИ могат да изпълняват самостоятелно. С узряването на тези възможности центровете за операции по сигурност (SOC) ще претърпят сериозни промени в начина, по който се организира работата, как се вземат решения и какво се очаква от хората, отговорни за защитата на организациите.
За специалистите по сигурност това е възможност да поемат много по-широка роля. Тъй като ИИ поема все по-голяма част от оперативната тежест, анализаторите могат да надхвърлят рамките на отделните предупреждения и разследвания, за да ръководят защитата през целия жизнен цикъл на сигурността. Наричаме тази нова роля Оператор на заплахи (Threat Operator): специалист по сигурност, работещ нативно с ИИ, който превръща бизнес риска в приоритети за защита, направлява операциите, управлявани от ИИ, и прилага преценка спрямо решенията и действията, предприемани от тези системи.
Въздействието се простира отвъд ежедневната работа в SOC. То ще промени уменията, от които организациите се нуждаят, начина, по който специалистите по сигурност изграждат експертен опит, и кариерните пътища, достъпни за хората, навлизащи в тази сфера.
От отделни задачи към цялостна защита
Традиционният SOC се разви около специализирани функции, всяка от които поддържана от собствени инструменти и работни процеси. Екипите за анализ на заплахите изучават противниците, инженерите по засичане създават правила, специалистите по издирване на заплахи (threat hunters) търсят активност, която съществуващите мерки за контрол може да са пропуснали, анализаторите разследват предупреждения, а специалистите по реагиране на инциденти изолират потвърдените заплахи. Тези функции са тясно свързани, но въпреки това работата често преминава между отделните екипи чрез отделни системи, тикети и ръчни прехвърляния. ИИ започва да свързва тези дейности в едно цяло. Например данните за нова заплаха могат да доведат до хипотеза за издирване, която да разкрие пропуск в засичането и да създаде ново правило за засичане. Това засичане може да идентифицира подозрителна активност, изискваща разследване, последвано от изолиране и по-нататъшни подобрения на защитата на организацията. Агентите с ИИ могат да координират и изпълняват тези работни процеси, пренасяйки контекста и констатациите от един етап към следващия.
Това променя мястото, където специалистите по сигурност носят най-голяма стойност. Операторът на заплахи работи през целия жизнен цикъл на защитата, определяйки приоритети въз основа на изложеността на организацията, бизнес операциите и пейзажа на заплахите. Той определя кои рискове заслужават внимание, какво трябва да постигне защитата, каква степен на автономност трябва да има ИИ и кога дадено решение изисква човешка намеса. Той също така е отговорен за преценката дали операцията действително подобрява сигурността.
Да разгледаме финансова институция, изправена пред новоидентифицирана заплаха, насочена към инфраструктурата за управление на самоличността. Агентите с ИИ биха могли да оценят изложеността на институцията, да издирват съответната активност, да идентифицират пропуски в съществуващите засичания и да препоръчат защитни действия. Операторът на заплахи би предоставил институционалния контекст, необходим за насочване на тази работа, включително кои системи поддържат критични бизнес процеси, какво представлява неприемлив риск и кои действия изискват оторизация.
Резултатът е постепенен преход от „човек в цикъла“ (human-in-the-loop) към „човек над цикъла“ (human-on-the-loop), при който специалистите по сигурност наблюдават и ръководят операциите, задвижвани от ИИ. Нивото на автономност ще зависи от зрелостта на технологията, последствията от конкретните действия и толерантността на организацията към риск, но човекът остава отговорен през цялото време.
Преосмисляне на начина, по който специалистите по сигурност трупат опит
Младите анализатори по сигурността (junior security analysts) ще усетят едни от най-големите въздействия. В продължение на десетилетия SOC служеше като входна точка в киберсигурността, където анализаторите развиваха уменията си чрез триаж на предупреждения, събиране на доказателства, разследвания, документиране и ескалация. Въпреки че голяма част от тази работа е повторяема, тя служеше и като чиракуване. С течение на времето анализаторите научават как се държат системите, как действат атакуващите и как опитните практици разграничават истинските заплахи от безобидната активност. Тъй като ИИ поема все повече от тези отговорности, организациите ще трябва да преосмислят начина, по който се придобива този опит. Традиционното израстване от обработка на прости предупреждения към управление на сложни разследвания може да загуби своята актуалност, тъй като ИИ поема по-сложни задачи. Без целенасочен подход към обучението екипите по сигурност може да се затруднят да развият опитните специалисти, от които ще се нуждаят в бъдеще.
ИИ може също така да отвори различен път за професионално развитие. Младите оператори на заплахи могат да получат наблюдаван достъп до много по-широк спектър от дейности по сигурността, като проучват как разузнаването за заплахите насочва издирването, как се разработват механизмите за засичане, как разследванията достигат до заключения и как решенията за реагиране засягат бизнеса. Те могат да преглеждат доказателствата зад констатациите, генерирани от ИИ, да оспорват предположения, да откриват липсващ контекст и да се учат от решенията, взети от по-опитните колеги. Това работи само ако организациите инвестират в техническите основи и структурираното менторство. Анализаторите все още трябва да разбират мрежите, операционните системи, техниките на атакуващите и технологиите за сигурност, лежащи в основата на работните процеси, управлявани от ИИ. Опитните практици ще трябва да учат по-младите си колеги как да оценяват заключения, да разпознават несигурността и да прилагат преценка, когато наличните доказателства са непълни.
Необходимите умения
За настоящото поколение анализатори по сигурността техническата компетентност често се измерваше чрез познаването на инструментите за сигурност и способността да се извлича полезна информация от тях. Езиците за заявки, логиката за засичане, телеметрията на крайните точки и техниките за разследване бяха в основата на професията. Тези умения все още имат значение. ИИ добавя нови изисквания към тях: оркестрация, управление и интерпретиране на автоматизирани решения.
Операторите на заплахи ще трябва да превръщат рисковете за сигурността на бизнеса в ясни цели за защита, които системите с ИИ могат да изпълнят. Те трябва да разбират архитектурата на организацията, критичните активи, оперативните зависимости и релевантните противници, както и да знаят как да предадат този контекст на агентите с ИИ. Тяхната работа ще включва оценяване на хипотези, валидиране на доказателства, задаване на критерии за ескалация и определяне дали автоматизираното действие е постигнало желания резултат.
Например система с ИИ, която разследва компрометиран сървър, може да препоръча незабавна изолация. Това решение би могло да бъде технически обосновано. Но сървърът може да поддържа критичен бизнес процес, при който прекъсването носи значителни последствия. Операторът на заплахи трябва да разбира тези зависимости и да определи как да продължи реагирането, балансирайки изискванията за ограничаване с оперативния риск. Тази необходимост от дефиниран надзор и отчетност е отразена и в рамката за управление на риска от ИИ на NIST (NIST AI Risk Management Framework).
Ролята ще съчетава четири области на експертен опит:
- Бизнес риск за сигурността: Разбиране на организационните приоритети, критичните активи и последиците от решенията за сигурност.
- Разбиране на заплахите и противниците: Анализиране на разузнавателни данни и прогнозиране как атакуващите могат да се насочат към средата.
- Защитни операции: Разбиране на засичането, проактивното търсене на заплахи (hunting), разследването и реагирането през целия жизнен цикъл на сигурността.
- Оркестрация на ИИ и преценка: Направляване на работните процеси с ИИ, оценка на техните заключения и управление на автоматизираните действия.
Изграждане на кариерен път около резултатите от защитата
Ролята на Threat Operator (Оператор на заплахи) трябва да се превърне в кариерен път с нарастващи нива на отговорност. Специалистите в началото на кариерата си могат да се съсредоточат върху валидирането на доказателства, прегледа на заключенията на ИИ, добавянето на контекст за конкретната среда и разбирането как решенията се свързват в рамките на жизнения цикъл на защитата. С натрупването на опит те могат да започнат да трансформират бизнес рисковете в цели на защитата, да направляват работните процеси на агентите, да идентифицират пропуски в покритието и да определят кога операциите трябва да бъдат ескалирани или да се предприемат действия.
Старшите оператори на заплахи ще поемат отговорност за определянето на границите на автономност, управлението на ключови действия с важни последици, оценката на надеждността на решенията, базирани на ИИ, и измерването на това дали операциите по сигурност намаляват организационния риск. Професионалистите могат да навлязат в този кариерен път от сфери като разследвания, анализ на киберзаплахи (threat intelligence), разработка на механизми за засичане (detection engineering), реагиране при инциденти, архитектура на сигурността или управление на риска, внасяйки различни области на експертиза в роля, която обхваща цялата защитна операция.
Лидерите в областта на сигурността трябва да започнат да изграждат рамките за обучение, управление и кариерно израстване, необходими за подпомагането на тези отговорности. Това включва установяване кои решения изискват човешко одобрение, как операторите валидират генерираните от ИИ доказателства, как автономността се разширява, когато системите демонстрират надеждност, и как се оценява индивидуалното представяне. Показатели като качеството на защитните решения, премахването на пропуски при засичането и подобренията в покритието срещу заплахи ще имат по-голямо значение наред с традиционните оперативни метрики.
Това ще се случва с различна скорост в различните организации. Специалистите по сигурност ще имат по-голяма дума за това как техните организации се защитават. Старият SOC обучаваше хората да работят с инструменти. Изграденият върху ИИ SOC трябва да ги обучи да управляват защитата.
Платформата CognitiveSOC на Conifers.ai използва агентен ИИ за свързване на анализа на киберзаплахи, проактивното им търсене, разработката на засичане, разследването и реагирането, като всяко действие на агент е придружено от верига от разсъждения и следа от доказателства, които аналитиците могат да прегледат. Научете повече за това как Conifers помага на екипите по сигурност да направляват и управляват защитата, базирана на ИИ, през пълния жизнен цикъл на SOC.