Съдържание
Пълен курс по етично хакерство от нула до експерт
Хаквайте като „black hat“ хакери. Тестове за проникване, Kali Linux, хакване на WiFi и уеб, както и хакерският начин на мислене зад всичко това.
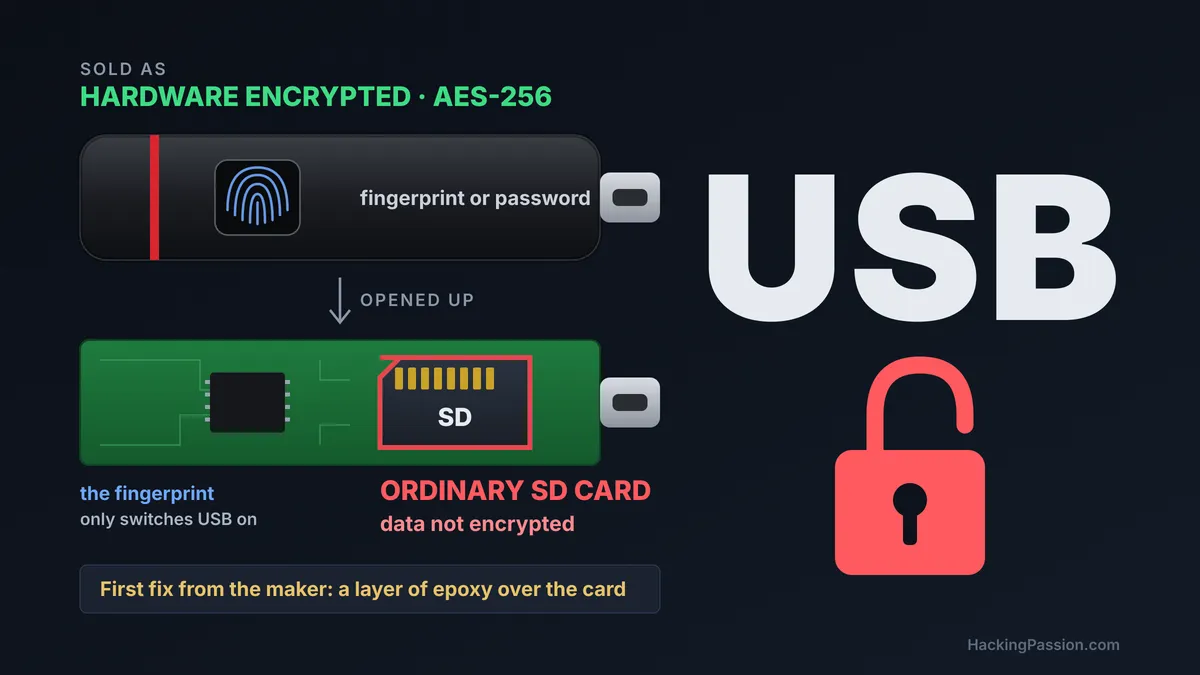
USB криптиране от пет производителя бе отворено без парола. Lenovo, Netac, KakaSoft, Nexcopy, SecZure. USB флаш памет на Lenovo с четец на пръстови отпечатъци се продаваше като хардуерно криптирана с AES-256. Вътре се намираше обикновена SD карта. Нищо на нея не бе криптирано. Пръстовият отпечатък единствено включваше USB връзката.
Флаш паметта е ThinkPlus FU100 – малка черна флашка със сензор за пръстови отпечатъци отгоре, която се отключва с пръст или с парола. Тя се рекламира като хардуерно криптирана с AES-256, а търговското описание обещава защита с пръстов отпечатък, защита с парола и предотвратяване на изтичане на данни. Всеки, закупил устройството, за да съхранява лични файлове, имаше основателна причина да вярва, че пръстовият отпечатък защитава тези файлове.
Сюшън Ли (Xusheng Li) разработва инструмент за обратно инженерство и дебъгер към него. През 2025 г. той разглобява FU100. Под пластмасата открива малка печатна платка с поставена SD карта. Данните на тази карта не бяха криптирани по никакъв начин. Четецът на пръстови отпечатъци определяше само едно: дали флаш паметта да се свърже с компютъра, или да остане неактивна. Файловете на картата не зависеха от това. По-късно Lenovo описа дефекта в свое собствено бюлетин съобщение като слабост, която позволява на лице с физически достъп да прочете данните, съхранявани на устройството.
Той докладва проблема на Lenovo на 2 август 2025 г. На 27 август бе готово временно решение. То представляваше слой епоксидна смола върху SD картата. Същинска корекция на проблема бе планирана за декември.
FU100 бе първият казус в презентация, която той изнесе през март 2026 г. на RE//verse – конференция за специалисти по обратно инженерство. Един от първите му слайдове гласеше: не се доверявайте на криптирани USB флаш памети, проверявайте сами твърденията на доставчика.
Второто устройство на Lenovo бе ThinkPlus TSD303 – външен SSD диск, който също се отключва с пръстов отпечатък или парола. Вътре се намира стандартен M.2 SSD и тук данните наистина са криптирани. Слабото място обаче бе паролата. Когато програмата на Lenovo на компютъра изискваше паролата от устройството, устройството изпращаше правилната парола обратно през USB кабела в открит текст (plain text). След това програмата я сравняваше с въведеното от потребителя. На неговия слайд прихванатият USB пакет показва тестовата му парола в последните байтове, четима като обикновен текст. Всеки, който можеше да наблюдава този трафик или паметта на тази програма, можеше да прочете паролата и да отвори диска с нея.
Три месеца след неговия доклад Lenovo му изпрати коригирана версия за тест. В тази версия устройството изпращаше криптиран масив от данни (blob) на мястото, където преди беше паролата в открит текст, и първоначално той го взе за хеш на паролата. Той проследи процеса с дебъгера. Криптираният масив идваше от SM4 – блоков шифър, подобен на AES, а ключът за него беше извлечен от стойност, наподобяваща времеви печат (timestamp). В неговия тест този ключ беше 2021012700000000. Той въведе криптирания масив и този ключ в инструмент за декриптиране и тестовата му парола излезе наяве. Поправката беше непълна, тъй като програмата можеше да извлече ключа, а следователно това можеше да направи и всеки, който анализира програмата с обратно инженерство.
Неговият слайд изброява десет устройства, изградени върху същия софтуерен пакет, като имената на производителите са заличени. TSD303 е едно от тях, като в слайда се отбелязва, че и други производители, използващи този пакет, са засегнати по същия начин. Шест от тези устройства изпращаха паролата в открит текст. Две съхраняваха данните некриптирани на micro SD карта. Две изпращаха паролата с AES криптиране, което все пак я разкриваше.
Официалното описание на презентацията споменава още една марка сред изследваните от него устройства: Lexar с тяхната флаш памет с пръстов отпечатък F35 Pro. Неговите слайдове скриват имената на доставчиците, така че не показват кой точно дефект принадлежи на нея. По-старият модел Lexar F35 вече получи CVE през 2022 г. – CVE-2021-46390. Флаш паметта сама проверяваше паролата, но изпращаше резултата обратно към програмата на компютъра, а трима южнокорейски изследователи промениха този резултат, така че дори грешна парола беше приемана.
Презентацията обхвана и компанията за решения за съхранение на данни Netac. Тя предлага програма, наречена NetacLockFile, за своите устройства – софтуерен инструмент, който обещава да криптира файлове с паролата на потребителя. Той поставя заключените файлове в контейнерни файлове на флаш паметта, като при неговия тест самата програма се намираше на флашката точно до тях.
Той заключи PDF файл с нея и отвори резултата в шестнадесетичен (hex) редактор. Част от файла все още се четеше. Той разгада шаблона: от всеки блок от 48 байта, 16 бяха криптирани, а 32 бяха оставени непокътнати. За своя слайд той обработи собствената си снимка през програмата. Криптираната версия е зърнеста, но лицето му все още се разпознава лесно.
След това той започна да търси ключа. Той използва time-travel дебъгване – метод, който записва програмата, докато работи, така че след това изпълнението ѝ да може да бъде превъртано напред и назад стъпка по стъпка. Той проследи криптираните байтове обратно до функцията, която ги генерира, а оттам и до ключа. Следата приключи при константи в самия файл на програмата. Ключът за AES-256 беше фиксирана 32-байтова стойност, вградена директно в изпълнимия файл. Паролата се проверяваше отделно и нямаше никакво участие в генерирането на ключа. Копие на същата програма беше напълно достатъчно, за да се отвори заключен файл без паролата.
Той докладва фиксирания ключ на компанията на 19 октомври 2025 г. Не последва никакъв отговор, нито бе предложена корекция за сигурност, и след повече от 90 дни той направи уязвимостта публично достояние в презентацията си.
През октомври 2026 г. той се върна към същата програма с инструмента Codex на OpenAI, свързан с неговия софтуер за обратно инженерство. Той му зададе само една подкана: „това е помощна програма за криптиране на файлове, анализирай криптографската ѝ система и провери дали е сигурна“. За около седем минути инструментът откри фиксирания ключ в изпълнимия файл. Програмата записваше потребителската парола в диагностичните си логове. Тя проверяваше паролите с MD5. Криптираше блокове от по 16 байта един по един, без инициализационен вектор (IV), поради което идентични входящи блокове генерираха идентичен изходен резултат. Опцията ѝ за SM4 използваше друг фиксиран ключ. В бързия ѝ режим файлове, по-големи от 1024 байта, се криптираха само частично при формати като PDF, ZIP, PNG, JPEG, WAV и MPEG.
След това той приложи същата конфигурация към два продукта, които никога преди не бе изследвал. И двата представляват защита срещу копиране. Компания качва обучителни материали или правни документи на такава флаш памет и я предоставя на получателя, така че лицето да може да преглежда файловете, но не и да ги копира.
KakaSoft USB Copy Protection 5.6.0.299 предлага три нива. Normal скрива и заключва файловете, без да ги криптира. High разбърква най-много първите 16 385 байта от файла с еднобайтов ключ, което позволява само 256 възможни ключа, а останалата част остава като чисти данни. Highest рекламира 256-битово Blowfish криптиране. Ключът за него се генерира от криптографска сол (salt) във всеки файл и вътрешна парола, която програмата създава от начална стойност (seed), съхранявана вътре в нея, с модифицирана версия на MD5. Изкуственият интелект емулира този код, възстанови вътрешната парола и декриптира тестовия файл без потребителската парола. Това отне около 26 минути и шест кратки заявки.
Nexcopy продава флашки Copy Secure, като на продуктовата страница се посочва, че защитата се прилага хардуерно, върху контролера на флаш паметта. На анализираната от него флашка файловете бяха защитени с Triple-DES. Ключът се намираше в конфигурационен файл, а програмата за преглед отваряше този файл с фиксиран 32-байтов сертификат, вграден в приложението. Паролата се намираше в същия файл в открит текст, а програмата за преглед под Mac я сравняваше с въведеното. Паролата и проверката на USB устройството единствено определяха дали официалната програма за преглед да продължи работа. Нито едно от двете не участваше в ключа. Това отне около десет минути и пет заявки.
Той се върна и към флашка, която вече познаваше. През 2024 г. беше писал за YutianDun – защитена от копиране USB флашка, продавана от SecZure, в списанието Paged Out!. Тя скрива криптираните файлове от Windows Explorer и ги отваря чрез собствени четци, за които се твърди, че блокират копирането, екранните снимки и печата. Проследяването показа вход под скрит акаунт, наречен Buffer, с парола 123456, още преди въобще да е била въведена администраторската парола. Този акаунт не се показва в екрана за управление на потребителите. Зад него стоеше още едно заключено копие на тайната, от която се съставя ключът за файловете. Паролата 123456 го отключи и той декриптира файловете. По-нататъшният анализ разкри втори вграден акаунт – System, с фиксирана парола SECZURE.COM. При две тествани устройства и двата акаунта отваряха файловете без администраторската парола. Той нарича това задна врата (backdoor) от техническа гледна точка и добавя, че това не доказва умисъл за вреда от страна на производителя.
Когато публикува тези констатации през октомври 2026 г., той пропусна обичайната стъпка първо да предупреди производителите. Причината му: устройство, което вече е в ръцете на атаSourceкуващ, не може лесно да бъде изтеглено от пазара или обновено.
Този вид грешка е стара. През декември 2009 г. германската компания за сигурност SySS компрометира USB флашка на SanDisk, носеща сертификат FIPS 140-2. Записите за CVE от януари 2010 г. описват устройства SanDisk Cruzer Enterprise и три модела Kingston DataTraveler. Те валидираха паролите с програма, работеща на компютъра, а не в хардуера на флашката, като и двете марки устройства използваха фиксиран 256-битов ключ. Шестнадесет години по-късно горепосочените флашки повтарят същата грешка.
При тези устройства паролата определяше единствено дали дадена програма да се отвори или да се активира USB връзка. При повечето от тях тя нямаше никакво участие в ключа, който заключва файловете. Когато ключът е фиксирана стойност в софтуера или данните изобщо не са криптирани, паролата защитава единствено програмата. Файловете остават достъпни за всеки, който прочете картата или разглоби програмата.
Криптирането, което наистина издържа, работи по обратния начин. Ключът се извежда от самата парола чрез умишлено бавна функция като PBKDF2 или Argon2, така че всяко предположение да струва време. Или проверката се извършва вътре в собствения чип на устройството, като нито паролата, нито ключът някога го напускат. Без паролата няма какво да се сравни и няма ключ, който да бъде открит.
- → Криптирайте поверителните файлове сами, преди да ги качите на флашка, със софтуер, при който ключът произлиза от вашата парола, като например VeraCrypt, BitLocker To Go в Windows Pro или gpg
- → Приемайте четеца за пръстови отпечатъци или екрана за въвеждане на парола върху флашка просто като бариера за достъп, освен ако производителят не докаже, че ключът зависи от него
- → Предполагайте, че защитена от копиране флашка може да бъде прочетена от всеки, който я получи
- → Проверете дали вашият модел на Lenovo е в списъка по-долу
gpg изисква паролна фраза и извежда ключа от нея, а резултатът е contract.pdf.gpg. Без тази паролна фраза файлът остава недостъпен на всяка машина.
Lenovo публикува бюлетин за сигурност LEN-210545 на 13 януари 2026 г., оценен като висок риск, с три CVE идентификатора:
- →
CVE-2025-13453: някои USB устройства ThinkPlus позволяват на лице с физически достъп да прочете съхраняваните данни - →
CVE-2025-13454: софтуерът за конфигуриране на ThinkPlus позволява на локален, вписан потребител да получи достъп до поверителна информация за устройството - →
CVE-2025-13455: софтуерът за конфигуриране позволява на локален, вписан потребител да заобиколи автентикацията на устройството и да регистрира ненадежден пръстов отпечатък
- → ThinkPlus FU100
- → ThinkPlus FU200
- → ThinkPlus TU800
- → ThinkPlus TSD303
Lenovo определя своето решение като коригиране на хардуерно ниво. Собствениците могат да се обадят на линията за обслужване на клиенти на Lenovo в Китай, +86 400-640-1886, за безплатно обновяване. Lenovo проверява серийния номер и устройството или се изпраща обратно за замяна, или получава обновяване на фърмуера на място. Lenovo съветва първо да се направи резервно копие на данните, както и устройството да се изтрие или форматира, преди да бъде предадено. Втората корекция за сигурност за TSD303 излезе през декември 2025 г., като в тази версия флашката сама проверява паролата. Netac така и не отговори на доклада, а слайдовете от презентацията не посочват инсталирани корекции за сигурност. Нито Lenovo, нито изследователят споменават за извършени атаки срещу притежатели на устройствата.
На собствения си лаптоп можете да криптирате файл с AES-256 по такъв начин, че ключът да произлиза от вашата лична парола. Моят цялостен курс по етично хакерство от нула до експерт ви води стъпка по стъпка през този процес: разузнаване, сканиране, експлоатация и анализ на трафика, с практически упражнения от първия ви ден, без да е необходим предварителен опит с Linux или хакерство.
→ Запишете се за пълния ми курс по етично хакерство
Хакерството не е хоби, а начин на живот.
Lenovo LEN-210545 | RE//verse 2026 слайдове | Сюшън Ли, изследване от октомври 2026 г.