Хакери от групата Volt Typhoon, свързана с Китай, използват прикрита мрежа, наречена Silent Train, за да прикриват атаки чрез уязвимости от тип нулев ден срещу правителствени агенции, военни подизпълнители и критична инфраструктура на САЩ.
Мрежата свързва във верига компрометирани рутери, свързани устройства и корпоративни сървъри, помагайки на атакуващите да достигнат до чувствителни системи, като същевременно прикриват откъде започва тяхната дейност.
Разследването свързва години внимателно насочени прониквания с атаки срещу платформи за централизирано управление.
Тези системи вече разполагат с доверен достъп до големи мрежи, позволявайки на атакуващите да крадат идентификационни данни и да достигат до клиентски среди, без да се налага многократно да разбиват отделни машини.
Изследователи от Black Lotus Labs на Lumen идентифицираха и проследяваха Silent Train в продължение на три години, изпращайки стотици известия до засегнати жертви.
Техният доклад от 28 октомври описва четири потвърдени кампании с zero-day уязвимости и една вероятна кампания. Silent Train представлява оперативна рамка, а не единично семейство зловреден софтуер; разследванията разкриха и злонамерени уеб шелове (webshells), функциониращи в оперативната памет.
Китайски хакери използват тайната мрежа Silent Train
Забелязана за първи път през ноември 2023 г., Silent Train се разрасна, след като Volt Typhoon премина отвъд своята неутрализирана ботнет инфраструктура KV-botnet.
Предишни доклади за експлоатирането на рутери от страна на Volt Typhoon документираха използването на компрометирано мрежово оборудване като прикрити междинни възли, но Lumen описва по-краткотраен и строго контролиран оперативен модел.
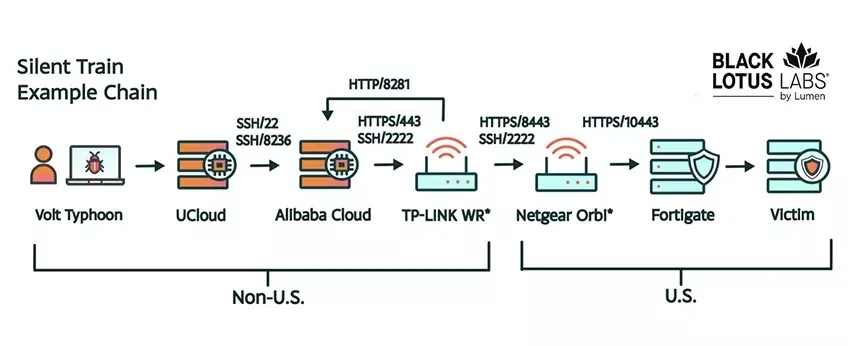
Сесиите започват от виртуални частни сървъри (VPS) извън Съединените щати, преминават през компрометирани устройства в чужбина, след което навлизат в базирана в САЩ инфраструктура, преди да достигнат до крайните жертви.
Вътрешните изходни точки помагат трафикът да изглежда по-малко подозрителен и да заобикаля географските ограничения. При някои операции между оператора и целта са разполагани до шест междинни звена.
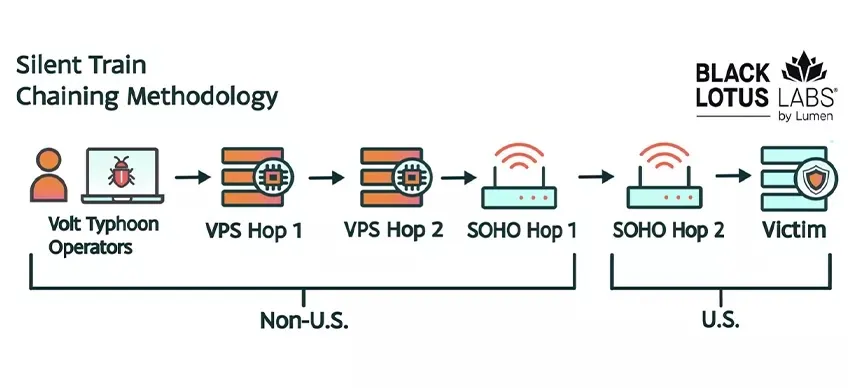
Lumen наблюдава над 27 класа устройства, включително рутери TP-Link, устройства Netgear Orbi, мрежови устройства Fortinet и сървъри CyberPanel.
Атакуващите експлоатираха достъпни от интернет уеб интерфейси и инсталираха временни SSH услуги, ключове и конфигурационни файлове. Веригите можеха да бъдат изградени за по-малко от две минути, докато сесиите продължаваха средно около четири часа. След това атакуващите премахваха инструментите си и разпадаха връзките.
Ролите на устройствата оставаха последователни: модемите Intelbras служеха като междинни релета в чужбина, докато устройствата Netgear Orbi функционираха като междинни възли в САЩ.
Към началото на 2025 г. към корпоративните системи бяха добавени по-дълготрайни финални връзки, които оставаха активни от един до три месеца. Някои сесии използваха и обратни тунели (reverse tunnels), вместо да разчитат изцяло на последователни SSH връзки.
Дейността следваше и типичен работен график на хора. Повечето сесии се провеждаха от понеделник до петък, между 09:00 и 22:00 часа по китайско стандартно време, с по-малко активност през нощта и през почивните дни.
Индивидуалните сесии обикновено бяха насочени срещу една до пет жертви, често само срещу една организация, което подчертава избирателното използване на прикритата мрежа от страна на киберпрестъпниците.
Платформите за управление предоставят на атакуващите по-широк достъп
Целите обясняват стойността на тази скрита инфраструктура. Системите за управление на крайни точки и контролерите за софтуерно дефинирани глобални мрежи (SD-WAN) предоставят инвентаризация на устройствата, идентификационни данни и административни функции.
Предишно отразяване на уязвими сървъри за управление N-central подчерта как слабости в една платформа могат да застрашат доставчиците на управлявани услуги (MSP) и техните клиенти. Lumen свърза дейността на Silent Train с експлоатирането на две неоповестени дотогава уязвимости в N-central.
Други кампании бяха насочени срещу Versa Director, Cisco Catalyst SD-WAN и VeloCloud Orchestrator. Проникванията във Versa включваха работещ в оперативната памет JAR уеб шел, който свеждаше до минимум следите на диска.
Дейността срещу Cisco беше насочена към доверени механизми за пиъринг, докато VeloCloud стана третата SD-WAN платформа, експлоатирана чрез Silent Train.
Отделна кампания срещу Quest KACE засегна повече от 30 жертви, въпреки че ограничените системни записи (logs) попречиха на изследователите да идентифицират първопричинния дефект.
Lumen оцени връзката с zero-day уязвимост в KACE с умерена увереност, отбелязвайки, че активността е намаляла след актуализациите за сигурност от октомври 2025 г.
Това разграничение е важно: не всяко наблюдавано проникване доказва, че е използвана неизвестна уязвимост, а изследователите не успяха да установят метода на достъп за всеки атакуван продукт.
Констатациите допълват и по-ранни доклади за експлоатирането на уязвимости от тип нулев ден в Cisco SD-WAN, като показват, че Volt Typhoon е използвал засегнатата контролна равнина (control plane) в края на 2025 г. и е продължил дори след публичното оповестяване през февруари 2026 г.
В различните кампании атакуващите са извличали идентификационни данни, злоупотребявали са с функции за отдалечено администриране и пренос на файлове, а в някои случаи са променяли или изтривали регистрационни файлове.
Хавай, Калифорния и Тексас многократно се очертават като основни географски точки на интерес. Сред жертвите са телекомуникационни компании, доставчици на сателитни комуникации, университети с връзки в отбраната и оператори на основни услуги.
Според Lumen този модел съответства на стремеж за позициониране и достъп в мрежи, поддържащи операциите на САЩ – особено по време на кризи в Индо-Тихоокеанския регион, – а не представлява доказателство, че вече са нанесени разрушителни щети.
Екипите по защита трябва да ограничат достъпните през интернет интерфейси за управление, да приоритизират инсталирането на корекции за сигурност от доставчиците и да преразгледат зависимостите на доверие надолу по веригата.
Lumen препоръчва също така експортиране на системните записи, удължаване на периода на тяхното съхранение и разследване на необичайна административна активност, API заявки, отдалечени прехвърляния на файлове и промени в конфигурациите. Външното регистриране на събития е особено важно, когато атакуващите имат способност да заличават доказателства на компрометираната платформа.
Индикатори за компрометиране (IoCs):-
| Категория | Справка, докладвана от източника |
|---|---|
| Уязвимости в N-central | CVE-2025-8875; CVE-2025-8876 |
| Уязвимост в Cisco | CVE-2026-20127 |
| Уязвимост във VeloCloud | CVE-2026-16812 |
| Инструменти за обратен тунел | Chisel; FRP |
| Наблюдавано поведение | Временни SSH артефакти; модифицирани системни записи; уеб шелове в оперативната памет |
Бележка: IP адресите и домейните са умишлено деактивирани (defanged, напр. [.]), за да се предотврати случайно резолване или превръщане в хипервръзки. Възстановете ги само в контролирани платформи за анализ на заплахи като MISP, VirusTotal или вашата SIEM система.