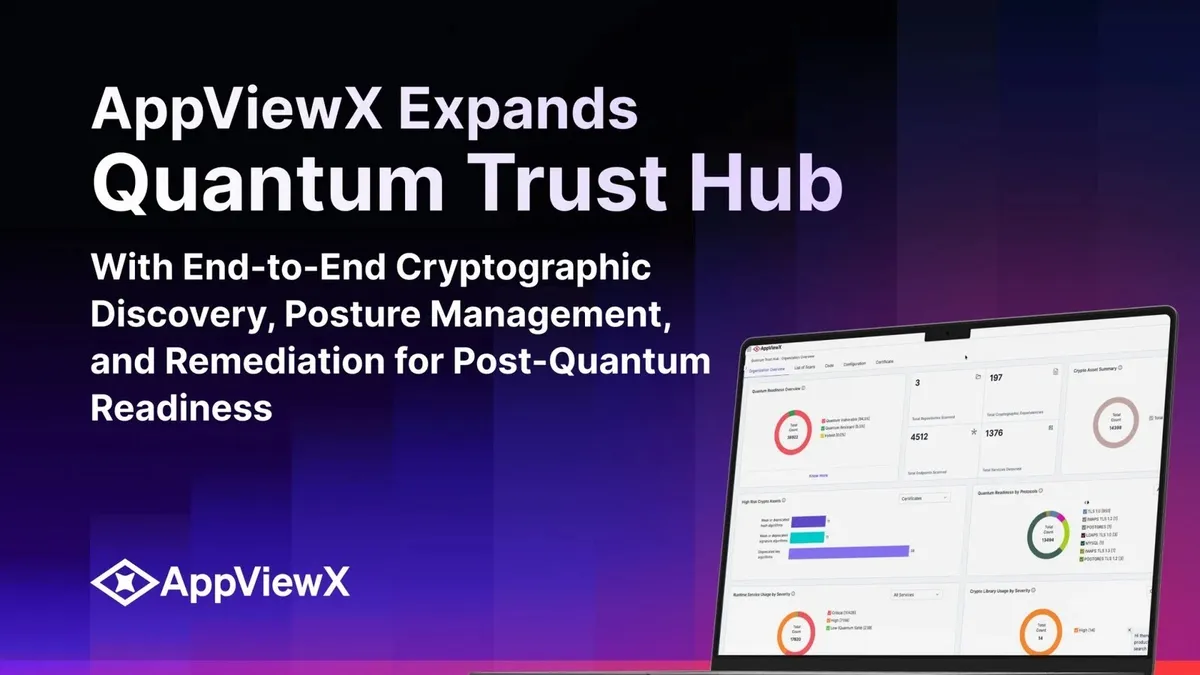
Ню Йорк, 29 октомври 2026 г., CyberNewswire
Вече налично като самостоятелно решение, Quantum Trust Hub осигурява управление на криптографското състояние и гъвкавост за предприятията с цел откриване на рискове, мащабно отстраняване на уязвимости и ускоряване на готовността за квантовата епоха.
AppViewX, водещата компания за сигурност на самоличностите, създадена за предприятия в ерата на изкуствения интелект и постквантовите технологии, днес обяви нови възможности за Quantum Trust Hub. Решението вече е достъпно самостоятелно, за да помага на организациите да откриват криптографски активи, да оценяват свързаните с квантовите изчисления уязвимости, да приоритизират рисковете според влиянието им върху бизнеса и да предприемат решителни действия чрез интегрирани работни процеси за отстраняване на слабостите.
Новите възможности включват подход, базиран приоритетно на работа без инсталиране на локални агенти (agentless-first), който използва съществуващата инфраструктура за сигурност на организациите за откриване на криптографски активи без допълнително натоварване от агенти и сензори.
Организациите могат също да качват криптографски описания на материалите (CBOM) и софтуерни описания на материалите (SBOM) от инструменти на трети страни, за да изградят единен опис на криптографските активи и да стартират планиране и изпълнение на коригиращите действия чрез съществуващите си ITSM решения.
Докато предприятията се подготвят за прехода към постквантова криптография (PQC), разбирането къде в техните среди съществува уязвима криптография става все по-критично.
NIST финализира първите си стандарти за PQC през 2024 г. и очерта планове за постепенно спиране от употреба на RSA и ECC от 2030 г.
До същата година Изпълнителна заповед 14412 задължава федералните агенции да преминат към PQC за установяване на ключове при активи с висока стойност и системи с критично въздействие, като внедряването на PQC за цифрови подписи трябва да приключи до края на 2031 г.
Спазването на тези срокове изисква цялостно разбиране на криптографската експозиция, но традиционните описи само на сертификати не дават пълна картина.
Криптографската експозиция се простира отвъд сертификатите — до TLS конфигурации, ключове и програмен код на приложенията, което прави оценката на реалния риск и определянето на фокуса на внимание изключително сложни.
Справянето с тези предизвикателства изисква непрекъсната видимост върху множество нива на криптографската инфраструктура. Quantum Trust Hub осигурява това чрез независим от доставчиците подход, обединявайки констатации от съществуващи инструменти за сигурност и описи от трети страни.
Чрез изграждане на единен криптографски опис и разширяване на видимостта върху сертификати, TLS конфигурации, шифрови пакети и кодови библиотеки, платформата предоставя на екипите по сигурност основата за управление на криптографското състояние, от която се нуждаят. Това дава възможност за постоянна оценка на уязвимостта, приоритизиране на корекциите според риска и криптографска гъвкавост за бърза реакция при развитието на заплахите и стандартите.
„Квантовият преход е сложно начинание, за което предприятията трябва да започнат да се подготвят още сега“, заяви Дженифър Глен, директор по изследванията в IDC.
„Неотдавнашните атаки, свързани с компрометирани криптографски идентификационни данни и ключове за подписване, подчертават рисковете, пред които организациите са изправени още днес. С наближаването на крайните срокове за федерална миграция и потенциално по-бързия от очакваното напредък на квантовите компютри, разбирането на пълния мащаб на криптографската експозиция ще бъде от съществено значение за планирането на ефективна реакция.“
С най-новите възможности на Quantum Trust Hub организациите могат да:
- Разширят откриването на криптографски активи чрез наличните инвестиции в сигурност: Чрез нова интеграция с Qualys, наред с вече наличната поддръжка за Tenable, организациите могат да откриват криптографски активи и конфигурации, използвайки инструменти за сигурност, които вече са разгърнати в техните среди. Подходът на AppViewX без използване на локални агенти намалява разходите и сложността, като същевременно поддържа по-задълбочено сканиране при необходимост.
- Изградят единен консолидиран криптографски опис: CBOM и SBOM файлове от външни инструменти могат да се качват директно в платформата, обединявайки констатации от множество източници на откриване, включващи сертификати, TLS конфигурации, шифрови пакети, ключове и код на приложения. Това полага основите за истинско управление на криптографското състояние.
- Приоритизират най-важното: Активите се класифицират като уязвими за квантови изчисления или квантовоустойчиви. Контекстът на бизнес приложенията и рейтингите за сериозност, съобразени с NIST, позволяват на организациите бързо да изведат най-критичните приоритети за отстраняване на уязвимости. Мениджърските табла и непрекъснатото наблюдение следят състоянието и напредъка на миграцията във времето.
- Управляват отстраняването на уязвимости чрез съществуващи ITSM процеси: Криптографските констатации се изпращат директно към ServiceNow като готови за обработка заявки, съдържащи засегнатите активи, идентифицираните рискове, препоръчителните корекции и информация за отговорниците. Заявките се групират според обхвата на корекциите, а статусът се проследява цялостно, за да се гарантира, че констатациите се превръщат в конкретни действия, а не просто в отчети.
- Действат по-бързо благодарение на криптографска гъвкавост: Чрез поддържане на изчерпателен, постоянно обновяван опис на криптографските активи и техния рисков статус, организациите могат бързо да реагират на нови уязвимости, промени в политиките и развиващите се стандарти за PQC, без да се налага тепърва да изясняват експозицията си от нулата.
Разширяването на Quantum Trust Hub подкрепя по-широката мисия на AppViewX да защитава идентичностите на машини и AI агенти, идентификационните данни и криптографията чрез свързано продуктово портфолио в периода на преход към постквантови изчисления.
Quantum Trust Hub работи съвместно с решенията на AppViewX за управление на жизнения цикъл на сертификати (CLM) и SSH ключове, за да ускори подмяната на сертификати или SSH ключове, които се нуждаят от замяна при оценка на готовността за PQC.
В допълнение, AppViewX наскоро надгради решението си Agent Identity Security, за да открива, управлява и контролира действията на AI агенти по време на работа, като същевременно разшири основните си CLM и PKI продукти, за да издава криптографски проверими и квантовоустойчиви идентичности за AI агенти, създавайки допълнително ниво на доверие при достъпа им до корпоративни системи.
Заедно тези решения осигуряват на компаниите по-цялостен подход за защита на машинните и агентските идентичности, същевременно управлявайки криптографския риск в цялата им среда.
„Квантовият часовник тиктака и компаниите не могат да си позволят да чакат постквантовата миграция да се превърне в непосредствено задължение, за да разберат своята експозиция“, заяви Арчит Лохокаре, главен изпълнителен директор на AppViewX.
„Сертификатите са само една част от уравнението. Криптографският риск засяга идентичностите, ключовете, протоколите и приложенията, които стоят в основата на корпоративното доверие. С Quantum Trust Hub ние даваме на организациите непрекъснатата видимост и интелигентен анализ на риска, необходими за идентифициране на уязвима криптография, съсредоточаване върху най-критичните слабости и по-проактивен подход към готовността за квантовата епоха.“
За да научите повече за Quantum Trust Hub, гледайте уебинара на AppViewX на запис „Часовникът за квантова готовност тиктака: Какво да направим сега“ или заявете 30-дневна оценка за квантова готовност чрез разговор с експерт на AppViewX.
За AppViewX
AppViewX е водещата компания за сигурност на идентичности на машини и агенти, създадена за предприятия в ерата на изкуствения интелект и квантовите технологии, обединяваща откриване, автоматизация, контрол и интелигентен анализ.
Платформата AVX помага на организациите да намалят риска, осигурявайки пълна видимост и управление върху всяка самоличност на машина и AI агент, автоматизирайки техния жизнен цикъл, контролирайки достъпа им и гарантирайки съответствие с нормативните изисквания със скоростта, която бизнесът изисква.
Ползваща се с доверието на глобални предприятия във финансовия сектор, здравеопазването и технологичната индустрия, AppViewX е призната за лидер в докладите IDC MarketScape за Certificate Lifecycle Management и Leadership Compass на KuppingerCole за Non-Human Identity Management. За повече информация потребителите могат да посетят appviewx.com.