Китайски държавно спонсорирани атакуващи са засечени да използват базирана на езика Go и задвижвана от изкуствен интелект (AI) рамка за тестове за проникване, наречена ARTEX, при едновременни атаки срещу цели с висока стойност.
Дейността се приписва от CrowdStrike на базиран в Китай „противник за целенасочени прониквания“, когото компанията проследява под името Vapor Panda (по-рано известен като VexatiousTemper). Идентифицирана за първи път през февруари 2021 г., хакерската група се припокрива с клъстер от заплахи, описан подробно от Trend Micro като Earth Estries.
„Агентни инструменти като ARTEX позволяват това мащабно разширяване с висока скорост, давайки възможност на малък екип да преследва по-широк набор от цели, отколкото биха позволили ръчните операции, вместо да се прави цялостна промяна в установената мисия на противника за осигуряване на достъп“, посочват от CrowdStrike в анализ от четвъртък.
Счита се, че от 17 октомври 2026 г. Vapor Panda е използвала AI инструмента срещу повече от 200 отделни организации по света, включително министерства на външните работи в Латинска Америка, Европа, Азия и Близкия изток; организации в сферата на полупроводниците, отбраната и мозъчни тръстове в САЩ; както и телекомуникационни доставчици в множество региони.
Някои от значимите цели, посочени от CrowdStrike, са изброени по-долу -
- Министерства на външните работи на две държави от Латинска Америка, Централна Америка и Азия
- Министерство на вътрешните работи в Близкия изток
- Министерството на външните работи, президентството и кабинетът на министър-председателя на европейска държава, заедно със структури в сферата на отбраната, правосъдието, финансите и разузнаването
- 19 базирани в САЩ организации във фармацевтичния, полупроводниковия, отбранителния, ядрения и финансовия сектор
- Телекомуникационни доставчици в САЩ, Белгия и Филипините
След-експлоатационна дейност е потвърдена в девет организации, което е позволило на атакуващия да разположи BLOODALCHEMY (производен вариант на ShadowPad), последвано от атаки с разпръскване на пароли (credential spraying), сканиране на мрежата и разузнаване.
Твърди се също, че Vapor Panda е извършила атаки с разпръскване на пароли и сканиране на идентификационни данни срещу най-малко 12 допълнителни организации, включително базирани в САЩ мозъчни тръстове и правителствени структури в Европа.
Централно място в операцията заема използването на ARTEX с DeepSeek и все още неизвестен, базиран на абонамент търговски голям езиков модел (LLM) за провеждане на проникванията в голям мащаб, като се използва армия от планиращи и изпълнителни агенти, които се координират помежду си в преследване на обща цел — преминаване от първоначален достъп към разузнаване на хоста и странично движение в мрежата.
Човешки оператор наблюдава операцията, като насочва агентите да пишат уеб шелове (web shells), да извличат пароли на домейн администратори и да описват покритието на сензорите за защита на крайните точки.
„В рамките на едно-единствено проникване планиращите агенти на Vapor Panda са консумирали около 1.4 милиарда входни токена, което показва мащаба на автоматизираната дейност и предполага много по-високо потребление в рамките на операцията като цяло“, отбелязват от CrowdStrike.
За разлика от някои кампании, които подпомагат отделни дигитални пробиви, използването на ARTEX е на много по-високо ниво за едновременно провеждане на множество атаки, като човешкият оператор се намесва само за да насочва агентите за постигане на тяхната цел, докато предприема стъпки за заобикаляне на защитите на крайните точки.
Анализът на възстановените записи подчертава използването на ARTEX в комбинация с изпитани подходи -
- Верижно комбиниране на неподписана заявка за Security Assertion Markup Language (SAML) и уязвимост във външна XML единица (XXE) за отправяне на заявки към облачната услуга Instance Metadata Service. Това е последвано от получаване на роля, която може да издава административни команди към хиляди инстанции, преди да ескалира достъпа за възстановяване на корпоративен администраторски акаунт.
- Разполагане на уеб шелове, злоупотреба с неудостоверена услуга за оркестрация за получаване на root достъп в продукционна контейнерна среда, четене на пароли от Local Administrator Password Solution (LAPS) и използване на ограничено делегиране, базирано на ресурси, за представяне под чужда самоличност на привилегирован акаунт.
- Предоставяне на агента на набор от ключове за удостоверяване, които не са били ротирани от 2022 г., след което той ги използва за подправяне на администраторски токен и четене на пощенски кутии. В следващата фаза агентът използва VPN конфигурации, възстановени от изпратените имейли на потребител, заедно с клиентски ключ за VPN, произхождащ от предполагаемо изтичане на имейли през май 2024 г., за да достигне до вътрешната мрежа.
„По време на тези операции агентите преследваха множество пътища за атака паралелно, обхващайки уеб приложения, облачни услуги, контейнерни среди, Active Directory, както и имейл и VPN инфраструктура“, обясняват от CrowdStrike. „Те преминаваха към алтернативни подходи, когато даден път се окажеше неуспешен. Този обхват вероятно позволява на един-единствен оператор да прилага по-широк набор от техники срещу повече цели едновременно, отколкото би било осъществимо чрез ръчни операции.“
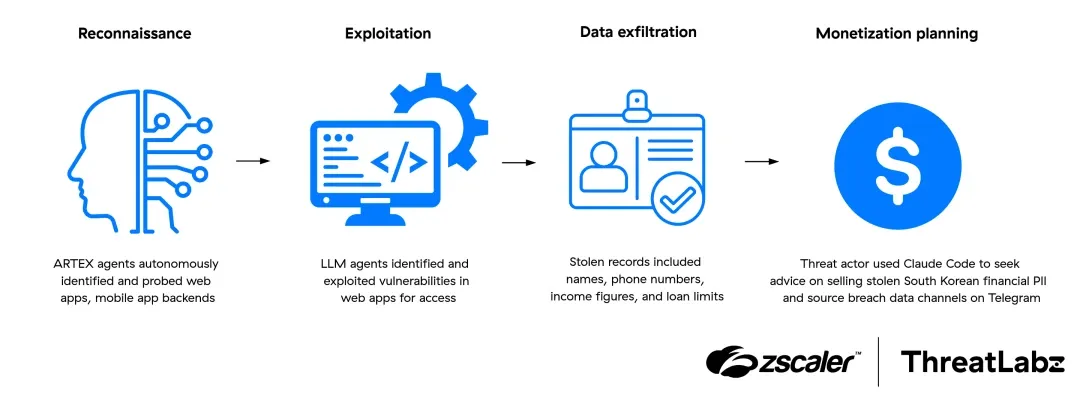
Това развитие идва на фона на широкото възприемане на ARTEX сред киберпрестъпниците за кратък период от време, което накара неговия разработчик Li Puhua („Autumn-27“) да затвори изходния му код.
„Инструментът оркестрира множество LLM бекенд системи за автономно извършване на разузнаване, идентифициране на уязвимости и експлоатация, като значително понижава техническата бариера за провеждане на сложни кампании за проникване“, посочват от Zscaler ThreatLabz в доклад, публикуван по-рано този месец.
Един от многото клъстери от заплахи „Panda“
Разкритието съвпада и с появата на четири недокументирани досега свързани с Китай държавно спонсорирани групи за заплахи, известни като Hollow Panda, Overcast Panda, Titan Panda и Veiled Panda, които са атакували широк спектър от сектори по света с цел събиране на разузнавателна информация и кражба на интелектуална собственост.
Overcast Panda, описвана като „една от най-усъвършенстваните в оперативно отношение и устойчиви заплахи, пред които са изправени организации с персонал, пътуващ до Китай“, е свързана с прониквания чрез близък достъп, при които атакуващият е разположил своя собствен бекдор FlowCloud върху устройствата на жертвите чрез пряк физически достъп, когато тези цели са се намирали в страната.
FlowCloud се стартира посредством странично зареждане на DLL (DLL sideloading), като компонентите му са проектирани да останат незабелязани и да устояват на криминалистичен анализ. Командването и контролът (C2) се осъществяват чрез легитимна облачна инфраструктура в опит допълнително да се прикрие тяхното присъствие.
„Самият FlowCloud е усъвършенстван, специално създаден инструмент, уникално свързан с Overcast Panda“, заявяват от CrowdStrike. „След като бъде разположен, FlowCloud осигурява на противника постоянен, скрит отдалечен достъп до целевото устройство, позволявайки записване на натиснатите клавиши (keylogging), заснемане на екрана, събиране на файлове и извличане на идентификационни данни.“
Titan Panda, от друга страна, е засечена да атакува софтуер за правно таксуване чрез експлоатиране на уязвимост с твърдо кодиран машинен ключ за Internet Information Services (IIS) в Intapp Time Server за постигане на отдалечено изпълнение на код в адвокатски кантори.
Атаките, засечени за първи път през април 2026 г., са довели до разполагането на работеща в паметта рамка, наречена IceGiant, за извършване на разузнаване, поддържане на присъствие, странично движение и ексфилтрация на данни. Оценява се, че злонамереният субект действа поне от 2021 г., като е компрометирал няколко правни организации в Северна Америка в продължение на повече от две години.
„Как Titan Panda е придобила машинните ключове по подразбиране не е известно, въпреки че компрометирането на IIS на правен субект, използващ Intapp Time Server, може да е разкрило твърдо кодираните ключове в конфигурационния файл на приложението, позволявайки атаки с ViewState десериализация срещу всяка организация, използваща инсталации по подразбиране“, посочват от CrowdStrike.