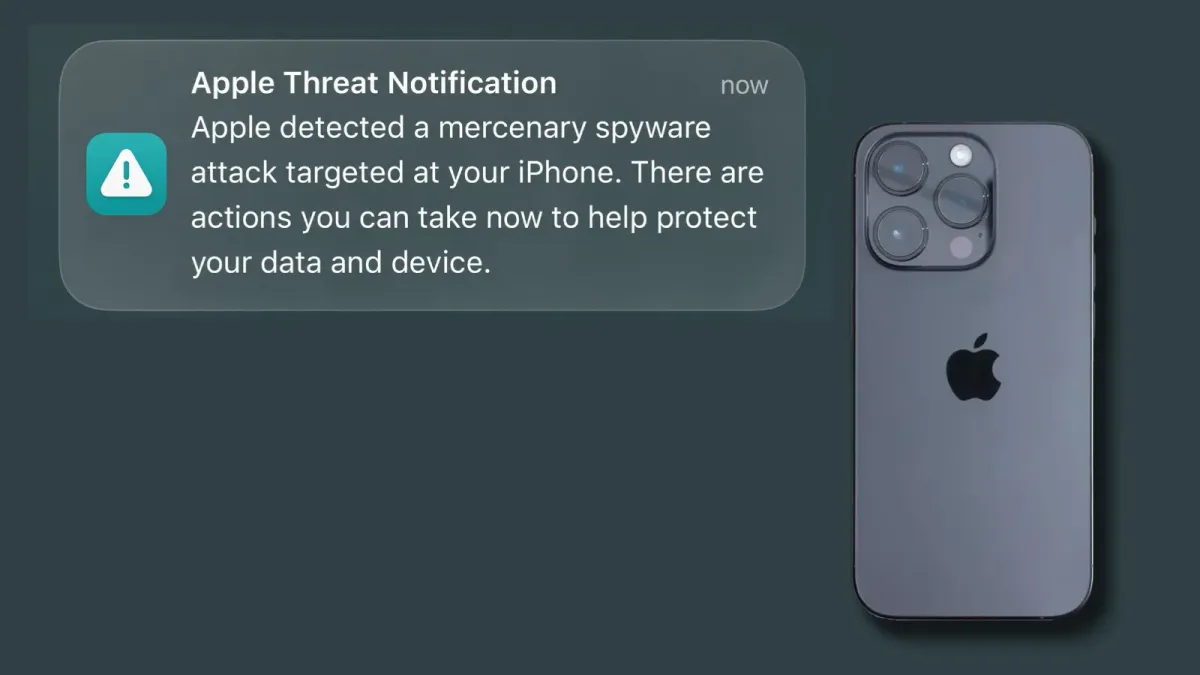
Apple изпрати нова вълна от известия за заплахи до избрани потребители на iPhone в 99 държави, като ги предупреждава, че са станали обект на усъвършенствани атаки с наемен шпионски софтуер (mercenary spyware). Изследователят по киберсигурност Costin Raiu съобщи за новата вълна на 30 октомври 2026 г., като уточни, че тя е отделна от сигналите през август и е свързана с нови атаки.
„Днешното известие се изпраща до набелязани потребители в 99 държави, а до момента сме уведомили потребители в общо над 150 държави“, посочва Apple в съобщението, споделено от Raiu. Компанията не назовава атакуващите и не свързва предупрежденията с конкретен регион.
Последните предупреждения следват сигналите за шпионски софтуер от август, които обхванаха 110 държави. Тези числа описват местоположението на уведомените потребители, а не броя на жертвите или потвърдените инфекции. Сигналите на Apple идентифицират насочването на атаки с висока степен на сигурност, но не установяват автоматично, че атакуващият успешно е поел контрол над всяко от уведомените устройства.
Според насоките на Apple за известия за заплахи, операциите с наемен шпионски софтуер използват изключителни ресурси за атакуване на малък брой хора. Атаките могат да струват милиони долари и често са насочени срещу журналисти, активисти, политици и дипломати заради тяхната работа или обществена роля.
За разлика от масовите фишинг кампании, тези операции се изграждат около конкретни цели. От Apple заявяват, че високата им цена, техническата сложност и краткият им жизнен цикъл ги правят трудни за откриване и предотвратяване. Разследванията на компанията разчитат на вътрешна информация за заплахите (threat intelligence), като тя не разкрива подробности за методите на засичане, за да попречи на атакуващите да научат как да заобикалят нейните системи.
Apple не е идентифицирала публично конкретен шпионски продукт, метод на доставяне или софтуерна уязвимост зад тази вълна от известия. Поради това посочването на Pegasus или друг комерсиален инструмент за наблюдение като отговорен би надхвърлило наличните доказателства. В насоките на Apple Pegasus се разглежда като исторически пример, а не като приписване на отговорност за тези атаки.
Вече Apple доставя предупрежденията за заплахи чрез известия на заключения екран на iPhone (Lock Screen), в менюто за настройки (Settings) и чрез имейли, свързани с потребителския профил Apple Account. Банер с известие се появява и след като получателят влезе в профила си. Начините на доставяне могат да варират в зависимост от модела на устройството и версията на софтуера.
Получателите трябва самостоятелно да отворят уебсайта за управление на профила в Apple и да проверят за наличието на банера. Автентичните известия за заплахи никога не изискват от потребителите да инсталират приложения или конфигурационни профили, да отварят файлове или да споделят пароли и кодове за потвърждение. Тази стъпка за проверка помага да се разграничи истинското предупреждение от фишинг съобщение, копиращо марката на Apple.
Както се посочва и в по-ранни доклади относно предупрежденията за шпионски софтуер на Apple, получателите трябва да третират тези сигнали като сериозни инциденти със сигурността и да потърсят експертна помощ, вместо да ги пренебрегват като рутинни съобщения.
Apple препоръчва режима на блокиране (Lockdown Mode) за хора, изправени пред подобни заплахи. В документацията за Lockdown Mode се обяснява, че функцията ограничава прикачените файлове в съобщенията, някои уеб технологии, входящите повиквания във FaceTime и инсталирането на профили, като по този начин намалява функциите, които атакуващите биха могли да експлоатират.
На iPhone потребителите могат да намерят тази опция в Settings (Настройки), Privacy & Security (Поверителност и сигурност) и след това Lockdown Mode (Режим на блокиране). Apple съветва първо да се обновят устройствата и защитата да се активира на всички поддържани устройства. След това някои уебсайтове и функции може да работят по различен начин.
Apple също така насочва уведомените потребители към денонощната линия за помощ Digital Security Helpline на организацията Access Now за експертно съдействие. За всички останали поддържането на актуален софтуер, силната защита на профилите и вниманието при отваряне на непознати връзки остават важни. От Apple посочват, че повечето потребители никога няма да се сблъскат с целенасочени атаки с наемен шпионски софтуер.