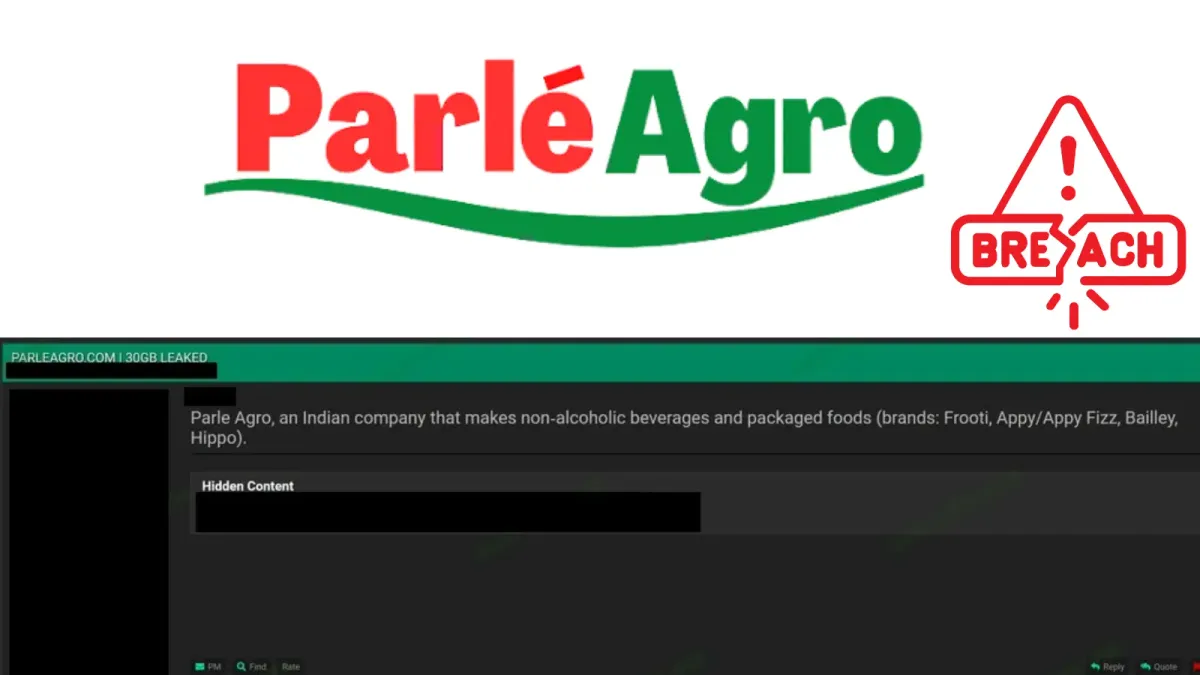
Публикация във форум в тъмната мрежа твърди, че са изтекли 30GB данни, свързани с Parle Agro – компанията зад марките Frooti, Appy Fizz, Bailley и Hippo. Dark Web Intelligence обърна внимание на твърдението, но предполагаемата кражба и евентуалният пробив в системите остават непотвърдени.
Според предоставения доклад от Dark Web Intelligence, атакуващият е предложил предполагаемия архив за безплатно изтегляне. Публикацията не описва съдържанието му, не показва примерни записи и не предоставя списък с файлове.
Тези пропуски оставят основни въпроси без отговор, включително дали файловете принадлежат на Parle Agro и дали съдържат актуална информация. Съобщеният обем от 30GB описва твърдения размер на архива, а не броя на потенциално засегнатите лица или бизнес записи.
Без достъп до проверени доказателства е невъзможно да се определи дали материалът съдържа вътрешни документи, лична информация, дублирани файлове или несвързани данни.
Твърдение за откраднати данни от Parle Agro
Докладът на Dark Web Intelligence също така не предоставя потвърдено обяснение как злонамереният субект предполагаемо е придобил файловете. Не са установени входна точка, хронология на атаката или доказателства за продължаващ достъп до системите на компанията.
Определянето на случая като потвърдена рансъмуер атака или идентифицирането на конкретна уязвимост в сигурността би надхвърлило наличната информация. Предоставената бележка от анализаторите повдига и друго притеснение.
Съобщава се, че атакуващият е публикувал няколко подобни масива от данни, което означава, че предполагаемият архив на Parle Agro може да съдържа рециклирани или неправилно етикетирани материали. Тази възможност изисква разследване, а не приемане на твърдението във форума за чиста монета.
Cyber Security News по-рано отрази оспорвано твърдение за пробив в данните на HSBC, което банката отхвърли след преглед на рекламираната извадка. Този случай показва защо една обява в подземен форум сама по себе си не може да докаже, че дадена организация е загубила данни.
Ако архивът съдържа истински бизнес записи, рисковете биха могли да надхвърлят публичното излагане. Данни за доставчици, информация за служители и платежни документи могат да помогнат на киберпрестъпниците да изготвят убедителни фишинг имейли или да се представят за доверени бизнес контакти. Това остават възможни рискове, а не потвърдени констатации относно предполагаемите файлове на Parle Agro.
Отделна кампания за измами с фактури, отразена от Cyber Security News, показа как атакуващите използват повторно открадната информация за клиенти, за да създават персонализирани искания за плащане.
Реалните детайли за трансакции могат да накарат измамните съобщения да изглеждат достоверни за получателите, които разпознават имената, сумите или замесените бизнес отношения.
За организациите, оценяващи подобни твърдения, полезните доказателства включват дати на файловете, собственост на документите, съвпадение с вътрешни записи и журнали за достъп.
Прегледът на тези детайли може да помогне за разграничаването на реален инцидент от стари, дублирани или невярно приписани материали. Твърденият размер на архива сам по себе си не може да отговори на тези въпроси.
Засега наличните доказателства подкрепят съобщаването за предполагаемо изтичане на данни от Parle Agro, а не за потвърден пробив. Изходният доклад не предлага проверена извадка, опис на файловете или надеждно описание на предполагаемото проникване.
Докато не се появят по-солидни доказателства, твърденията за засегнати служители, клиенти, доставчици или бизнес системи трябва да останат ясно обозначени като неизвестни, вместо да се представят като факти.