Нови опити за сканиране, насочени към CVE-2026-102764, породиха опасения, че атаките срещу BeyondTrust Remote Support могат да се разпространят отвъд целенасочения шпионаж.
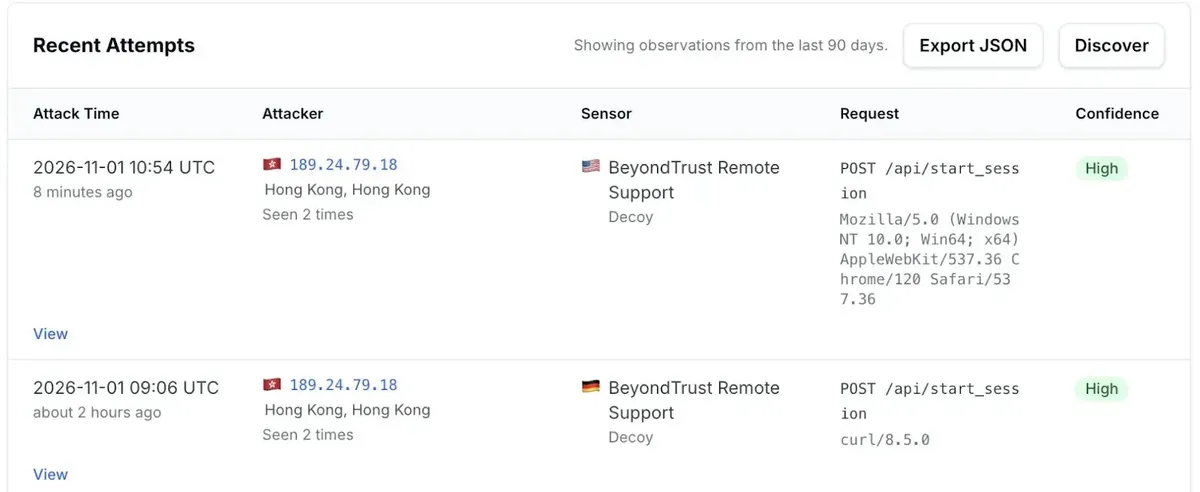
Previdian съобщи за два опита за проучване срещу примамки (decoy устройства) в Съединените щати и Европа, и двата от един IP адрес източник, геолокиран в Хонконг.
Компанията заяви, че не е наблюдавала успешна експлоатация от тази активност, което оставя по-широкото масово сканиране като предупреждение, а не като потвърдена констатация.
Откритията засилват спешността за организациите, използващи уязвими устройства с достъп до интернет. BeyondTrust оценява пропуска като критичен, с CVSS резултат 9.3. Той засяга версии на Remote Support 26.2.3 и по-ранни, освен ако не е приложена необходимата корекция за сигурност.
Според споделения доклад на Previdian, заявките са били насочени към POST /api/start_session и са включвали параметрите issue_menu=1&id=1&c2cjs=1&platform=thin. Трафикът наподобява модул на Metasploit за BeyondTrust, който в момента се преглежда. Въпреки това компанията подчерта, че не става въпрос за точно съвпадение.
Тази прилика предполага, че атакуващите може да тестват публично разработени методи за експлоатация срещу открити системи. Отчетената извадка обаче остава малка.
Критична уязвимост в BeyondTrust
Две заявки от един източник не установяват широкомащабна кампания, не идентифицират оператора и не доказват, че работещ експлойт е достигнал до производствени системи. Previdian описа активността като възможен ранен признак за по-широки опортюнистични атаки.
Основната уязвимост включва вътрешен компонент за съобщения, който не е проверявал правилно произхода на входящите съобщения.
BeyondTrust твърди, че отдалечен атакуващ може да използва слабостта за извършване на файлови операции върху засегнато устройство. Неговият бюлетин за сигурност BT26-05 документира засегнатите версии и изискванията за корекция за сигурност.
Mandiant по-рано свърза успешната експлоатация в края на август 2026 г. с ARMORY CASTLE, предполагаема свързана с Китай шпионска група, проследявана преди това като UNC5221. Тези атаки са се случили преди публичното оповестяване, което ги прави атаки от тип нулев ден. Успешната експлоатация е позволила качване на произволни файлове.
Cybersecurity News по-рано отрази експлоатацията на zero-day уязвимостта в BeyondTrust, включително внедряването на PHP уеб шела SAWFLY и ескалацията до root привилегии.
Свързаният с това доклад за китайски хакери, експлоатиращи BeyondTrust, описва подробно опитите за достигане до съхранени идентификационни данни и системи, управлявани чрез компрометирани устройства. Тези по-ранни прониквания показват защо новите опити за сканиране заслужават внимание, дори и без потвърден успех.
Клиентите със собствен хостинг трябва незабавно да приложат BT26-05-RS. Тази корекция за сигурност поддържа версии от 24.3.1 до 26.2.3. Клиентите, използващи по-стари издания, трябва първо да надградят. BeyondTrust казва, че е инсталирала корекции за сигурност за всички клиенти на хостваната услуга Remote Support до 9 октомври 2026 г.
Предупреждението на CISA от 16 октомври потвърждава активната експлоатация и отбелязва добавянето на уязвимостта към нейния каталог с известни експлоатирани уязвимости (KEV) на същия ден. Агенцията съветва да се ограничи външният достъп и административните интерфейси да се сведат само до доверени мрежи.
Съчетайте прилагането на корекции за сигурност с разследване. CISA препоръчва проверка за неизвестни привилегировани сесии, неочаквани скриптове, липсващи журнали (логове) и неоторизирани промени в акаунти или права за достъп.
Организациите, които подозират компрометиране, трябва да изолират устройствата и да запазят криминалистичните доказателства. Насоките за възстановяване включват повторно изграждане от известно добро състояние, прилагане на корекцията за сигурност, ротация на управляваните от устройството идентификационни данни, прекратяване на сесии за поддръжка и преглед на нови регистрации за многофакторна автентикация. Тези стъпки са насочени към по-ранен достъп на атакуващия, а не само към откритата уязвимост.