Ivanti пусна обновления за сигурност, за да коригира още две уязвимости в шлюза за отдалечен достъп Connect Secure (ICS), които са били комбинирани в zero-day атаки поне от 1 октомври.
Атакуващи са експлоатирали тези два пропуска (проследявани като CVE-2026-111357 и CVE-2026-118527) заедно с уязвимост за заобикаляне на удостоверяването (CVE-2026-104935), за която Ivanti пусна корекция за сигурност миналия месец, за да премахне основния вектор на атака.
CVE-2026-111357 е уязвимост с висока степен на сериозност за повишаване на привилегиите, а CVE-2026-118527 позволява на удостоверени атакуващи да качват файлове на устройство без инсталирани корекции за сигурност.
Когато пусна корекции за сигурност за CVE-2026-104935 през октомври, Ivanti призова администраторите да извършат обновяване възможно най-скоро, тъй като разполагаше с информация за „ограничено експлоатиране в реална среда“.
„Към момента на откриване на експлоатирането, Ivanti вече имаше разработена корекция за CVE-2026-104935, която беше в етап на тестване за качество за поддържаните версии, и взехме решение да не забавяме предоставянето на корекцията на клиентите, която отстраняваше основния път за експлоатиране, когато беше открита уязвимостта за локално повишаване на привилегиите (LPE)“, добави Ivanti в бюлетин за сигурност, актуализиран в четвъртък.
„Поради тази причина нашият фокус първоначално беше съсредоточен върху разкриването на CVE-2026-104935 и осигуряването на защита за нашите клиенти възможно най-бързо.“
Компанията за киберсигурност Volexity, която откри пропуска, съобщи тогава, че злонамерен субект (UTA0576) е комбинирал уязвимостта CVE-2026-104935 поне от 3 октомври с други два пропуска, за да постигне неавтентикирано изпълнение на код на ниво root върху устройства ICS с всички налични корекции за сигурност.
„Забележително е, че UTA0576 не е инсталирал зловреден софтуер или уеб шел. Вместо това атакуващият е експлоатирал устройството повторно за всяка команда, която е изпълнявал, и е манипулирал системните журнали, за да заличи следите си, заобикаляйки инструмента Integrity Checker Tool на Ivanti“, посочиха от Volexity.
Компанията за разузнаване на заплахи Defused също потвърди доклада на Volexity, заявявайки, че е забелязала първите признаци на активно експлоатиране на CVE-2026-104935 от 1 октомври.
Във вторник Агенцията за киберсигурност и сигурност на инфраструктурата на САЩ (CISA) добави CVE-2026-104935 към своя каталог с активно експлоатирани уязвимости и нареди на федералните агенции да инсталират корекции за сигурност на системите си до петък.
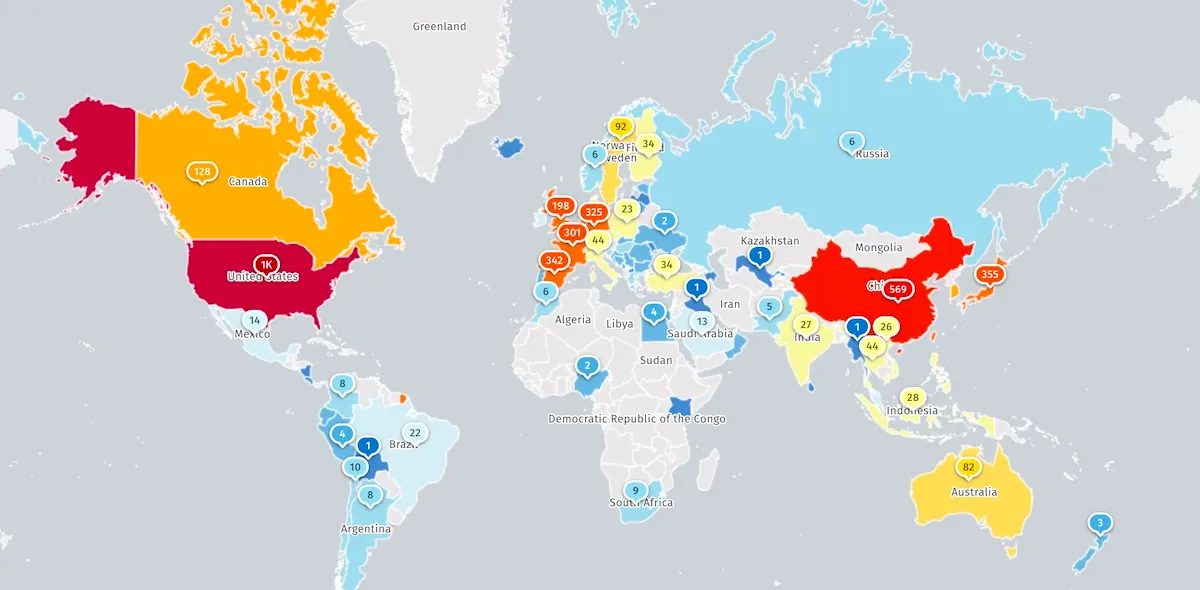
Организацията за наблюдение на интернет заплахи Shadowserver в момента проследява над 5,000 достъпни през интернет инстанции на ICS, но няма информация колко от тях вече са защитени срещу текущите атаки.
Атакуващите често се насочват към уязвимости в продукти на Ivanti, често при zero-day атаки, тъй като те предоставят бърз начин за проникване в корпоративни мрежи с цел кражба на чувствителни фирмени и клиентски данни.
През последните няколко години Ivanti коригира няколко други zero-day уязвимости в Connect Secure, експлоатирани в реална среда, някои от които комбинирани в мащабни атаки за разпространение на зловреден софтуер.
Компанията отстрани уязвимост за инжектиране на команди (CVE-2024-21887) и заобикаляне на удостоверяването (CVE-2023-46805) в началото на януари 2024 г., както и подправяне на заявки от страна на сървъра (CVE-2024-21893) две седмици по-късно.
По-скоро Ivanti коригира грешка за отдалечено изпълнение на код (RCE) (CVE-2025-0282) през януари 2025 г. и втора RCE уязвимост (CVE-2025-22457), експлоатирана от свързани с Китай държавни хакери поне от средата на март 2025 г.
Ivanti има над 3,000 служители, мрежа от повече от 7,000 партньори и над 40,000 клиенти, които използват нейните решения за управление на ИТ активи по целия свят.
От ноември 2021 г. насам CISA е отбелязала 38 уязвимости на Ivanti като активно експлоатирани в реална среда, включително 12, които са били използвани и при рансъмуер атаки.