Хакери започнаха да използват управляваща рамка, задвижвана от изкуствен интелект, на име CyberStrikeAI, за да проникват в Windows мрежи и да превземат цели домейни.
Сред потвърдените жертви са образователни организации в Африка и Латинска Америка. Инструментът позволява на езиков модел да решава кои команди да се изпълнят, така че операторът вече не въвежда всяка стъпка ръчно.
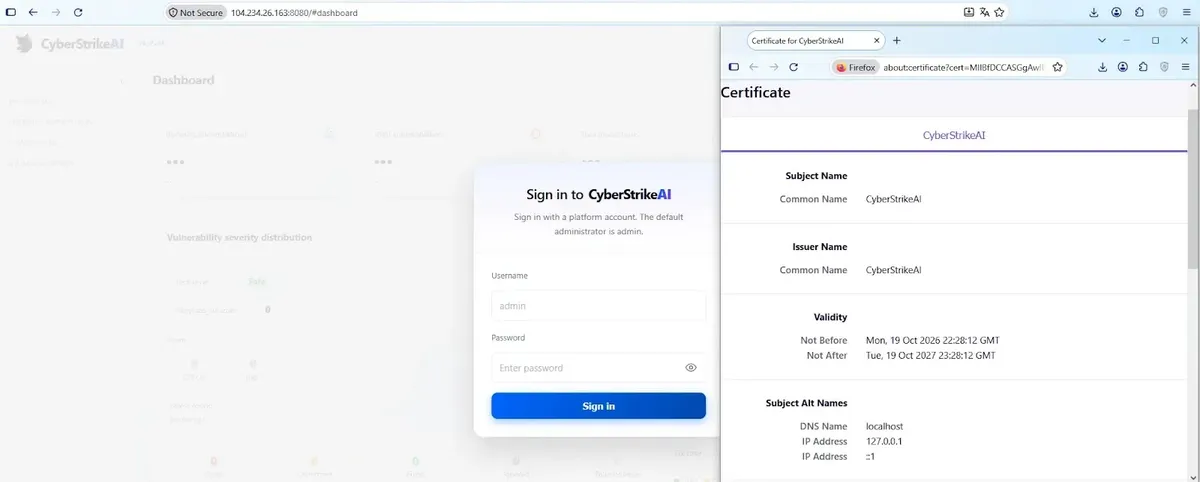
CyberStrikeAI е платформа с отворен код, написана на Go и създадена за тестове за проникване. Киберпрестъпници вече са я насочили към реални цели, а по-ранни публикации показаха как атакуващи са нападали устройства Fortinet FortiGate със същата рамка.
Тази нова кампания показва използването на инструмента за нещо по-голямо: преминаване от един уязвим сървър към пълен контрол над мрежата.
Анализаторите от Securelist откриха кампанията по време на рутинно наблюдение на заплахите. Те я описват като един от първите публични случаи на използване на езиков модел в реално действащо проникване.
Човекът оператор задава обща цел, а моделът с изкуствен интелект на управляващия сървър избира инструментите, пише командите и чете резултатите. Зловредният софтуер на машината на жертвата е обикновен имплант без никакъв изкуствен интелект в себе си.
Хакери използват агенти на CyberStrikeAI
Проникването започна с човек. Операторът получи достъп до компрометиран SQL Server, събра основни данни за хоста, постави инструменти и сканира мрежата. Това отне почти един ден, след което атакуващите затихнаха за около две седмици.
Когато се върнаха, агентът на CyberStrikeAI пое управлението. За две минути той осигури устойчивост (persistence) чрез планирана задача на име SystemUpdate и завърши локалните проверки. През следващите пет часа картографира домейна с помощта на PowerShell и LDAP заявки.
Той събра и данни, необходими за Kerberoasting и AS-REP Roasting – два метода за разбиване на пароли на акаунти. Други публикации показват как атакуващи координират 44 AI агента със същата платформа, което подсказва, че подходът се разпространява.
След кратка пауза от няколко дни последната фаза протече за по-малко от час. Агентът се придвижи странично през SMB и WMI, извлече идентификационни данни от множество машини и експортира съдържание от бази данни.
Той извлече пароли от файлове на регистъра и от процеса LSASS чрез функцията MiniDump на comsvcs.dll. След като компрометира вградения администратор на домейна, изпълни техники DCSync и Golden Ticket с преименуван инструмент Mimikatz.
Цялата операция, от инсталирането на агента до домейн администратор, отне само три до четири дни. Атакуващите се опитваха да останат скрити. Кодираха командите в Base64, разделяха скриптовете на няколко файла и ги сглобяваха отново с certutil.
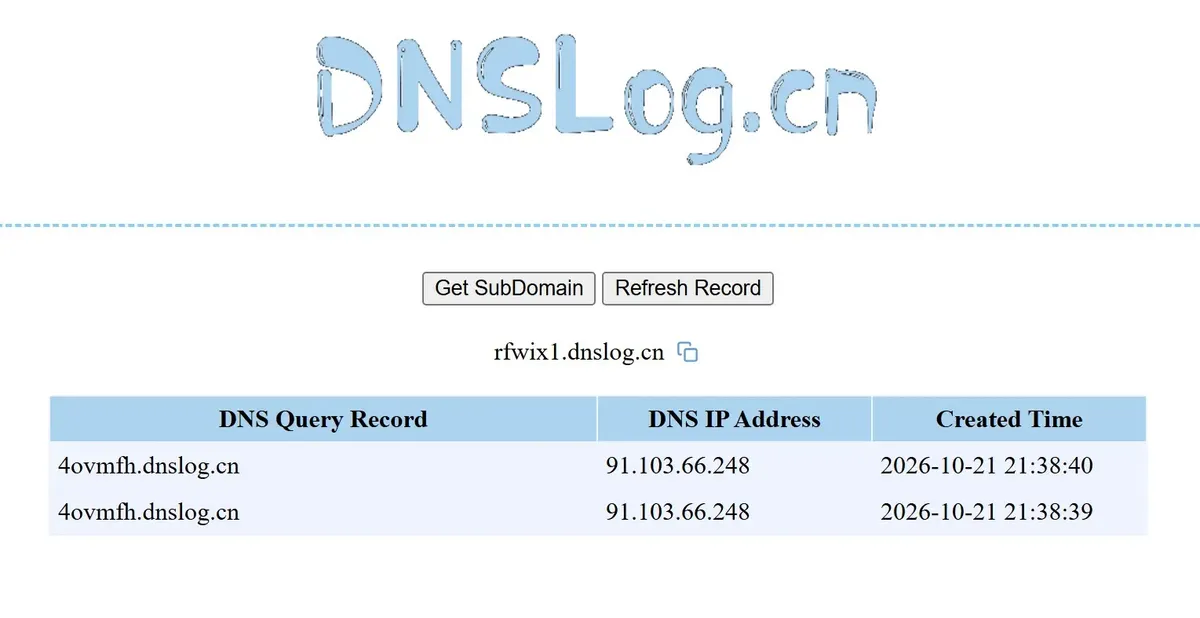
Един от маяците (beacon) бе наименуван svchosts.exe, за да изглежда като нормален Windows процес. Някои скриптове съдържаха коментари на китайски, а атакуващите използваха китайската услуга dnslog.cn, за да установят IP адресите на жертвите.
Рестартирането на сървърите попадаше предимно в работното време по UTC+8. Взети заедно, тези индикации сочат към китайскоговорящ оператор, но Securelist не успя да свърже активността с позната група.
Защо защитниците все още могат да я засекат
Самите методи не са нови. Агентът използваше добре познати инструменти, а изкуственият интелект основно направи работата по-бърза и по-лесна. Тъй като моделът работи на сървъра на атакуващия, защитниците няма да видят AI трафик или необичайно потребление на ресурси в мрежата си. Ще видят същите действия, които би извършил и човек нарушител.
Това означава, че обикновените правила за откриване все още работят. Екипите трябва да следят за отдалечено създадени планирани задачи чрез schtasks.exe, за достъп до паметта на LSASS и за WMI или WinRM команди от необичайни хостове.
Атаката DCSync краде хешове на пароли, като се представя за домейн контролер. Event ID 4662 помага тя да бъде засечена, когато заявката идва от система, която не е истински домейн контролер. Двукратната смяна на паролата на акаунта krbtgt след всяка компрометация на домейн администратор анулира фалшифицираните Golden Ticket.
Защитниците трябва да проверяват и за команди, изпълнявани от процеса sqlservr.exe, тъй като това вероятно е бил входът. Трябва да инсталират корекции за сигурност и да ограничат достъпа до изложените SQL Server инстанции, както и да включат LAPS.
Освен това следва да ограничат правата за репликация и да пазят журнали за стартирането на процеси, активността на PowerShell и влизанията в системата. Microsoft наскоро описа AI агенти, насочени към тенанти на Microsoft 365, така че облачните акаунти, свързани с домейна, изискват същото внимание.
Индикатори за компрометиране (IoCs):
| Тип | Индикатор | Описание |
|---|---|---|
| Хеш | D726A8B4886C636F76CA6D30EF6A6FF4 | Windows маяк на CyberStrikeAI (c:\windows\temp\svchosts.exe) |
| Хеш | 2770562d104391b92b42671c270079bb | Windows маяк на CyberStrikeAI (c:\windows\temp\svcmon32.exe, c:\programdata\svcmon32.exe) |
| Хеш | 09e1da2afa1216ecc55648ec8e122d2a | Linux маяк на CyberStrikeAI |
| Хеш | 805B9E4AE74C903787416800999B8418 | Linux маяк на CyberStrikeAI |
| Хеш | 29EFD64DD3C7FE1E2B022B7AD73A1BA5 | C:\Windows\Temp\wdiag2.exe (Mimikatz) |
| Хеш | 74F57B3E897A4960DCDD5B7E8A54F9DF | c:\rwx\RogueWinRM.exe |
| Хеш | 0BBD08AF95F877F1D568B03DE2EB76B4 | c:\ProgramData\p1.ps1 (PowerShell скрипт за обратна обвивка) |
| IP адрес | 185.186.245[.]144 | C2 за Windows маяка |
| Домейн | fastcdn[.]bar | C2 за Windows маяка |
| Домейн | media.fastcdn[.]bar | C2 за Linux маяка |
| IP адрес | 104.234.26[.]163 | C2 за доставка на зловреден код и за Linux маяка |
Забележка: IP адресите и домейните са умишлено дефангнати (напр. [.]), за да се предотврати случайно резолвиране или превръщане в хипервръзки. Връщайте оригиналния вид само в контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашия SIEM.