Атакуващи, представящи се за ИТ поддръжка в Microsoft Teams, са убедили служители да им предоставят отдалечен контрол над техните компютри. След това те са използвали несигурни настройки на Active Directory Certificate Services (AD CS), за да получат сертификати за влизане за привилегировани акаунти, включително такъв за домейн контролер.
В свой доклад Microsoft заяви, че е разследвала две такива прониквания, едно от които е довело до копиране на фирмени данни на външен сървър.
Атакуващите не са експлоатирали уязвимост в самия Teams. Те са разчитали на социално инженерство и на AD CS, която е била настроена несигурно, като Microsoft не обвързва активността с никоя известна група.
Как са започнали атаките
И двете прониквания са започнали по един и същ начин, посочват от Microsoft. Атакуващите са изпращали съобщения и са се обаждали на служители в Teams, представяйки се за собствения ИТ отдел или бюро за поддръжка на компанията, като са действали от външни организации (tenants) с имена, свързани с поддръжка, така че контактът да изглежда познат.
Те са убедили всеки потребител да отвори Quick Assist — инструмент за отдалечена помощ, вграден в Windows — и да им продиктува кода за връзка. Това е дало на атакуващия директен, практически контрол над работната станция.
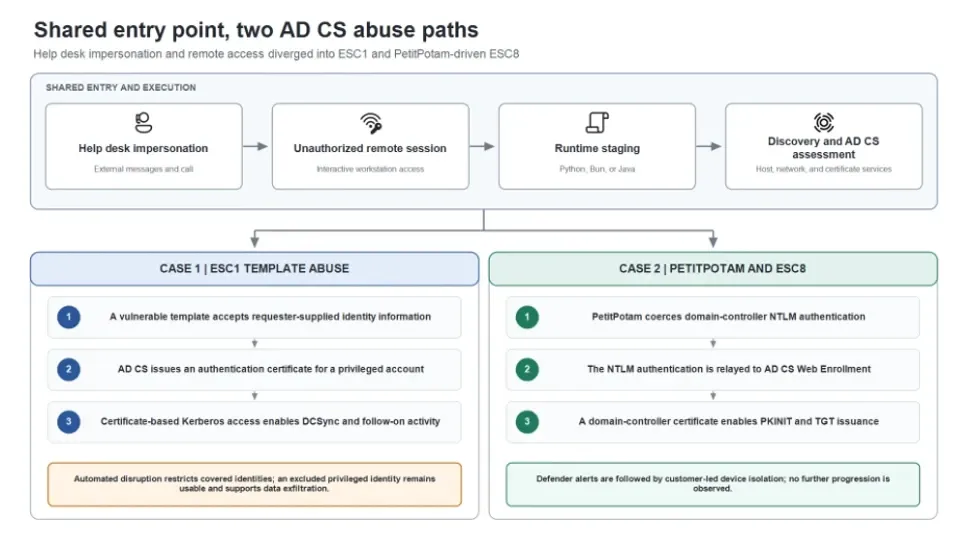
Оттам атакуващият е свалил архив в папката Downloads, разархивирал го е в нова папка с име, наподобяващо обновяване за Windows, и е стартирал съдържанието му с преносима среда за изпълнение на Python, Bun или Java. Самите имена на файловете са били слаб индикатор, тъй като едно копие е било преименувано, но все още е носело данните за версията на истинската среда за изпълнение.
Какво печели атакуващият от един сертификат
AD CS е ролята в Windows, която издава сертификатите, представяни от потребителите и компютрите при влизане. Сертификат от лошо конфигуриран шаблон позволява на всеки, който го притежава, да влезе в системата като акаунта, посочен в него.
От Microsoft отбелязват, че такъв сертификат продължава да работи дори след нулиране на паролата на акаунта или изтриване на първата машина, така че нито една от двете стъпки не прекратява достъпа на атакуващия.
Случай 1: Привилегировани сертификати и пропуск в ограничаването на заплахата
При първото проникване атакуващите са открили шаблон за сертификат със слабост, известна като ESC1. При този вид шаблон заявителят може сам да посочи акаунта, който сертификатът ще представлява, така че потребител с ниски привилегии може да заяви такъв, който да замества привилегирован акаунт.
Първата вълна от обаждания е била насочена към трима потребители и една работна станция, генерирайки сертификати за три високопривилегировани акаунта. Функцията за автоматично прекъсване на атаки на Microsoft Defender е изолирала тези идентичности и е прекратила активните им сесии. Един привилегирован акаунт обаче е бил изключен от автоматичната реакция, поради което е останал използваем.
Около 90 минути по-късно по-голяма вълна е засегнала 16 потребители и втора работна станция, генерирайки сертификати за още 8 привилегировани акаунта. Microsoft съобщи, че над 1,000 последващи опита за достъп до файлове през SMB или за влизане в системата са били блокирани.
Секунди след получаването на сертификат атакуващият е влязъл в домейн контролер и е стартирал DCSync — инструмент за копиране на данни за пароли от Active Directory. Операцията вече е била започнала, когато мерките за ограничаване са се задействали, което е намалило обема на репликираните данни. Microsoft не посочва колко точно идентификационни данни е успял да придобие атакуващият.
Изключеният акаунт се е оказал пролуката. Атакуващият е продължил да го използва, достигнал е до файлов сървър и е стартирал преименувано копие на инструмента за копиране на файлове Rclone, за да прехвърли данни от споделена папка към външен SFTP сървър. От Microsoft не уточняват какво количество данни е било откраднато.
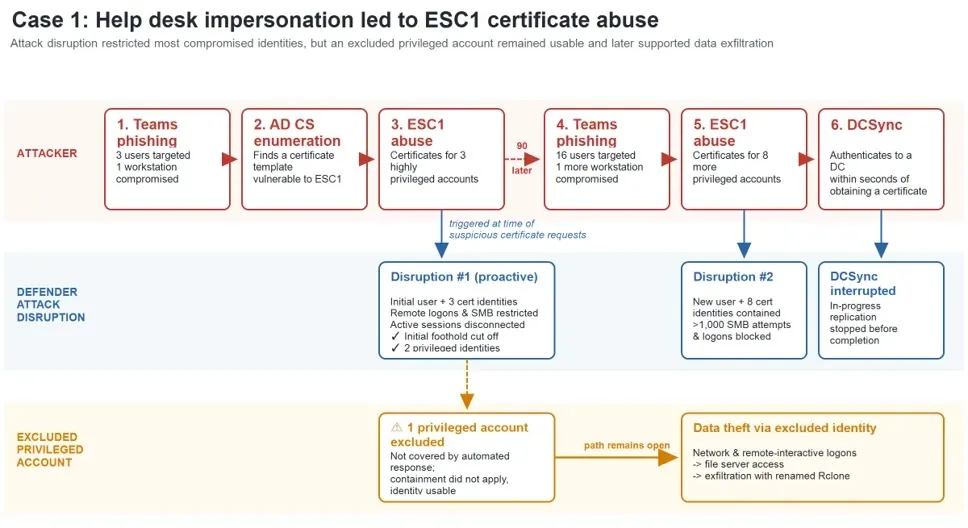
Случаят показва, по думите на Microsoft, че „частичното ограничаване на идентичности може да намали активността на атаката, но същевременно да остави работещ привилегирован маршрут“.
Случай 2: Сертификат за домейн контролера
Второто проникване е започнало по същия начин, но е поело в различна посока, тъй като споменатата слабост в шаблона не е присъствала. Вместо това атакуващият е използвал техника, наречена PetitPotam, за да принуди домейн контролер да се удостовери пред машина, контролирана от атакуващия.
Това NTLM влизане е било пренасочено към уеб страницата за записване на AD CS — злоупотреба, известна като ESC8, при която не се изисква парола. Атакуващият е използвал пренасоченото влизане, за да заяви сертификат за самия домейн контролер. С този сертификат и Kerberos (PKINIT) атакуващият е получил билет за издаване на билети (TGT) за домейн контролера, превръщайки еднократното пренасочено влизане в постоянна идентичност.
Тук защитната реакция е сработила успешно. Defender е задействал сигнали за ESC8, клиентът е изолирал работната станция и според Microsoft не е последвала друга активност.
Разликата между двата случая се свежда до ограничаването на атаката. В първия случай автоматичното прекъсване е блокирало по-голямата част от атаката, но единственият изключен акаунт е останал отворен. Във втория случай изолирането на една-единствена работна станция е спряло проникването.
Какво могат да направят защитниците
Няма корекция за сигурност, тъй като в случая не става въпрос за софтуерен дефект. Съветите на Microsoft са насочени към конфигурацията и реакцията при инциденти.
- Инструктирайте персонала да потвърждава всяка неочаквана заявка за поддръжка чрез познат вътрешен канал, преди да споделя екран или да предава отдалечен контрол. Ограничете кои външни организации в Teams могат да се свързват със служителите и разрешете само одобрени инструменти за отдалечена поддръжка.
- Прегледайте шаблоните за сертификати за влизане за такива, които позволяват на заявителя да посочва името на акаунта или в които твърде много потребители могат да се записват, и премахнете правата за записване, които не са необходими.
- Изисквайте HTTPS и включете разширената защита за удостоверяване (Extended Protection for Authentication – EPA) на уеб крайните точки за записване, като изключите NTLM там, където е възможно. Документът KB5005413 на Microsoft разглежда тази тема, а проверките на състоянието на сигурността в Defender for Identity сигнализират за шаблони и крайни точки, изложени на ESC1 и ESC8.
- Включете одит на сертификатите. Ако е издаден неправомерен сертификат, отменете го, но имайте предвид, че отмяната не анулира вече издадените Kerberos билети; прегледайте активните билети отделно.
- Третирайте всеки акаунт, изключен от автоматичното ограничаване, като съзнателно решение и назначете ръчно действие на негово място.
Какво е известно и какво не
Microsoft не приписва проникванията на никоя конкретна група и не посочва датите, на които са се случили.
Методите не са нови. Изследователите описаха слабостите в сертификатите ESC1 и ESC8 през 2021 г., а трикът за принудително удостоверяване PetitPotam беше разкрит през същата година. Самата Microsoft документира метода за първоначален достъп чрез представяне за бюро за поддръжка в Teams и получаване на отдалечен контрол по-рано през 2026 г.
Новото в този доклад е, че двете техники се срещат в реални прониквания, заедно с поуката относно изключения от автоматичната защита акаунт.
По-новите версии на Windows са по-малко уязвими към стъпката с ESC8. Microsoft включи EPA по подразбиране за AD CS в Windows Server 2025, докато при Server 2022 и 2019 се изисква тя да бъде активирана ръчно.
Индикатори и откриване
Докладът на Microsoft изброява сигнали на Defender в Teams, крайни точки и индикатори за идентичност, както и четири заявки за разширено търсене на заплахи, които компанията нарича „отправни точки за разследване“, а не самостоятелни доказателства. Публикувани са и три файлови хеша, свързани със скриптовете за първоначален достъп:
- SHA-256
85b6c424117494d3056e88689dbc94c75e9afdb187a339714043aec0da109f17(JavaScript скрипт за първоначален достъп) - SHA-256
f326201269f1ee2f803ae435317507263bb6e0dbfdeb70bd1bb5446e2e46f001(Python скрипт за първоначален достъп) - SHA-256
06c5c14f043aee3bcc5843b5f50909623d5c9a6239a7c1fba9cddad4111469e7(Python скрипт за първоначален достъп)