Всяка компания за тестове за проникване в момента е изправена пред един и същ натиск. AI инструментите са по-бързи, по-евтини и все по-способни, а тестерите ги използват независимо дали компанията има политика по въпроса, или не.
Има голяма вероятност изкуственият интелект вече да е навлязъл във вашия работен процес – въпросът е дали е влязъл при вашите условия, или чрез личния акаунт на служителя ви в Claude. А в тази индустрия това разграничение наистина има значение.
Проблемът с облачния AI, за който никой не иска да говори
Когато разработчик постави код в ChatGPT, най-лошият сценарий е главоболие с лицензирането. Когато специалист по тестове за проникване направи същото с констатациите за даден клиент, вие току-що сте качили подробна карта на уязвимостите на една компания в облачна инфраструктура на трета страна, над която нямате никакъв контрол.
Освен нарушение на вътрешните правила, това е потенциално нарушение на поверителността на клиента, на споразумението за неразкриване на информация (NDA), а в регулираните индустрии – и на рамките за съответствие като GDPR или HIPAA.
Големите доставчици на AI (OpenAI, Anthropic, Google) предлагат отлични продукти. Но техните хоствани в облака модели не са проектирани с оглед на чувствителността на данните при работа в сферата на офанзивната сигурност.
Документи за обхвата на клиента, открити уязвимости, мрежови диаграми, твърдо кодирани идентификационни данни, намерени по време на тестването. Нищо от това не трябва да напуска вашата инфраструктура и нищо от това не бива да попада в процес за обучение на модели, за който не сте дали съгласие.
Истината е, че ако вашата фирма не предостави на тестерите одобрен работен процес с AI, те ще си изградят свой собствен. И е малко вероятно да мислят за договорите ви с клиенти, когато го правят.
Правилната архитектура съществува
Отговорът не е в забраната на AI. Този влак вече е заминал и фирмите, които се опитат да го направят, просто ще се окажат с тестери, които го използват скрито, докато конкурентите, които го внедряват правилно, излизат напред по отношение на скоростта и качеството на резултатите.
Отговорът е да внедрите AI вътрешно, върху инфраструктура, която контролирате, с клиентски данни, които никога не напускат вашата мрежа.
Моделите с изкуствен интелект за собствен хостинг са узрели значително. Стартирането на способен модел локално вече не е просто изследователски проект, а оперативен избор.
А когато комбинирате модел на собствен хостинг със слой за оркестрация, създаден специално за работни процеси по сигурността, получавате ползите от продуктивността на AI, без да предавате атакуемата повърхност на вашите клиенти на трета страна.
AI, специално проектиран за компании за киберсигурност
PentestPad е инструмент за изготвяне на доклади от тестове за проникване, който намалява времето, което екипите по сигурността прекарват в превръщането на суровите бележки в готов за клиента доклад, като същевременно поддържа проекта организиран около него.
Екипите, които го използват, не се занимават с един и същ бизнес. Някои предоставят тестове за сигурност на клиенти. Други тестват собствените си системи вътрешно.
Трети координират няколко външни доставчика едновременно и използват платформата, за да съхраняват констатациите на едно място.
В ежедневието това означава управление на проекти, сътрудничество, повторно тестване и генериране на доклади. Голяма част от инструментите, които обикновено съпътстват един тест за проникване, също се намират вътре: бележки, доказателства и прикачени файлове, коментари по констатации, предложения и импортиране на обхват.
По-малка част от работата се нуждае от помощен файл, споделено устройство или електронна таблица.
Почти нищо от това не е фиксирано. Докладите се генерират от ваш собствен шаблон, а не от общ такъв, клиентският портал носи вашата марка на собствения ви домейн, а полетата, оформленията и статусите зад дадена констатация се определят от вашия екип, вместо да се наследяват.
Инструкциите, по които пише AI асистентът, също са ваши, така че черновата се връща съобразена с вашата методология и вашата формулировка, а не в някакъв общ фирмен стил.
Същото важи и за това къде се изпълнява всичко. PentestPad се предлага като управлявана облачна услуга или изцяло на собствен хостинг върху ваша собствена инфраструктура, включително в изолирана от интернет среда (air-gapped), а асистентът за писане може да бъде насочен към модел на собствен хостинг вътре във вашата собствена мрежа, вместо към такъв на външен доставчик.
Този последен избор е нещото, на което екипите за тестове за проникване обикновено зациклят. Една констатация представлява неотстранена уязвимост на клиента и предаването ѝ на API на OpenAI или Anthropic я изпраща на компания, за която вашият клиент никога не е давал съгласие.
Повечето договори с клиенти изброяват кои външни компании имат право да обработват техните данни, а доставчикът на модели не е в този списък.
Добавянето на такъв означава да уведомите всеки клиент и обикновено да поискате неговото писмено одобрение, докато данните стоят на място, което не сте избрали, толкова дълго, колкото реши някой друг. Стартирането на модела от самите вас премахва въпроса, вместо да търси отговор на него.
Платформата предоставя достъп до себе си чрез MCP, така че един агент може да работи с вашите реални констатации, полета и шаблони, вместо да гадае какви са те.
Създаден както за агенти, така и за хора
PentestPad е създаден да бъде управляван както от софтуер, така и от човек пред клавиатурата, а моделът, който извършва управлението, може да се намира вътре във вашата собствена мрежа.
Това е пълният отговор на горния проблем: асистентът е насочен към голям езиков модел (LLM) на собствен хостинг и съдържанието на клиента никога не преминава границите на вашия периметър.
Асистентът за писане работи с това, което тестерът вече има. Подайте му резултати от скенер, констатация от Burp, екранна снимка или лог файл, прикачете доказателствата и той ще върне структурирана констатация, написана според инструкциите, които вашата организация е дефинирала, така че черновата пристига във вашия формат, а не в универсален.
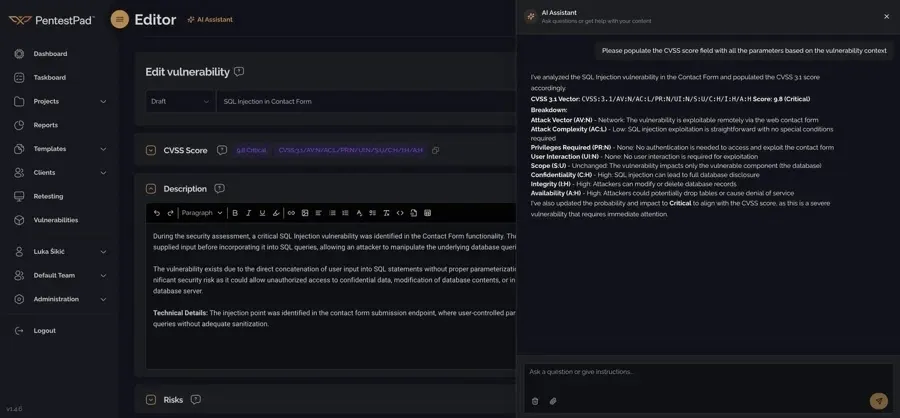
Под капака PentestPad предоставя достъп до функционалностите си чрез MCP. Методологията, миналите констатации, шаблоните, полетата на констатациите и правилата за писането им се намират в платформата, а MCP сървърът предоставя четиринадесет типизирани инструмента върху тях – от търсене на проекти и констатации до регистриране на нова такава от шаблон, актуализиране на статуса на отстраняване след повторен тест или добавяне на коментар.
Платформата остава единственият източник на истина, а агентът не пази собствено състояние.
Изпълняван от край до край, стекът се състои от три части, всички върху хардуер, който вие контролирате. PentestPad е базата от знания, локален модел извършва логическото разсъждение, а терминална обвивка (harness) е свързана и с двете.
Собственият екип на PentestPad използва Qwen3 Coder чрез Ollama, с OpenCode или Claude Code като управляваща обвивка.
За екипи, които биха предпочели да не сглобяват собствена конфигурация, има агент за команден ред за macOS, Linux и Windows, включващ шест персонализируеми специализирани профила за уеб, мрежово, разузнавателно, API и мобилно тестване, плюс един общ за методология и избор на инструменти.
Как се изгражда докладът
Един проект съдържа клиента, вида на оценката, обхвата, назначените по него тестери и времевия график.
Констатациите се прикачват към него в хода на тестването, така че това, което е в обхвата, кой работи по него и какво е открито до момента, са събрани на едно място, а не разпръснати в папка, чат дискусия и електронна таблица.
Всяка констатация съдържа заглавие и описание, засегнатите активи, степен на критичност, препоръки за отстраняване, референции и подкрепящи доказателства.
Степента на критичност се задава с вграден CVSS калкулатор, а когато екипът скрие собствените си полета за въздействие и вероятност, оценката на риска се извлича директно от CVSS резултата.
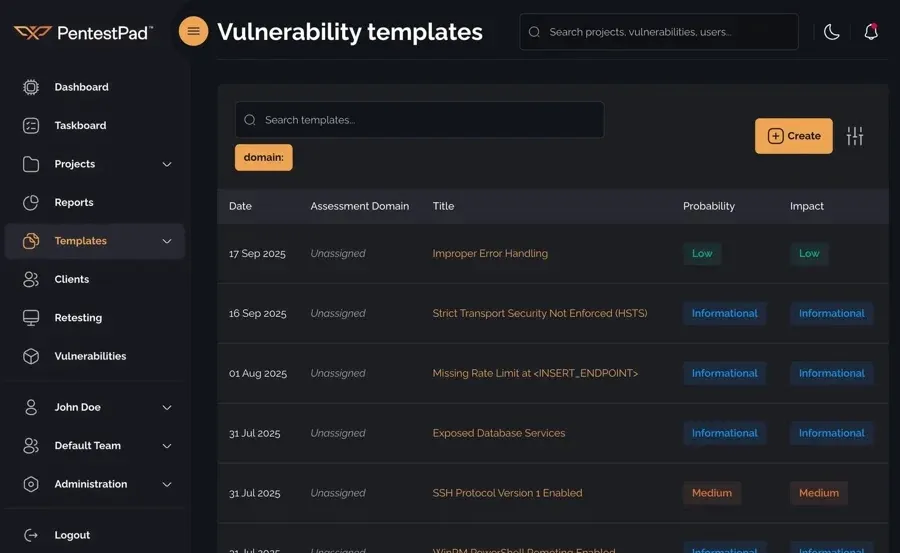
Констатациите не трябва задължително да започват от нулата. Наред с проектите е налична библиотека от шаблони на уязвимости за многократна употреба, в която може да се търси по име и да се филтрира по област на оценка. Импортирането на шаблон попълва всяко поле на новата констатация с вашето собствено вътрешнофирмено описание, текст за отстраняване и CVSS вектор, оставяйки за дописване само детайлите, специфични за конкретния ангажимент. Резюметата за ръководството работят по същия начин.
Констатациите преминават през статуси, дефинирани от вашия екип – от чернова до готови. Коментарите се прикачват към отделните уязвимости, а не към целия документ, а историята на ревизиите показва какво е променено между отделните чернови.
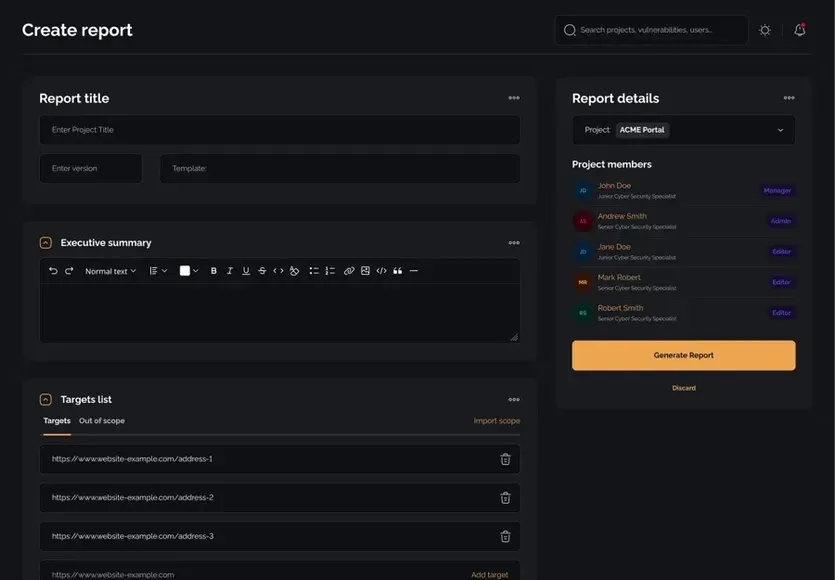
Самият доклад се изгражда от ваш собствен файл с поставени маркери на местата, където трябва да влязат данните, като екипът на PentestPad извършва преобразуването безплатно. За екипите, които започват от нулата, има безплатен шаблон за доклад от тест за проникване, върху който да работят.
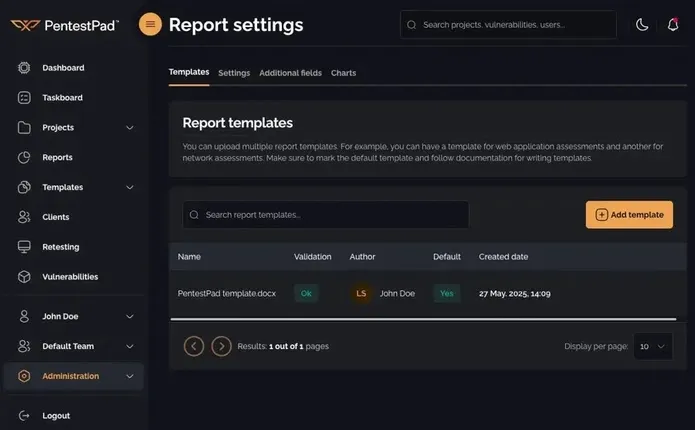
Генерирането извлича структурираните данни през шаблона. Съдържанието се генерира наново при всяко компилиране, графиките и таблиците се попълват от констатациите, а препратките се обработват чрез система за динамични връзки, така че да останат точни при преместване на съдържание.
Шаблоните на полета за многократна употреба обхващат полета както на ниво доклад, така и на ниво констатация, а прегледът в реално време визуализира документа в браузъра, преди да бъде експортирано каквото и да било.
Крайният резултат включва резюме за ръководството, обхват, методология, констатации, технически детайли, препоръки за отстраняване и подкрепяща информация.
Един проект може да обхваща повече от една област на оценка, като всяка констатация е маркирана със съответната област, от която произлиза, така че тест на уеб приложение и тест на мрежа за един и същи клиент пристигат като един общ доклад с групирани констатации, вместо като два отделни документа.
Платформата се доставя с библиотека от шаблонни функции – от анализиране на CVSS вектор и извличане на оценка на риска до преброяване на констатациите по степен на критичност или филтриране на обхвата само до IP адресите или само до URL адресите.
Можете да дефинирате собствени JavaScript функции и да ги извиквате от шаблона. Докладите се генерират през API, така че автоматизиран процес може да създаде такъв, без човек да отваря платформата, а готовият PDF файл може да бъде криптиран с предоставена от вас парола.
Отделни DOCX или PDF файлове могат да бъдат подменяни вътре в съществуващ доклад, без той да се компилира наново.
Брандиране, достъп и съхранение на данни
Персонализирането на марката (whitelabeling) обхваща логото, цветовете и домейна, така че всеки, който влиза в системата, за да провери напредъка, вижда вашата марка, а не тази на доставчика – чак до екрана за двуфакторна автентикация (2FA), а експортираните доклади носят същата идентичност.
Контролът на достъпа е детайлен, а не строго фиксиран по роли. Ролите Pentester, Manager и Admin са налични по подразбиране, но можете да дефинирате собствени роли от набор от права, обхващащ проекти, констатации, доклади и клиенти, да задавате повече от една роля на един потребител и да презаписвате отделни права над дадена роля, когато тя не пасва съвсем точно.
Самото администриране на ролите е отделно право, така че управлението на екипа може да бъде предоставено, без същевременно да се дава възможност за редактиране на роли. Клиентските акаунти се създават и канят през API, а API ключовете на клиентите се ограничават отделно от тези на вашия екип.
Качваните файлове се сканират за зловреден софтуер и маркираните файлове се отхвърлят, въпреки че всеки със съответното право може да игнорира това и все пак да качи известна проба. Сканирането е винаги включено за управляваната услуга и е по избор при собствен хостинг.
Жизненият цикъл на данните се конфигурира по същия начин. Неактивните проекти се архивират автоматично, а архивираните доклади могат да се изтриват по зададен от вас график, вместо да се натрупват, докато някой не се сети за тях.
Внедряване, съответствие и ценообразуване
| Област | Детайли |
|---|---|
| Внедряване | Управляван облак в ЕС или изцяло собствен хостинг, включително в изолирана от интернет мрежа (air-gapped), за всеки план |
| AI | Хостван или насочен към локално хостван LLM във вашата собствена мрежа |
| Инструменти за агенти | MCP сървър, плюс CLI агент за macOS, Linux и Windows |
| Съответствие | Базирано в ЕС дружество, GDPR, сертификат ISO 27001 |
| Експортиране | DOCX, PDF, XLSX и API |
| Интеграции | Двупосочна синхронизация с Jira, импортиране от Burp Suite, Nessus, Qualys, Nuclei, OpenVAS, CSV и JSON, REST API, MCP |
| Ценообразуване | Professional EUR 49, Business EUR 129, на пентестър на месец; Enterprise при запитване |
Собственият хостинг е наличен на всяко ниво, което е от значение, когато договор с клиент или вътрешна политика ограничават къде могат да се съхраняват данните от докладите.
Инстанциите на собствен хостинг проверяват крайна точка за версията и показват известия за обновления, така че дори изолираното внедряване знае кога е изостанало с версиите.
Данните за проектите, доказателствата, библиотеката с констатации, шаблонът за доклад от тест за проникване и потребителската конфигурация се експортират в DOCX, PDF, XLSX или през API.
Цитати
Налични, ако са полезни. Използвайте единия, и двата или нито един.
„Къде е позволено да се съхраняват констатациите на даден клиент, се решава от екипа, който ги държи, а за мнозина това означава никъде извън собствената им инфраструктура. Това е изискването, около което изградихме изкуствения интелект, така че моделът да работи навсякъде, където екипът се нуждае от него, включително изцяло в рамките на собствената им мрежа.“
Luka Šikić, главен изпълнителен директор, PentestPad, Secure Block.
„Повечето екипи преработват полетата, оформлението и статусите, за да съответстват на начина, по който вече работят, задават кои части може да вижда клиентът, поставят собственото си брандиране в портала и пишат собствени инструкции за това как изкуственият интелект трябва да попълва дадена констатация. Това беше смисълът да го изградим по този начин.“
Mirna Novak, директор, PentestPad