Тайванският производител на мрежови устройства за съхранение на данни (NAS) Synology предупреди клиентите си незабавно да обновят своите устройства поради ръст в атаките с рансъмуера C3RB3r.
Компанията призова потребителите да активират автоматичните обновявания и да надградят софтуера DiskStation Manager (DSM), работещ на техните NAS устройства, до най-новата версия, за да защитят данните си.
„Synology идентифицира атакуващи, които експлоатират уязвимост, коригирана през декември 2024 г., за да се насочат към устройства, работещи с остарели версии на DSM. Тези атаки имат за цел да криптират данните и да изнудват за откуп“, се казва в бюлетин за сигурност от четвъртък.
„Synology настоятелно призовава всички потребители, използващи уязвими версии, незабавно да обновят DSM, за да защитят своите системи. Synology също така препоръчва активирането на автоматични обновявания, за да се поддържа DSM винаги актуален.“
Говорител на Synology не бе открит веднага за коментар, когато BleepingComputer се свърза с компанията за повече информация относно тези рансъмуер атаки C3RB3r.
Въпреки че Synology все още не е споделила коя точно уязвимост се експлоатира в тези текущи атаки, компанията препрати към бюлетин за сигурност от ноември 2024 г. с информация за пуснати корекции за сигурност за уязвимости, позволяващи на атакуващите да изпълняват произволен код (CVE-2024-10441), да четат файлове (CVE-2024-50629) и да записват файлове (CVE-2024-10445) на устройства без инсталирани корекции за сигурност.
Потребителите на Synology се съветват незабавно да блокират достъпа до уеб интерфейса за управление от интернет и да обновят своя софтуер DSM, за да предотвратят опитите на киберпрестъпниците да компрометират и криптират техните устройства.
| Продукт | Критичност | Наличност на коригирана версия |
|---|---|---|
| DSM 7.2.2 | Critical | Надградете до 7.2.2-72806-1 или по-нова версия. |
| DSM 7.2.1 | Critical | Надградете до 7.2.1-69057-6 или по-нова версия. |
| DSM 7.2 | Critical | Надградете до 7.2-64570-4 или по-нова версия. |
| DSM 7.1 | Critical | Надградете до 7.1.1-42962-7 или по-нова версия. |
| DSM 6.2 | Moderate | Надградете до 6.2.4-25556-8 или по-нова версия. |
Synology рядко издава бюлетини за сигурност, предупреждаващи за атаки срещу устройствата на своите клиенти, като последното подобно предупреждение беше публикувано през август 2019 г. след мащабни атаки с груба сила (brute-force), довели до инфекции с рансъмуера eCh0raix.
Бюлетинът от миналата седмица следва масивна вълна от доклади на клиенти на Synology, чиито данни са били криптирани и които са били подканени да закупят инструмента „C3rb3r Decryptor“ от портал в тъмната мрежа за хиляди долари.
Първите доклади се появиха преди повече от две седмици, като засегнатите потребители съобщават, че рансъмуерът оставя бележка за откуп (read-me3.txt) и добавя разширение .L0CK3D към криптираните файлове.
„Всички ваши важни файлове са криптирани. Всеки опит за възстановяване на файловете ви със софтуер на трети страни ще бъде фатален за тях! Единственият начин да декриптирате файловете си безопасно е да закупите специалния софтуер за декриптиране „C3rb3r Decryptor““, предупреждава бележката за откуп.
„На тази страница ще получите пълни инструкции как да закупите софтуера за декриптиране за възстановяване на всички ваши файлове. Също така на тази страница ще можете да възстановите един произволен файл безплатно, за да се уверите, че „C3rb3r Decryptor“ ще ви помогне.“
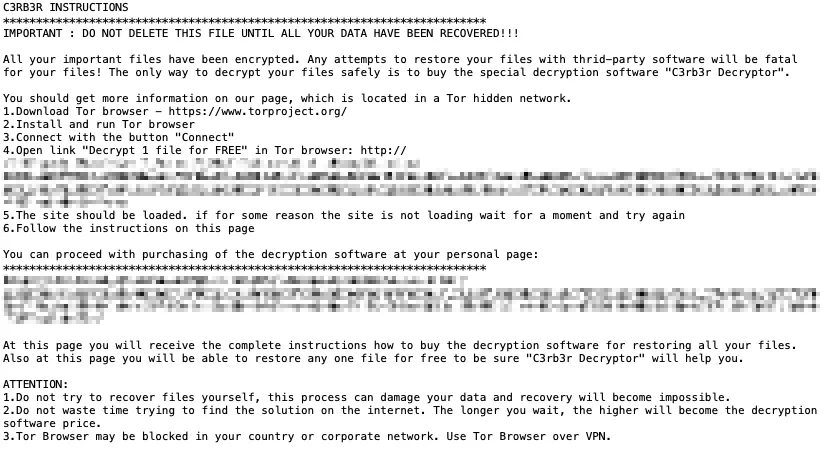
Рансъмуерът Cerber (известен също като C3RB3R и CerberImposter), който сега се използва в атаки срещу NAS устройства на Synology, е заимствал името си от печално известната платформа за рансъмуер като услуга (RaaS) със същото име, появила се през 2016 г.
Преди да изчезне в края на 2019 г., старата рансъмуер операция Cerber беше отговорна за над 80% от всички рансъмуер атаки и за една четвърт от всички рансъмуер инфекции на корпоративни крайни устройства.
От декември 2021 г., когато беше забелязан за първи път, C3RB3R беше разгърнат и срещу сървъри на Atlassian Confluence и GitLab като част от няколко вълни от атаки, експлоатиращи уязвимости за отдалечено изпълнение на код (CVE-2021-26084 и CVE-2021-22205) и заобикаляне на удостоверяването (CVE-2023-22518).
Организацията за наблюдение на интернет заплахите Shadowserver в момента проследява над 380 000 достъпни през интернет NAS устройства на Synology, но не предоставя информация колко от тях вече са защитени срещу тези атаки или представляват примамки (honeypots).