Над 1000 изложени в интернет сървъра на GitLab все още са без инсталирани корекции за сигурност срещу критична уязвимост от максимална степен на сериозност, която активно се експлоатира при атаки за отдалечено изпълнение на код.
Проследявана като CVE-2026-97229, тази уязвимост произтича от слабост, свързана с целочислено препълване (integer overflow), и е открита в CI/CD Regular Expression Compiler, който анализира и оценява регулярни изрази във файловете за конфигурация на конвейери (pipelines).
„GitLab отстрани проблем, който при определени условия би могъл да позволи на неавтентикиран потребител да изпълни произволен код на сървъра на GitLab чрез специално конструиран регулярен израз в CI/CD конфигурация, поради недостатъчно валидиране на регулярните изрази“, обясниха от компанията на 12 октомври, когато пуснаха корекции за сигурност за отстраняване на проблема в GitLab Community Edition (CE) и Enterprise Edition (EE) версии 19.4.2, 19.3.5 и 19.2.8.
„Тези версии съдържат важни корекции на грешки и обновления за сигурност и ние силно препоръчваме всички самостоятелно управлявани инсталации на GitLab да бъдат незабавно надградени до една от тези версии. GitLab.com вече работи с обновената версия. Клиентите на GitLab Dedicated не е необходимо да предприемат действия“, добавиха от компанията.
В петък Агенцията за киберсигурност и инфраструктурна сигурност на САЩ (CISA) потвърди, че атакуващи са започнали да експлоатират уязвимостта в реална среда, и добави CVE-2026-97229 към своя каталог на известните експлоатирани уязвимости (KEV), нареждайки на федералните агенции да защитят сървърите си до неделя.
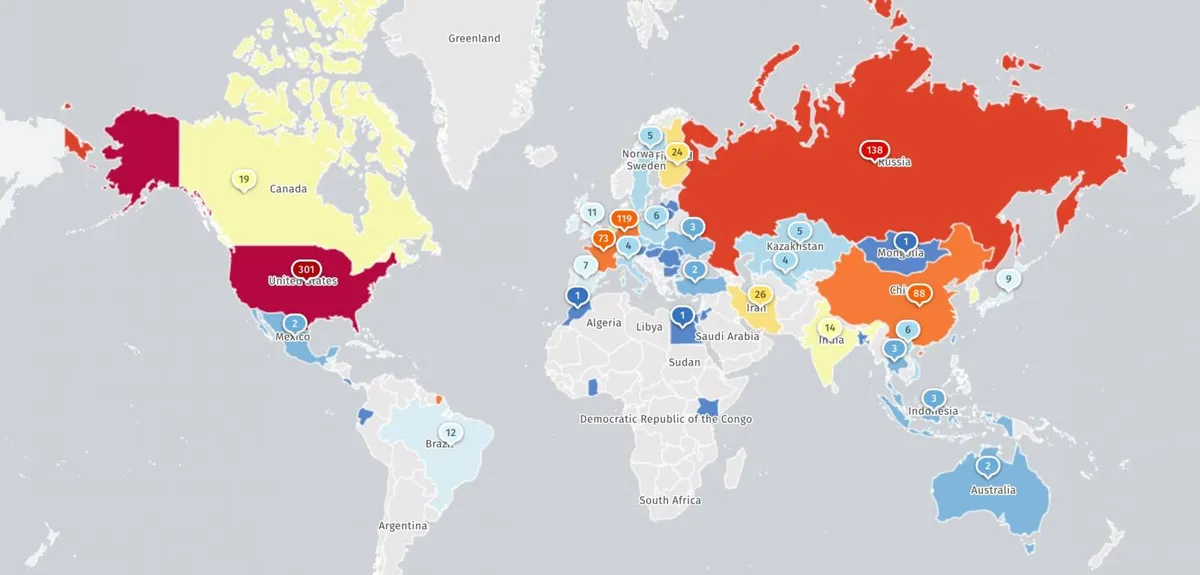
Въпреки че GitLab пусна корекции за сигурност преди три седмици, организацията за наблюдение на заплахи Shadowserver разкри през уикенда, че проследява повече от 1000 необновени сървъра на GitLab, които са изложени на текущи атаки.
CVE-2026-97229 е поредният от серия проблеми със сигурността в GitLab, отстранени от началото на годината. През януари GitLab коригира уязвимост с висока степен на сериозност (CVE-2026-0723), която позволява на атакуващите да заобикалят двуфакторната автентикация, а през септември — уязвимост с максимална степен на сериозност (CVE-2026-85706) в API за подаване на промени в хранилищата (repository commits API), която може да бъде експлоатирана за кражба на идентификационни данни и други тайни.
CISA също отбеляза CVE-2026-85706 като активно злоупотребявана в реална среда, след като компанията за киберсигурност watchTowr съобщи, че атакуващи вече са започнали да сканират за уязвими сървъри на GitLab.
Миналия месец компанията отстрани друга грешка с максимална степен на сериозност в Regular Expression Compiler (CVE-2026-110264), която позволява на злонамерени субекти да изпълняват произволен код върху целевите инстанции.
„В момента проследяваме над 1000 инстанции на GitLab, уязвими към CVE-2026-97229 (в KEV списъка на @CISACyber), и над 11300 инстанции, уязвими към CVE-2026-110264 (от около 39 хил. инстанции на GitLab, които виждаме ежедневно)“, заявиха от Shadowserver в неделя.
От ноември 2021 г. насам CISA е добавила шест уязвимости на GitLab към своя каталог на активно експлоатираните уязвимости, една от които е била използвана и при рансъмуер атаки.
От GitLab твърдят, че тяхната DevSecOps платформа има над 70 милиона регистрирани потребители и се използва от повече от 50% от компаниите в списъка Fortune 100 по целия свят.