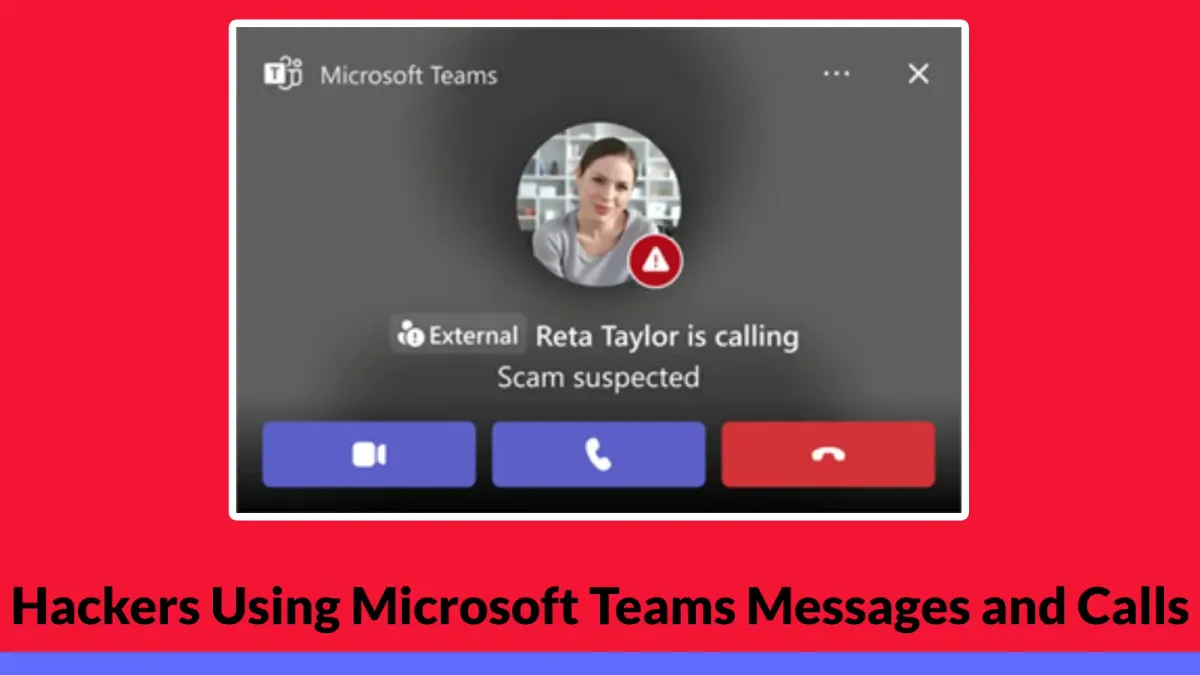
Хакери използват съобщения и гласови обаждания в Microsoft Teams, за да се представят за служители от ИТ поддръжката, да убедят служителите да одобрят отдалечен достъп и да проникнат по-дълбоко в корпоративните мрежи.
Две прониквания, разследвани от Microsoft, показват как един на пръв поглед рутинен разговор със звеното за техническа помощ може да доведе до откраднати данни и достъп до силно привилегировани акаунти.
Атаките не са експлоатирали уязвимост в Microsoft Teams. Вместо това те са комбинирали социално инженерство, легитимен софтуер за отдалечена поддръжка и слаби конфигурации в Active Directory Certificate Services.
Тази услуга на Windows, обикновено наричана AD CS, издава цифрови сертификати, които могат да удостоверяват потребители и компютри, което прави несигурните настройки особено ценни за атакуващите.
Изследователите на Microsoft са идентифицирали зловредни JavaScript и Python скриптове, използвани за първоначален достъп, и са документирали преносими варианти на среди за изпълнение (runtime), поддържащи проникванията.
Тяхното разследване от 30 октомври описва два отделни пътя за злоупотреба със сертификати, след като атакуващите са си осигурили отдалечен контрол. Microsoft не е приписала дейността на конкретен злонамерен субект.
Хакери използват съобщения и обаждания в Microsoft Teams
И двата инцидента са започнали с атакуващи, които са се представяли за персонал от техническата поддръжка чрез чатове и обаждания в Teams. Показвани имена, свързани с поддръжката, и имена на среди (tenants), наподобяващи тези на организацията, са карали външните акаунти да изглеждат познати.
Подходът отразява по-ранни атаки чрез Teams и Quick Assist, които са използвали доверени работни инструменти, за да убедят служителите да предадат контрола.
Атакуващите са насочвали служителите да одобрят интерактивна сесия за отдалечена поддръжка, основно чрез Quick Assist. Това одобрение е белязало критичната повратна точка: нарушителят вече е можел да управлява работната станция директно.
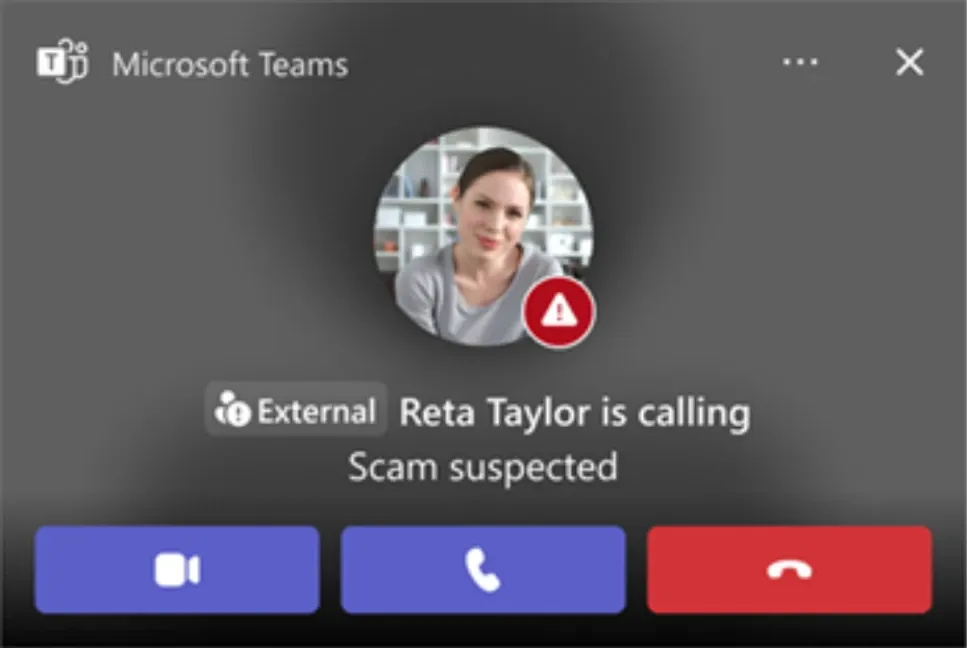
Примерът на Microsoft показва също индикатори за обаждане „Външно“ (External) и „Съмнение за измама“ (Scam suspected), подчертавайки предупрежденията, които служителите трябва да проверяват, преди да приемат неочаквани заявки за поддръжка.
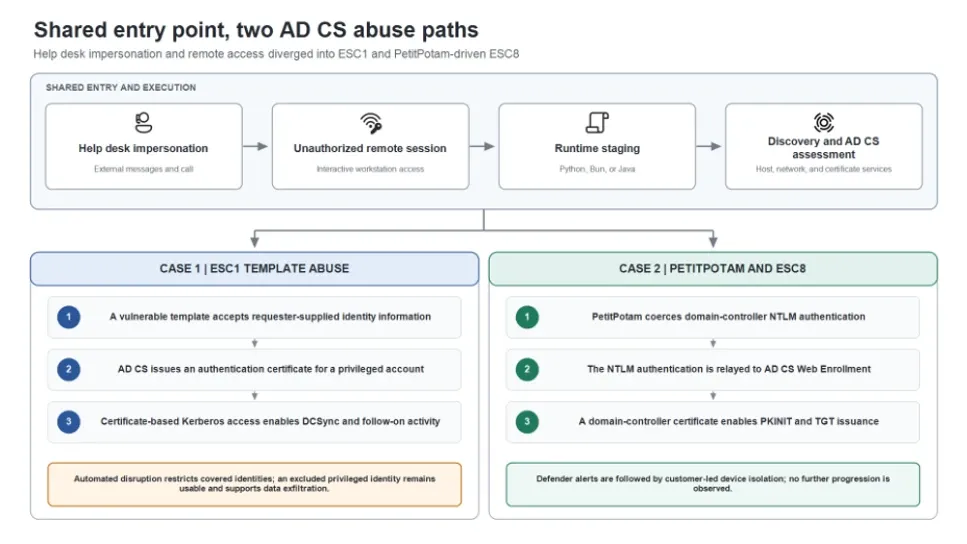
След като се свърже, атакуващият поставя архив в папката Downloads, създава междинна директория с име, наподобяващо актуализация, в профила на потребителя и разархивира файловете. След това преносими среди за изпълнение на Python, Bun или Java изпълняват контролиран от атакуващия код.
Един преименуван изпълним файл е запазил метаданни, идентифициращи го като Bun, което показва защо само едно вдъхващо доверие име на файл не може да установи дали софтуерът е безопасен.
Подготвените компоненти са проверявали информацията за Windows, мрежовите настройки и работещите процеси, преди да се свържат с инфраструктурата на домейна.
Подобни обаждания от техническата поддръжка в Teams и преди са подпомагали доставянето на зловреден софтуер и вътрешното разузнаване, но от Microsoft подчертават, че разследващите трябва да валидират активността със сертификати при всеки инцидент, вместо да правят изводи само въз основа на използването на средата за изпълнение.
Злоупотреба със сертификати, кражба на данни и приоритети в защитата
При първия инцидент атакуващият е експлоатирал шаблон за сертификат, уязвим на ESC1. Неговите настройки са позволявали на заявител с ниски привилегии да подаде друга самоличност и да получи сертификат за удостоверяване за съответния акаунт.
Първоначалната фишинг вълна е била насочена към трима потребители, компрометирала е една работна станция и е генерирала сертификати за три силно привилегировани акаунта.
Около 90 минути след прекъсването на атаката, друга вълна се е насочила към 16 потребители и е компрометирала втора работна станция. Атакуващият е получил сертификати за осем допълнителни привилегировани акаунта.
Microsoft Defender е блокирал повече от 1,000 последващи опита за достъп до файлове чрез SMB, но активността тип DCSync вече е била започнала, докато мерките за ограничаване са влизали в сила.
Един привилегирован акаунт, изключен от автоматизираното ограничаване, е останал използваем. Атакуващият го е използвал, за да достигне до файлов сървър и да стартира преименуван инструмент Rclone, копирайки файлове към външна SFTP дестинация.
Командата за трансфер е използвала 20 едновременни прехвърляния и е избирала файлове на възраст до три години. Вторият инцидент вместо това е следвал метода ESC8. PetitPotam е принудил домейн контролер да се удостовери пред система, контролирана от атакуващия.
Атакуващият е препредал това NTLM удостоверяване към AD CS Web Enrollment, получил е сертификат за домейн контролер и е използвал базирано на сертификат Kerberos удостоверяване, за да придобие билет за издаване на билети (TGT).
След сигналите от Defender клиентът е изолирал работната станция и не е наблюдавано по-нататъшно развитие. Екипите по защита трябва да свързват взаимодействията в Teams със записите за отдалечени сесии, активността на процесите, издаването на сертификати и събитията в Kerberos.
По-ранни доклади за злоупотреба с функциите за сътрудничество в Teams също обясняват как регистрационните файлове за сътрудничество помагат за реконструирането на тези времеви линии. Служителите трябва да проверяват неочакваните заявки за поддръжка чрез познат вътрешен канал, преди да предоставят достъп.
Microsoft препоръчва ограничаване на външния достъп до Teams и неодобрените инструменти за отдалечен достъп, преглед на разрешенията за шаблони на сертификати и следване на насоките за защита срещу препредаване (relay) в AD CS.
Крайните точки за записване трябва да изискват HTTPS и разширена защита за удостоверяване (Extended Protection for Authentication). Екипите за реакция при инциденти трябва да анулират неоторизираните сертификати и отделно да прегледат билетите в Kerberos: само нулирането на паролите не премахва достъпа, обезпечен със сертификат.
Изключенията от автоматизираното ограничаване също се нуждаят от незабавен преглед, тъй като оставянето на една привилегирована самоличност достъпна може да запази маршрута на атакуващия, дори когато другите акаунти са блокирани.
Индикатори за компрометиране (IoCs):-
| Индикатор | Тип | Роля, описана от източника |
|---|---|---|
| 85b6c424117494d3056e88689dbc94c75e9afdb187a339714043aec0da109f17 | SHA-256 | JavaScript за първоначален достъп |
| f326201269f1ee2f803ae435317507263bb6e0dbfdeb70bd1bb5446e2e46f001 | SHA-256 | Python скрипт за първоначален достъп |
| 06c5c14f043aee3bcc5843b5f50909623d5c9a6239a7c1fba9cddad4111469e7 | SHA-256 | Python скрипт за първоначален достъп |
Забележка: IP адресите и домейните са умишлено деактивирани (напр. [.]), за да се предотврати случайно разрешаване на имена или създаване на хипервръзки. Възстановявайте ги само в рамките на контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашата SIEM система.