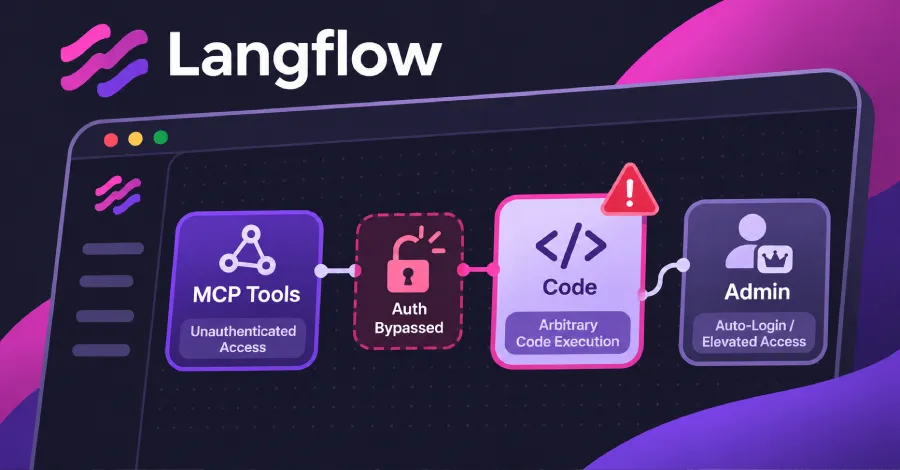
Две критични уязвимости в Langflow могат да позволят на отдалечен атакуващ без профил да заобиколи автентикацията или да изпълни произволен код, съобщи IBM миналата седмица.
Langflow е инструмент с отворен код за изграждане на AI агенти и работни потоци, а докладите за уязвимости в него се изпращат до IBM. Всяко издание от 1.0.0 до 1.12.8 включително съдържа тези уязвимости, като единствената корекция за сигурност е във версия 1.13.0.
Нито една от двете уязвимости не фигурира в каталога на CISA за известни експлоатирани уязвимости (Known Exploited Vulnerabilities) към момента на обновяването му на 30 октомври. Шест други уязвимости в Langflow са включени там, като последната е CVE-2026-9198, добавена през август.
Четирите уязвимости в Langflow от бюлетина на IBM, публикуван за първи път на 28 октомври и обновен на следващия ден, са:
| CVE | CVSS оценка (IBM) | Необходим профил | Какво може да позволи според IBM |
|---|---|---|---|
| CVE-2026-93680 | 9.8 (Critical) | Не | Заобикаляне на ограниченията за сигурност поради неправилна автентикация |
| CVE-2026-110186 | 9.8 (Critical) | Не | Изпълнение на произволен код поради неправилен контрол при генерирането на код |
| CVE-2026-110193 | 8.8 (High) | Да, профил с ниски привилегии | Принуждаване на Agentic Assistant да генерира или подаде код на компонент, който изпълнява команди на операционната система върху сървъра |
| CVE-2026-110192 | 6.5 (Medium) | Да | Получаване на чувствителна информация от недостатъчно защитени идентификационни данни |
Една от уязвимостите представлява „неавтентикирано отдалечено изпълнение на код, което може да бъде експлоатирано чрез изброяване на инструменти през протокола за контекст на модела (Model Context Protocol)“, посочват от IBM. Чрез Model Context Protocol (MCP) Langflow може да предоставя своите потоци като инструменти на AI приложения, които поддържат MCP.
Модул в публичната платформа Metasploit Framework вече цитира CVE-2026-93680 – уязвимостта за заобикаляне на автентикацията. Той се свързва с крайна точка на MCP на сървър с Langflow без идентификационни данни, стартира сесия и извежда списък с инструментите, които сървърът предлага. Модулът не изпълнява код или команди на сървъра.
Неговият автор посочва като засегнати версиите на Langflow от 1.5.0 до 1.11.4, което е по-тесен диапазон от обявения от IBM.
Когато автоматичното влизане е активирано, Langflow вписва потребителите като суперпотребители, без да изисква от тях да влизат в профила си. Настройката LANGFLOW_AUTO_LOGIN е активирана по подразбиране в Langflow 1.12.8. Описанието в кода предупреждава, че тя „заобикаля автентикацията и трябва да се използва само в среди за разработка“.
Модулът е тестван върху Langflow 1.8.4 с включено автоматично влизане. Друга от четирите уязвимости е „непълно отстраняване на уязвимост в контрола за сигурност при автоматично влизане“, според IBM. В бюлетина не се посочва дали сървърите с изключено автоматично влизане са уязвими.
Надграждане до 1.13.0
Langflow 1.13.0 излезе на 22 октомври. Версия 1.12.8, пусната в същия ден, все още съдържа уязвимостите, а в PyPI няма по-късно издание от серията 1.12 към 2 ноември. IBM не предлага заобиколно решение за сървъри, които все още не могат да бъдат надградени.
Langflow 1.13 изключва автоматичното влизане по подразбиране. За да надградите:
- Архивирайте базата данни, тайния ключ (secret key) и качените файлове.
- Ако сървърът използва автоматично влизане, подгответе съществуващия профил за влизане с парола, както е описано в ръководството за надграждане на Langflow.
- Надградете пакета за Python с pip install --upgrade „langflow==1.13.0“. За Docker преминете към изображението langflowai/langflow:1.13.0 и запазете постоянните данни на инсталацията.
- Ако не можете да влезете след надграждането, следвайте стъпките за възстановяване, към които води същото ръководство. Не изтривайте и не преинсталирайте Langflow, за да си върнете достъпа, тъй като документацията на Langflow предупреждава, че това може окончателно да премахне вашите работни потоци.
На 29 октомври IBM публикува и CVE записи за 29 други уязвимости в Langflow, като посочи версии 1.12.4 и 1.12.5 като техни корекции за сигурност. Една от тях, CVE-2026-104339, също може да позволи на атакуващ без профил да изпълни произволен код и е оценена от IBM с 9.8. Нито един от 33-те записа, включително тези четири, не посочва версия 1.13.0 като засегната.