Една критична констатация може да премине през няколко инструмента за сигурност и въпреки това да остави организацията изложена на риск.
Уязвимостта има оценка за сериозност и тикетът е стигнал до опашката. Напредъкът след това зависи от информация, която в констатацията може да липсва: кой е собственик на системата, дали атакуващите могат да стигнат до нея, каква защита съществува и как една промяна би могла да засегне бизнеса.
Всеки липсващ детайл води до ново разследване, ново предаване на отговорността и ново забавяне.
Една платформа за управление на изложеността на риск трябва да свързва откриването с ясен приоритет, подходящ отговор и доказателство, че защитата е подобрена.
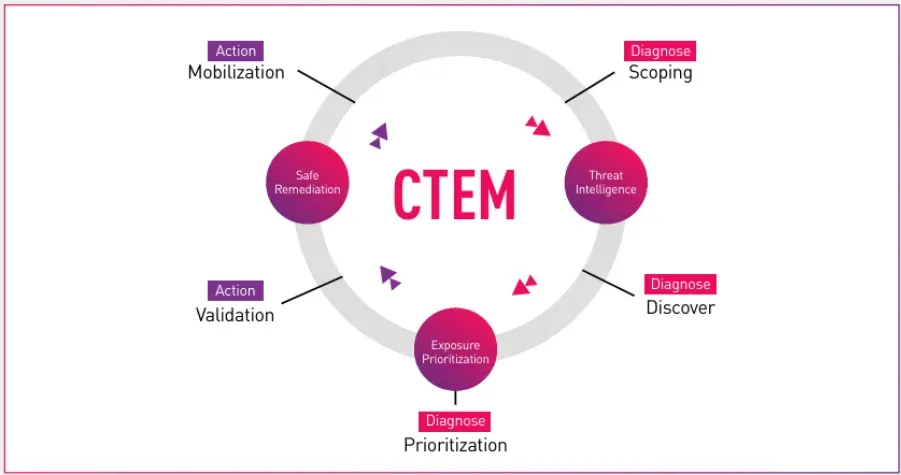
Непрекъснатото управление на изложеността на заплахи (CTEM) свързва тази работа чрез определяне на обхвата, откриване, приоритизиране, валидиране и мобилизация. Тези пет теста установяват дали дадена платформа може да поддържа този процес в инфраструктурата, идентичностите, чувствителните данни и външните заплахи.
Екипите по сигурността често разполагат с няколко записа за един и същ актив. Облачна платформа идентифицира инстанция, инструмент за крайни точки записва нейното име на хост, а инвентарният списък посочва собственик, който е сменил ролята си.
Управлението на атакуемата повърхност на киберактивите (CAASM) свързва тези записи, като помага да се разкрие остаряла информация, липсваща собственост и пропуски в защитата.
Полученият изглед се нуждае от достатъчно детайли, за да подкрепи действията: собственика на актива, бизнес предназначението, историята на оценките и покритието на сигурността. Система без докладвани уязвимости трябва да може да се разграничи от такава, която никога не е била оценявана.
Разминаванията между източниците също трябва да останат видими. Ако инструмент за крайни точки отчита активен сървър, докато инвентарът го отбелязва като изведен от експлоатация, записите от източниците и времето на обновяване помагат на екипите да разрешат конфликта.
| Фигура 1. CAASM свързва записите от източниците със собствеността на активите, покритието на сигурността и контекста на изложеността на риск. |
Външното откриване добавя друга гледна точка. Управлението на външната атакуема повърхност (EASM) помага да се разкрие какво активите правят достъпно отвън, включително сенчести ИТ (shadow IT), забравени поддомейни и изложени услуги, които вътрешните инструменти никога не виждат.
EASM и CAASM работят най-добре заедно: CAASM картографира това, което знаете, че притежавате, докато EASM валидира тази картина от гледната точка на атакуващия и изважда наяве това, което липсва. Всеки неуправляван актив, който EASM открие, може да бъде подаден обратно в CAASM, като се затварят пропуските в покритието и на всеки актив се определя собственик. EASM обхваща и изложеността на марката, като разширява откриването до фишинг сайтове, измамни профили и имитация на марката, така че същият външен изглед, който намира вашите непознати активи, открива и двойниците, които атакуващите създават, за да атакуват вашите клиенти и служители.
Прочетете CAASM Was Never Meant to Stand Alone, за да видите как разузнаването за активите подкрепя решенията и действията, които следват след откриването.
2. Обяснете кои изложености на риск изискват действие първо
Приоритизирането зависи от разбирането какво всъщност излага на риск дадена уязвимост. Приложение, обърнато към клиентите, може да носи същата оценка за сериозност като изолирана система за разработка, но да представлява съвсем различен бизнес риск.
- Достижимост и използваемост: Дали атакуващите имат използваем път за експлоатиране на слабостта.
- Активност на заплахите: Дали атакуващите са се насочили към уязвимостта или технологията.
- Въздействие върху бизнеса: Какво поддържа системата и какво би могло да засегне нейното компрометиране.
- Съществуваща защита: Дали съответните контроли покриват системата и дали са приложени.
Тези условия се променят. Нова активност по експлоатиране може да ускори реакцията, докато деактивирана защита може да направи невалидна по-ранна оценка.
Външните заплахи се нуждаят от подобна конкретна обосновка. Измамен акаунт за поддръжка, който се свързва с клиенти, може да изисква бързо прекъсване; изоставен фирмен профил може първо да се нуждае от преглед на собствеността.
Вижте какво разкрива 2026 Exposure Gap Report относно приоритизирането и ефективността на отстраняването на проблеми.
3. Валидирайте изложеността на риск и предложения отговор
Ясният приоритет все пак може да забуксува, когато собственикът на системата няма увереност в предложената промяна.
Валидирането трябва да установи какво позволява изложеността на риск и как реакцията би могла да засегне операциите.
Идентифицирането на уязвим софтуер, потвърждаването на достижимостта и демонстрирането на възможността за експлоатиране установяват различни неща. Платформата трябва да разграничава наблюдаваните доказателства от анализите и нетестваните предположения. Връзките по пътя на атаката също се нуждаят от подкрепящи доказателства и ясни ограничения.
Предложеният отговор изисква отделна оценка. Една корекция за сигурност може да зависи от тестване на приложението и прозорец за профилактика. Защитата чрез система за предотвратяване на прониквания може да изисква наблюдение в режим Detect преди принудителното ѝ прилагане.
Доказателствата трябва да обхващат обхвата на действието, зависимостите, фалшивите положителни резултати, въздействието върху производителността и опциите за възстановяване. Проследяването на предложена промяна през тази оценка разкрива какво установява платформата и какво екипите трябва да проучат сами.
4. Извършете безопасно отстраняване през съществуващите работни процеси
Да знаете какво да поправите първо е чудесно, но само ако поправката се случи бързо. Постоянната корекция за сигурност често чака тестване, одобрение и прозорец за профилактика, а изложеността на риск остава отворена през цялото това време. Това важи независимо дали слабостта е на сървър с достъп до интернет или е фишинг сайт, насочен към вашите клиенти.
Скоростта идва от увереността. Екипите се колебаят, когато не могат да кажат какво ще засегне дадено действие. Когато платформата вече познава актива, неговия собственик, активната заплаха и действащите контроли, това колебание изчезва. Много клиенти на Check Point Exposure Management отстраняват рисковете безопасно в рамките на един час, тъй като контекстът е пълен и проверките за безопасност са вградени.
За да тествате това, вземете една реална констатация и я проследете от определянето на приоритет до защитата:
- Собственик: Автоматично ли се назначава правилният човек?
- Безопасност: Валидирано ли е действието преди изпълнението му, включително неговото въздействие и начинът за връщане назад?
- Изпълнение: Изпълнява ли се чрез контролите, които вече имате – независимо дали става дума за виртуална кръпка, промяна в конфигурацията или сваляне на сайт?
- Потвърждение: Проверен ли е резултатът, като същевременно се проследява и окончателното отстраняване?
Временната защита печели време, но не трябва да замества дългосрочното решение.
| Фигура 2. Безопасното отстраняване свързва наблюдението, валидирането, действието и потвърждението. |
Скоростта се запазва и при голям мащаб. Между 1 януари и 26 октомври 2026 г. авиокомпанийна група извърши над 1500 сваляния на профили, представящи се за нейните авиолинии и екипи за поддръжка, съчетавайки преглед от анализатори с автоматизирано отстраняване.
А когато дадено действие се провали, излагането на риск трябва да остане видимо с ясна следваща стъпка.
Прочетете „Безопасно отстраняване: Уверено отстраняване в продукционна среда“, за да видите как валидирането, изпълнението и потвърждението работят заедно.
5. Покажете какво се е променило и какво остава
Завършеното действие се нуждае от доказателство за полученото състояние.
Една корекция за сигурност може да пропусне недостъпни системи. Актуализацията на правилата може да изключи предвиден актив. Заявката за сваляне може да бъде приета, преди акаунтът да изчезне.
Проверката трябва да установи дали уязвимостта остава, дали защитата е приложена или злонамереното съдържание е премахнато. Мониторингът трябва да идентифицира повторна поява.
Отчитането трябва да разграничава премахнатите уязвимости, временните мерки за ограничаване на риска, завършените сваляния и приетия риск. Всяко от тях оставя различни неизпълнени отговорности.
Средното време за отстраняване (MTTR) изисква договорени начални точки, критерии за завършване и третиране на временната защита.
Отделното проследяване на възлагането, одобрението, изпълнението и проверката разкрива забавянията.
Повтарящите се констатации, неуспешните действия и остаряващите мерки за ограничаване на риска могат да разкрият оперативни проблеми, които поредното сканиране няма да разреши.
Приложете тестовете спрямо различните доставчици
Платформите подхождат към тези изисквания от различни основи. Петте теста предоставят последователна база за оценка на обхвата, доказателствата и действията.
Check Point Exposure Management съчетава вътрешна информация за активите, външно откриване, разузнаване за заплахите и защита на марката с приоритизиране, валидиране на използваемостта на уязвимостите и безопасно отстраняване. Решението обхваща слабости в инфраструктурата, фишинг и злоупотреба с идентичността на марката, като поддържа действия чрез съществуващите контроли и работни процеси за сваляне на съдържание.
Пренесете разузнавателните данни до безопасно действие
Петте теста проследяват дадено излагане на риск от откриването му до потвърдения отговор. Всеки етап трябва да предоставя на следващия екип достатъчно надеждна информация за действие, като същевременно поддържа нерешените задачи видими.
Check Point Exposure Management пренася контекста за активите и заплахите в отговорите на уязвимости, пропуски в контролите и външни заплахи. Предложените действия се оценяват преди прилагане, като одобрените отговори се координират чрез поддържани технологии на Check Point и трети страни.
Тази връзка помага на организациите да засилят защитата, като същевременно отчитат ограниченията на продукционната среда и надграждат съществуващите инвестиции. Тя създава проследим път от идентифицираното излагане на риск до оценен, приложен и потвърден отговор.