Хакерска група, свързана с Китай, злоупотребява със Sogou Input Method – един от най-популярните китайски инструменти за писане – за да инсталира скрито задна врата (backdoor) на име DarkVigil на компютри с Windows.
Групата се проследява под името SlippyNunchucks. От 1 юли 2026 г. тя използва софтуера за клавиатура, за да достига до потребители в Хонконг, Тайланд, Япония, Виетнам, Шри Ланка и Оман.
Хакерите не се нуждаеха от експлойт за софтуера. Някои от фоновите заявки на Sogou се изпращат през обикновен HTTP вместо през защитения HTTPS, затова атакуващите са манипулирали DNS – системата, която превръща имената на уебсайтове в адреси на сървъри.
Така заявката на приложението е пренасочена към сървър, контролиран от тях. Tencent, собственикът на Sogou, е отстранила уязвимостта във версия 16.10, а проблемът вече има идентификатор CVE-2026-120422.
Изследователи от ESET, публикуващи в WeLiveSecurity, са идентифицирали зловредния софтуер и метода за пренасочване. В подробния си доклад те казват, че проследяват DarkVigil, наричан още FDMTP, от началото на 2025 г.
Първоначално броят на заразяванията и разпространението им в много държави ги навеждат на мисълта, че е използван експлойт. По-късно екипът открива DNS пренасочването.
Хакери превръщат популярен китайски софтуер за клавиатура
Проблемът започва с компонент на Sogou, наречен SGTool.exe. Той изисква от сървър на config.pinyin.sogou[.]com малък конфигурационен файл, който указва коя иконка да се изтегли за функцията „brand promotion“.
Обикновено файлът сочи към безобидна картинка на зелено кълнче. В мрежите на жертвите атакуващите контролират DNS отговора, така че заявката отива към техни сървъри за подготвяне на атаката, които връщат фалшив конфигурационен файл.
Този фалшив файл кара Sogou да изтегли два обекта. Единият е истинска, подписана помощна програма на Adobe, преименувана на biz_helper.exe.
Другият е имплантът DarkVigil, маскиран като libcef.dll. Атакуващите са променили и стойностите на контролните суми във файла, така че собствената проверка за цялост на Sogou да приеме изтеглените файлове.
Трикът се основава на DLL side-loading. Когато доверена програма се стартира, тя зарежда зловреден файл със същото име, намиращ се до нея. Този метод се наблюдава и при уязвимост със задна врата в Sogou с едно кликване, докладвана през септември.
Атакуващите са запазили файла на Adobe като SogouComMgr.exe, така че при всяка инсталация или зареждане на компонент Sogou е стартирал файла на Adobe, който е зареждал зловредния код.
Това е осигурило на хакерите траен достъп без отделна настройка за персистентност. Като резервен вариант те са поставили файлове и в папка biz_center, в случай че актуализация замени първия файл.
Точката на пренасочване все още е неизвестна. ESET посочва, че са възможни компрометирани рутери с лоши DNS настройки, рутери с имплант за DNS пренасочване или прихващане на ниво интернет доставчик.
Зловредният софтуер DarkVigil, целите и защитата
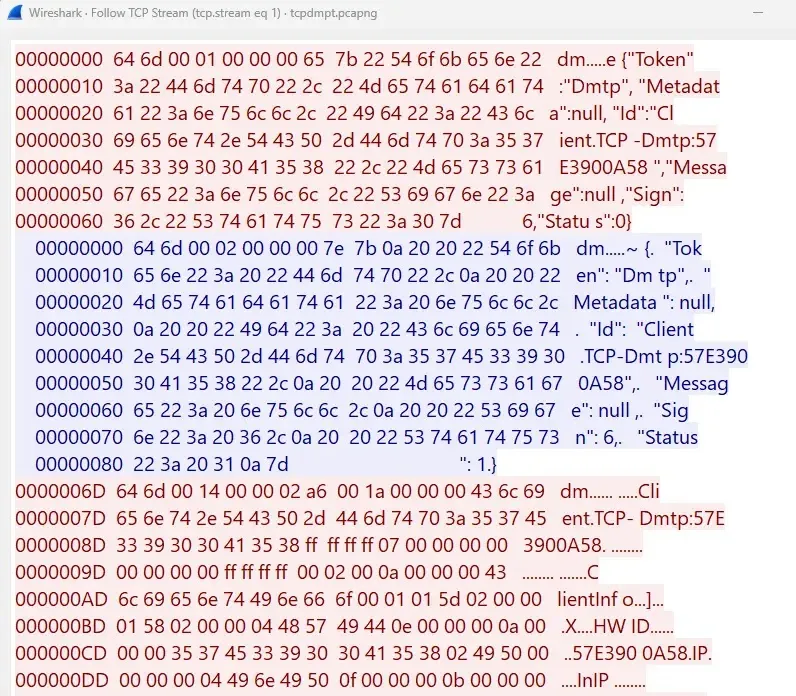
DarkVigil е модулен .NET набор от инструменти с над 20 известни приставки (плъгини). Той комуникира със своя команден сървър чрез Duplex Message Transport Protocol (DMTP).
Този протокол позволява на сървъра да изпраща плъгини към заразения компютър, който ги съхранява в регистъра на Windows и ги изпълнява по-късно. Откраднатите данни се управляват чрез уеб панел с марката „Vigil“.
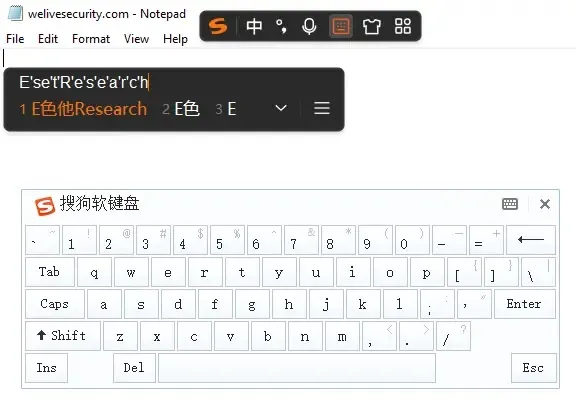
SlippyNunchucks е активна поне от септември 2023 г. Освен Sogou, групата е злоупотребявала и с други китайски приложения, включително QuickFox, QingTalk, MiYunChat, SoftCam и tawk.to.
Тази тактика не е нова. По-рано кампанията TAOTH за пренасочване на актуализации използва изтекъл сървър за актуализации на Sogou Zhuyin, а пренасочването на трафика за актуализации на Notepad++ показа как може да работи избирателно пренасочване на актуализации.
ESET заявява, че не свързва групата с Mustang Panda, въпреки че някои публични доклади го правят. Целите сочат към държавни интереси. ESET е установила интензивно шпиониране на компания, управляваща китайскоезични платформи за залагания в Шри Ланка, Хонконг и Филипините.
Други жертви включват интернет кафене в Дубай и студент в Дания. ESET преценява с висока степен на увереност, че групата действа в съответствие с интересите на китайското правителство.
Потребителите трябва незабавно да обновят Sogou Input Method до версия 16.10 или по-нова. Екипите по сигурността трябва да търсят връзки към посочените по-долу домейни и IP адреси, както и необичайни файлове с имена на Adobe в папката Components на Sogou.
Препоръчително е да се проверят и DNS настройките на рутерите, защото същият вид доверени приложения за Windows, използвани в други кампании, свързвани с Китай, често оставят малко видими следи.
Индикатори за компрометиране (IoCs):-
| SHA-1 | Име на файл | Засичане | Описание |
|---|---|---|---|
| 8A60A8E90E1F5F08F28FE5A6DD57BD686C20DC23 | libcef.dll | Win64/Agent.KSV | Имплант DarkVigil |
| 3E16BA611782AF6E45576D390488D28FD676BADE | Microsoft.VisualStudio.HostingProcess.Utilities.Sync.dll | MSIL/DarkVigil_AGen.D | Имплант DarkVigil |
| 79188C8DE2378B437D39E867475C5B4714A0D7C9 | biz_helper.exe | Легитимен подписан Adobe Licensing WF Helper, преименуван | Използван за side-loading на libcef.dll |
| IP | Домейн | Хостинг доставчик | Първо наблюдение | Подробности |
|---|---|---|---|---|
| N/A | blog.wangmengfun[.]top | N/A | 2026-07-08 | Начален (bootstrap) домейн на DarkVigil |
| N/A | update.mssproxy[.]net | N/A | 2026-08-06 | Начален (bootstrap) сървър на DarkVigil |
| N/A | img.fusfun[.]top | N/A | 2026-08-06 | Начален (bootstrap) сървър на DarkVigil |
| 47.86.15[.]162 | N/A | Alibaba Cloud – HK | 2026-08-08 | Начален (bootstrap) сървър на DarkVigil |
| 47.236.254[.]159 | dev.soft-png-cdn[.]com | Alibaba (US) Technology Co., Ltd. | 2026-06-07 | Домейн за пренасочване и сървър за подготовка на атаката |
| 47.237.122[.]175 | sogou-cdn[.]com | Alibaba (US) Technology Co., Ltd. | 2026-07-21 | Домейн за пренасочване и сървър за подготовка на атаката |
| 47.239.250[.]102 | sogou-cdn[.]com | Alibaba (US) Technology Co., Ltd. | 2026-07-21 | Домейн за пренасочване и сървър за подготовка на атаката |
Забележка: IP адресите и домейните са умишлено дефангнати (напр. [.]), за да се предотврати случайно резолюиране или превръщане в хипервръзки. Обръщайте ги в нормален вид само в контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашия SIEM.