Рансъмуерът HYFLOCK има слабост в криптирането, която оставя части от по-големите файлове четими, давайки на засегнатите организации ограничен шанс да възстановят данни, без да плащат на атакуващите.
Във версията от 17 октомври зловредният софтуер е криптирал само първите 4096 байта от по-големите файлове, изследвани по време на тестването, оставяйки съдържанието след тази секция достъпно.
Това откритие не означава, че жертвите могат да отключат всичко. Изследователите са възстановили избрано съдържание от криптирани файлове на Microsoft Office, но не са възстановили цели документи, нито са създали универсален декриптор.
По-ранна версия от октомври е представлявала различна опасност: дефект при обработката е можел перманентно да изтрие файлови данни, което потенциално би предотвратило пълното възстановяване дори с правилния ключ.
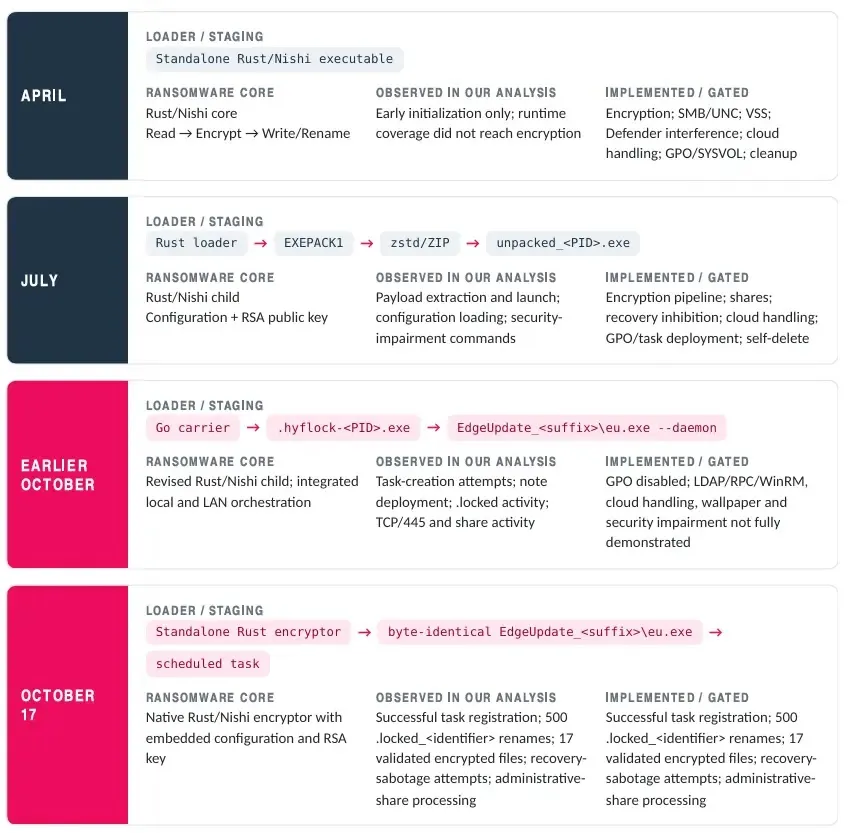
Изследователи от екипа Exposure Management на Check Point идентифицираха обновените версии на HYFLOCK чрез проактивно търсене на заплахи (threat hunting), проследявайки четири поколения от април до октомври 2026 г.
Тяхното публикувано разследване на HYFLOCK разграничава наблюдаваното поведение от твърденията на операторите, разкривайки по-силни функции за разпространение наред с неравномерна обработка на файловете.
Рансъмуерът HYFLOCK
Извадката от 17 октомври е генерирала 17 потвърдени криптирани файла. Четиринадесет по-големи файла са записали криптиран префикс от 4096 байта, докато три по-малки файла са били криптирани по цялата им оригинална дължина.
Конфигурационните настройки са указвали пълно криптиране, но тези настройки не са съответствали на действителното състояние на по-големите файлове. Частично криптиране се среща и при други фамилии рансъмуер.
Например конфигурируемото частично криптиране на Gunra позволява на атакуващите да изберат какво количество съдържание да криптират. Откритието при HYFLOCK обаче е специфично за тестваната версия и събраните файлове; то не трябва да се третира като универсално поведение за цялата фамилия.
Изследвайки незасегнатото съдържание, специалистите са възстановили 73 вътрешни компонента от седем криптирани файла на Office, включително данни от работни листове и споделени низове (shared-string).
Тези компоненти са преминали проверките за циклична избытъчност (CRC), което потвърждава тяхната цялост. Резултатът демонстрира частично възстановяване, а не декриптиране: криптираните префикси са останали недостъпни без съответния ключов материал или точно доверено копие.
Зловредният софтуер използва 16-байтови симетрични ключове, AES обработка в режим на брояч (CTR) и RSA защита за материала за възстановяване.
Всеки потвърден изходен файл от версията от 17 октомври е запазил тялото си с оригинална дължина и е добавил 556-байтов трейлър (крайна част), съдържащ метаданни за криптирането и защитен (wrapped) ключ. Изследователите не са възстановили нито ключ за криптиране в чист текст, нито частен RSA ключ.
Рисковете при възстановяване се простират отвъд недостъпните префикси. По-ранната версия от октомври е можела да пропусне данни по време на обработката, повтаряйки по-широкия проблем, илюстриран от разрушителните недостатъци при възстановяването на VECT, където грешки в имплементацията подкопават възстановяването.
HYFLOCK може също така да продължи да криптира, когато защитата на ключа или съхранението на резервното копие се провали, създавайки още една потенциална бариера пред възстановяването.
Обновеният Rust криптиращ модул разширява рисковете при разпространение и възстановяване
HYFLOCK се появи в нелегалните форуми през март 2026 г. като услуга от тип „рансъмуер като услуга“ (Ransomware-as-a-Service). До 13 октомври неговият сайт за изтичане на данни съдържаше твърдения за осем жертви от секторите на производството, бизнес услугите, държавното управление, търговията на дребно и телекомуникациите.
Това остават непотвърдени твърдения на атакуващите; разследването не е установило първоначалните пътища за компрометиране на жертвите. Извадката от април вече е съдържала ядро на рансъмуер за Windows, написано на Rust.
През юли е добавен отделен зареждащ модул (loader), пренасящ зловредния код, конфигурацията и ключовия материал. По-ранна версия от октомври е използвала преносител на Go, докато версията от 17 октомври се е върнала към самостоятелен изпълним файл на Rust, който се копира в директория, наподобяваща такава за системни обновления.
По време на контролирано тестване по-новата версия е регистрирала планирана задача (scheduled task), обработила е ресурси в мрежови споделени папки и се е опитала да възпрепятства възстановяването на системата.
Тя е генерирала 500 успешни преименувания с разширението на рансъмуера, въпреки че само 17 събрани файла са били независимо потвърдени като криптирани. Тези бройки описват различни наблюдения и не трябва да се третират като взаимозаменяеми измерители на щетите.
Възпрепятстването на възстановяването е документирано и при саботирането на резервни копия от рансъмуера Gentlemen, но резултатите при HYFLOCK изискват уточнение.
Неговите команди за саботиране на възстановяването са имали променливи резултати и пълното изтриване на обектите за възстановяване не е доказано. По същия начин активността в административните споделени папки не е установила компрометиране на друг компютър.
Не е наблюдавано успешно разпространение в целия домейн, а разпространението чрез групови политики (Group Policy) е било деактивирано във възстановената конфигурация. Рекламираните атаки чрез уязвими драйвери и надеждното изпълнение след прекратяване на сесии за отдалечен работен плот (RDP) също остават непотвърдени.
Защитниците трябва да запазят засегнатите файлове и доказателствата за изпълнение, след което да прегледат планираните задачи, достъпа до споделени ресурси, сегментацията и защитите за възстановяване, преди да опитат възстановяване на системите.
Индикатори за компрометиране (IoCs):-
| Тип | Потвърден от източника артефакт | Значение за разследването |
|---|---|---|
| Път за подготовка (Staging path) | ProgramData\EdgeUpdate_<suffix>\eu.exe | Копие за фоново изпълнение от октомври |
| Конфигурация | eu.cfg | Настройки за подготвеното изпълнение |
| Файл с резервно копие на ключа | system_config.dat | Защитено хранилище за материали за възстановяване |
| Файлово разширение | .locked_<identifier> | Модел за преименуване от 17 октомври |
| Маркер в трейлъра | HFLKEY01 | Потвърдена структура на криптиран файл |
| Артефакт в споделена папка | .hyflock_claim | Управление на координацията при споделени ресурси |
Забележка: IP адресите и домейните са умишлено деактивирани (напр. [.]), за да се предотврати случайно зареждане или създаване на хипервръзки. Възстановявайте ги в оригинален вид само в контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашия SIEM.